
Rechenschaftspflicht
Es reicht nicht, die Vorgaben einzuhalten: Sie müssen es mit Verzeichnissen, Richtlinien und Nachweisen belegen können.
Verordnung (EU) 2016/679 · DSGVO
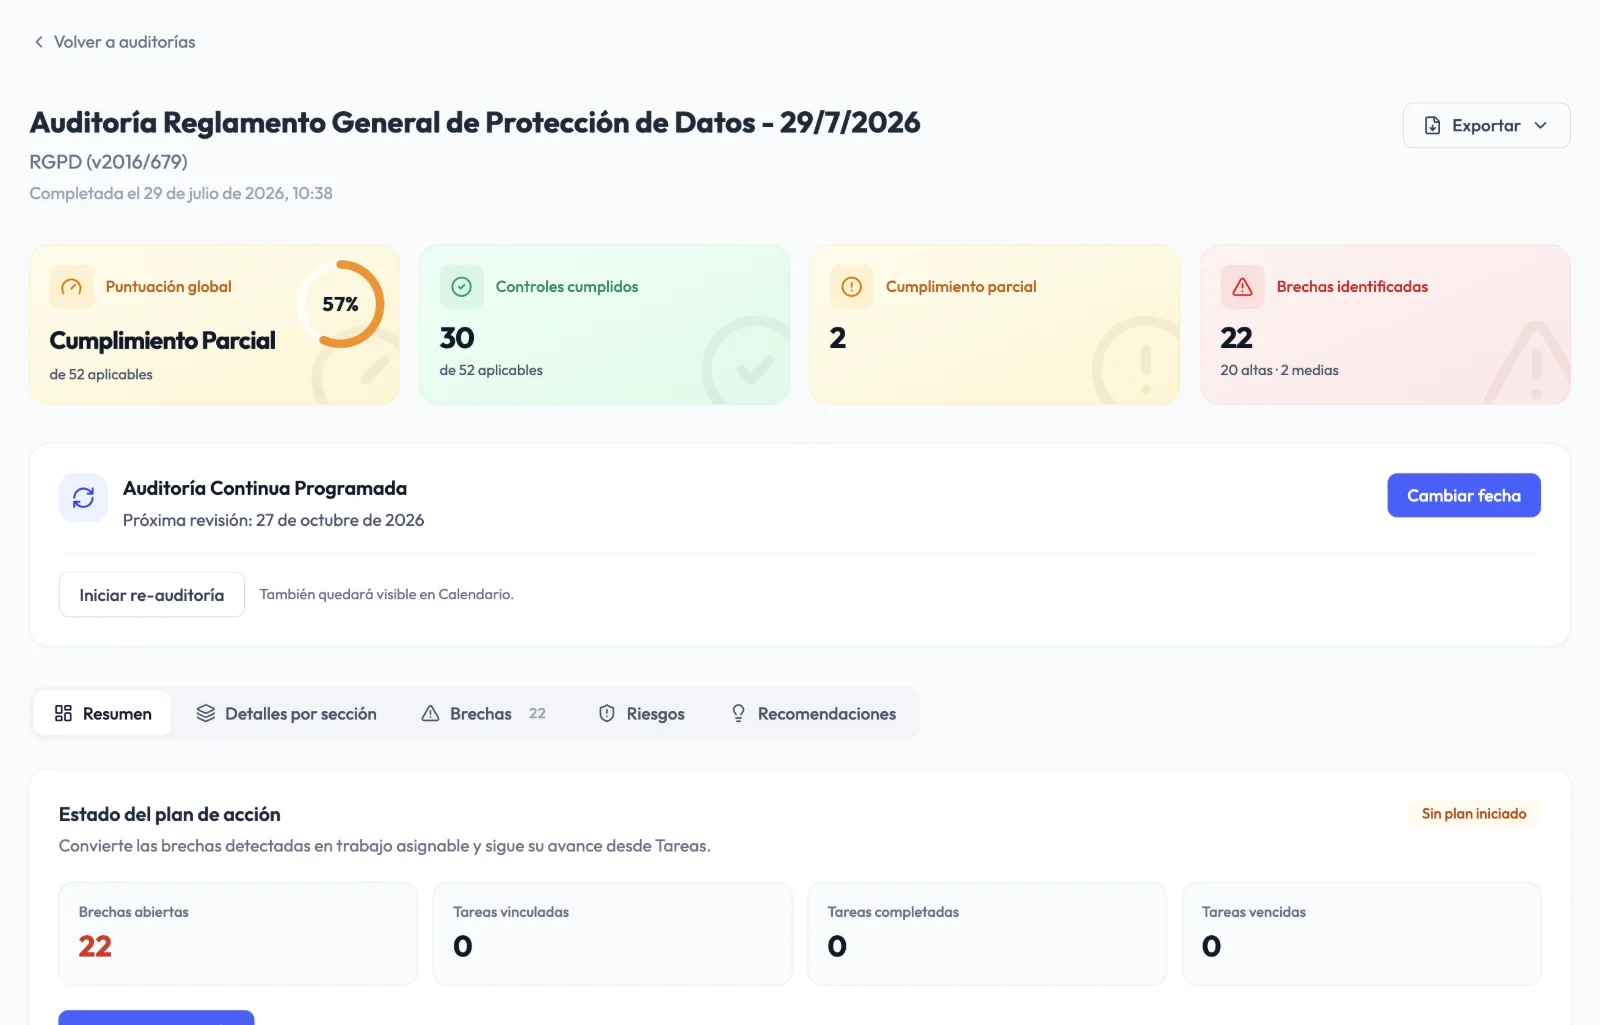
Audexa macht Datenschutz zu einem messbaren Programm: ein Audit mit 52 Kontrollen, Datenschutzrichtlinien und -verfahren, Lieferanten mit Auftragsverarbeitungsvertrag und Nachweise, die bereitliegen, wenn die Aufsichtsbehörde nachfragt.
Warum jetzt
Wie stark der Druck steigen kann, zeigt das Beispiel Spanien: 2025 erhielt die spanische Datenschutzbehörde AEPD 30.931 Beschwerden, 64 % mehr als im Vorjahr, und verhängte Bußgelder von über 48 Millionen Euro. Rund 40 % dieser Summe entfielen auf Sicherheitsverletzungen. Die DSGVO gilt in der gesamten EU gleichermaßen.
Es reicht nicht, die Vorgaben einzuhalten: Sie müssen es mit Verzeichnissen, Richtlinien und Nachweisen belegen können.
Jeder Dienstleister, der in Ihrem Auftrag personenbezogene Daten verarbeitet, braucht einen Auftragsverarbeitungsvertrag und Ihre Kontrolle.
Meldung an die Aufsichtsbehörde innerhalb von 72 Stunden, wenn ein Risiko besteht, und Dokumentation aller Datenschutzverletzungen.
Verfahren, um Anträge auf Auskunft, Berichtigung, Löschung, Widerspruch und Datenübertragbarkeit fristgerecht zu bearbeiten.
DSFA für Verarbeitungen mit hohem Risiko und vorherige Konsultation der Aufsichtsbehörde, wo erforderlich.
Geeignete Garantien, wenn Daten den Europäischen Wirtschaftsraum verlassen.
Quellen: AEPD (Spanien): Jahresbericht 2025 (auf Spanisch) · Verordnung (EU) 2016/679 (EUR-Lex)
Wie Audexa Sie unterstützt
Bewerten, dokumentieren und überwachen Sie dort, wo Sie auch die Informationssicherheit steuern.
Wissen, wo Sie gegenüber der Verordnung stehen.
52 Kontrollen in 8 Bereichen, mit dem jeweiligen DSGVO-Artikel, sofern vorhanden, Interpretationshilfe und Schritten zur Behebung. Im Fokusmodus zeigt Ihnen „Ihr Weg“ den nächsten Schritt.
43 Zuordnungen, damit Sie Ihre Sicherheitsnachweise nutzen können.
Vergleichen Sie die Entwicklung zwischen Überprüfungen mit demselben Geltungsbereich.
Die Richtlinien, nach denen gefragt wird.
Datenschutzrichtlinie, Datenaufbewahrung und Schutz personenbezogener Daten in der Cloud.
Betroffenenrechte, Datenschutz-Folgenabschätzung (DSFA) und Umgang mit Verletzungen des Schutzes personenbezogener Daten.
Versionen, Überprüfung, Freigabe und Signatur mit Nachvollziehbarkeit.
Lieferanten und Daten unter Kontrolle.
Erkennen Sie SaaS und Lieferanten, die personenbezogene Daten ohne Auftragsverarbeitungsvertrag verarbeiten.
Erfassen Sie, wo die Daten jeder Anwendung und jedes Lieferanten gehostet werden.
Verträge, Verzeichnisse und Zertifikate mit Überprüfungs- und Ablaufdatum.
Einige Funktionen hängen vom gebuchten Plan und den aktiven Modulen ab.
So funktioniert es
Schließen Sie das DSGVO-Audit ab und erhalten Sie priorisierte Lücken.
Geben Sie Richtlinien und Verfahren frei, schließen Sie Auftragsverarbeitungsverträge ab und weisen Sie Aufgaben zu.
Halten Sie aktuelle Nachweise bereit und teilen Sie den Bericht mit der Geschäftsleitung oder dem Datenschutzbeauftragten.
Vorher und nachher
Compliance-Stand
Meinung statt Daten
Score nach Bereichen und Entwicklung
Lieferanten
Verschollene Auftragsverarbeitungsverträge
SaaS und Lieferanten mit AVV-Status im Blick
Verfahren
Heruntergeladene generische Vorlagen
Versionierte und freigegebene Verfahren
Sicherheit
Vom Datenschutz getrennt
Mit ISO 27001 verknüpft
Häufige Fragen
Nein. Audexa ist das Werkzeug, mit dem Datenschutzbeauftragte oder die für den Datenschutz verantwortliche Person die Compliance messen, dokumentieren und überwachen. Entscheidungen und Beratung bleiben bei ihnen.
Für das spanische Recht ja, als eigenes Regelwerk. Das DSGVO-Audit deckt die europäische Verordnung ab, und das Regelwerk LOPDGDD und LSSI erfasst, was das spanische Gesetz ergänzt, einschließlich Cookies und kommerzieller E-Mails. Wenn Sie die DSGVO bereits beantwortet haben, können die Zuordnungen zwischen beiden Regelwerken Ihnen Antworten vorschlagen, die eine Person prüft. Besonderheiten anderer nationaler Datenschutzgesetze arbeiten Sie in Ihre Richtlinien und Verfahren ein.
Ja. Das Audit bewertet, ob Sie Datenpannen erkennen und melden können, und die Bibliothek enthält ein anpassbares Verfahren zum Umgang mit Verletzungen des Schutzes personenbezogener Daten.
Das DSGVO-Regelwerk ist in den Plänen Premium und Diamond verfügbar.
Audexa wird auf Infrastruktur in der Europäischen Union betrieben, mit rollenbasiertem Zugriff, Zwei-Faktor-Authentifizierung und Nachvollziehbarkeit aller Aktivitäten.
Nein. Audexa schlägt Antworten mit ihrer Quelle vor (Nachweise, andere Audits, Assets, Richtlinien oder Aufgaben), und eine Person übernimmt oder ändert jede einzelne. Vor dem Absenden weist Audexa auf Antworten hin, die nicht stimmig sind, ohne etwas zu blockieren. Nichts wird automatisch beantwortet oder abgesendet.
Demo anfragen
In 30 Minuten gehen wir das DSGVO-Audit, die Datenschutzrichtlinien und die Steuerung von Lieferanten und Auftragsverarbeitungsverträgen durch.