
Kontext und Geltungsbereich
Den Geltungsbereich des ISMS, die interessierten Parteien und die für die Organisation geltenden Anforderungen festlegen.
ISO/IEC 27001:2022
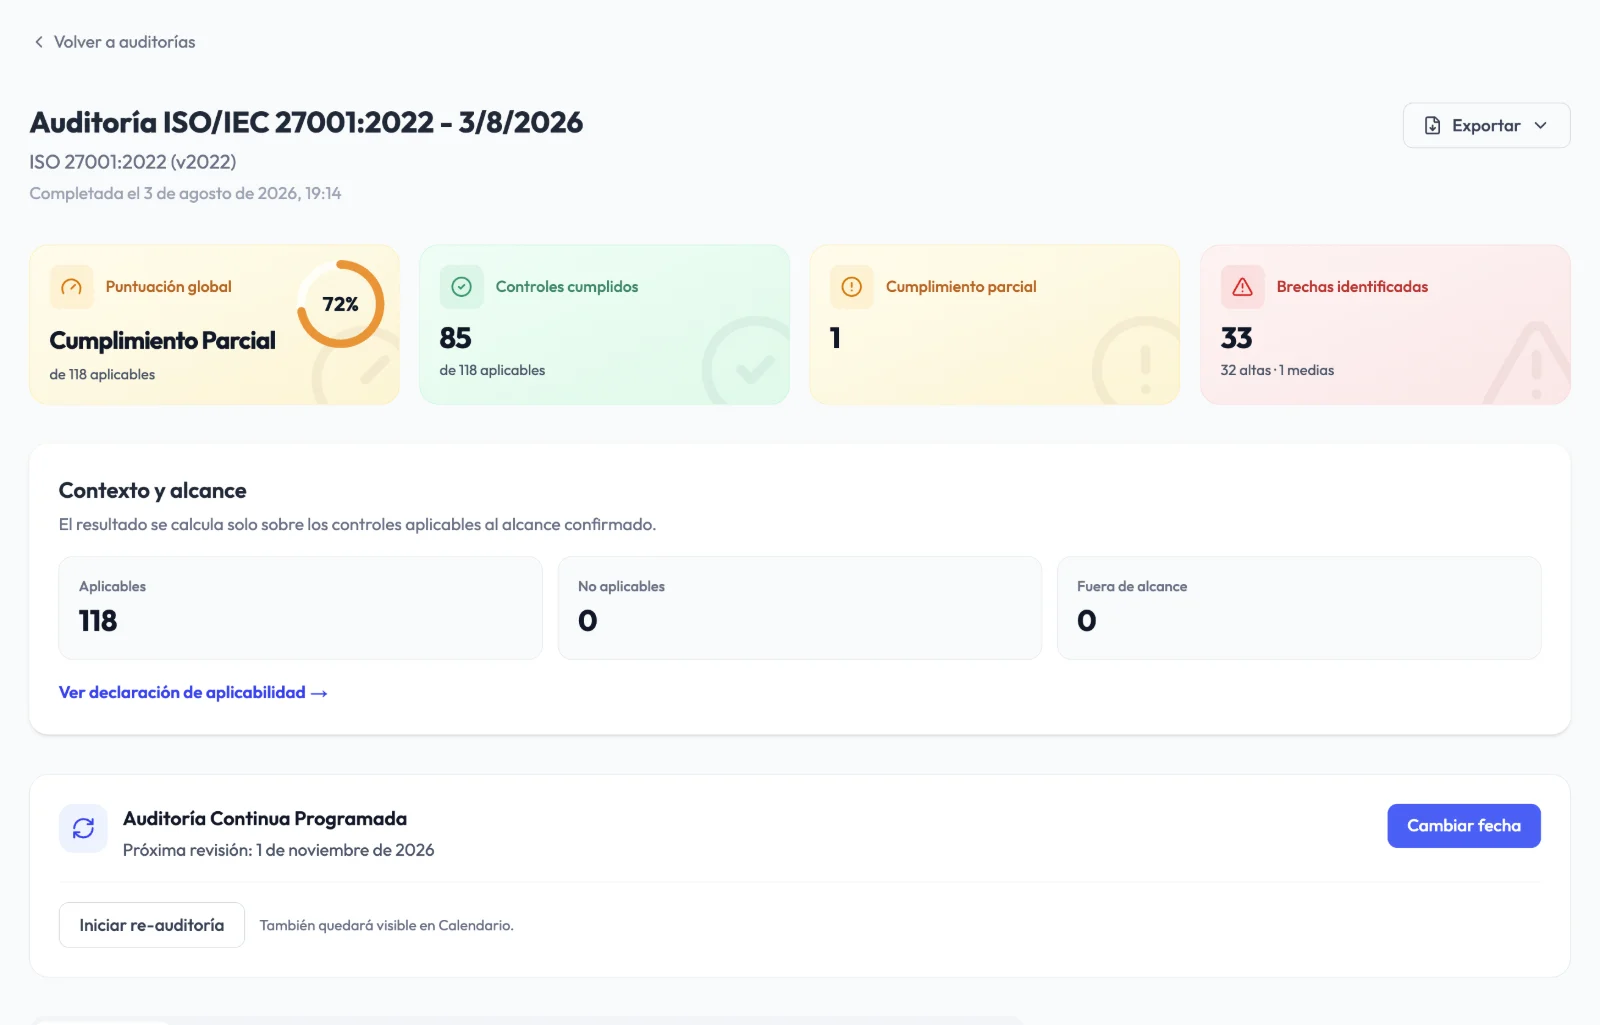
Audexa bündelt Ihr ISMS an einem Ort: Kapitel und Anhang A Kontrolle für Kontrolle bewertet, Anwendbarkeitserklärung, freigegebene Richtlinien, Nachweise mit Ablaufdatum und ein Maßnahmenplan bis zum Zertifizierungsaudit.
Was die Norm verlangt
Die Version 2022 hat Anhang A in 93 Kontrollen und vier Themen neu gegliedert. Die Übergangsfrist von der Version 2013 endete am 31. Oktober 2025, gültige Zertifikate müssen also bereits auf der Version 2022 beruhen.
Den Geltungsbereich des ISMS, die interessierten Parteien und die für die Organisation geltenden Anforderungen festlegen.
Die oberste Leitung genehmigt die Informationssicherheitspolitik, weist Rollen zu und stellt Ressourcen bereit.
Eine wiederholbare Risikomethode und ein Risikobehandlungsplan, der zu den gewählten Kontrollen passt.
Welche Kontrollen aus Anhang A gelten, welche nicht und warum, jeweils mit ihrem Umsetzungsstand.
Aufzeichnungen, Verfahren und Belege dafür, dass die Kontrollen wirken, nicht nur, dass es sie gibt.
Internes Audit, Managementbewertung und Korrekturmaßnahmen schließen den Kreislauf.
Wie Audexa Sie unterstützt
Bewerten, über die Anwendbarkeit entscheiden, die Behebung umsetzen und Nachweise aufbewahren, ohne von geteilten Ordnern abhängig zu sein.
Den Stand jedes Kapitels und jeder Kontrolle kennen.
Kapitel 4 bis 10 und Anhang A nach Themen gruppiert, mit Leitfaden, Gewichtung, Schritten zur Behebung und dem Kapitel oder der Kontrolle jeder Frage.
Mit ISO 27001 als Fokus zeigt Ihnen Audexa nur, was die Norm verlangt, und einen einzigen nächsten Schritt. Ein Regelwerk, in allen Plänen.
Vorgeschlagene Antworten mit Quelle in Ihrem ersten Audit, Stimmigkeitsprüfung vor dem Absenden (sie weist hin, blockiert nie), Punkte je Lücke und im Team verteilte Fragen.
Wiederholen Sie das Audit mit demselben Geltungsbereich und vergleichen Sie die Entwicklung zwischen den Zyklen.
Antworten mit hoher Abdeckung werden in NIS2, ENS oder DSGVO als prüfbarer Entwurf vorgeschlagen.
Entscheidungen und Arbeit mit Nachvollziehbarkeit.
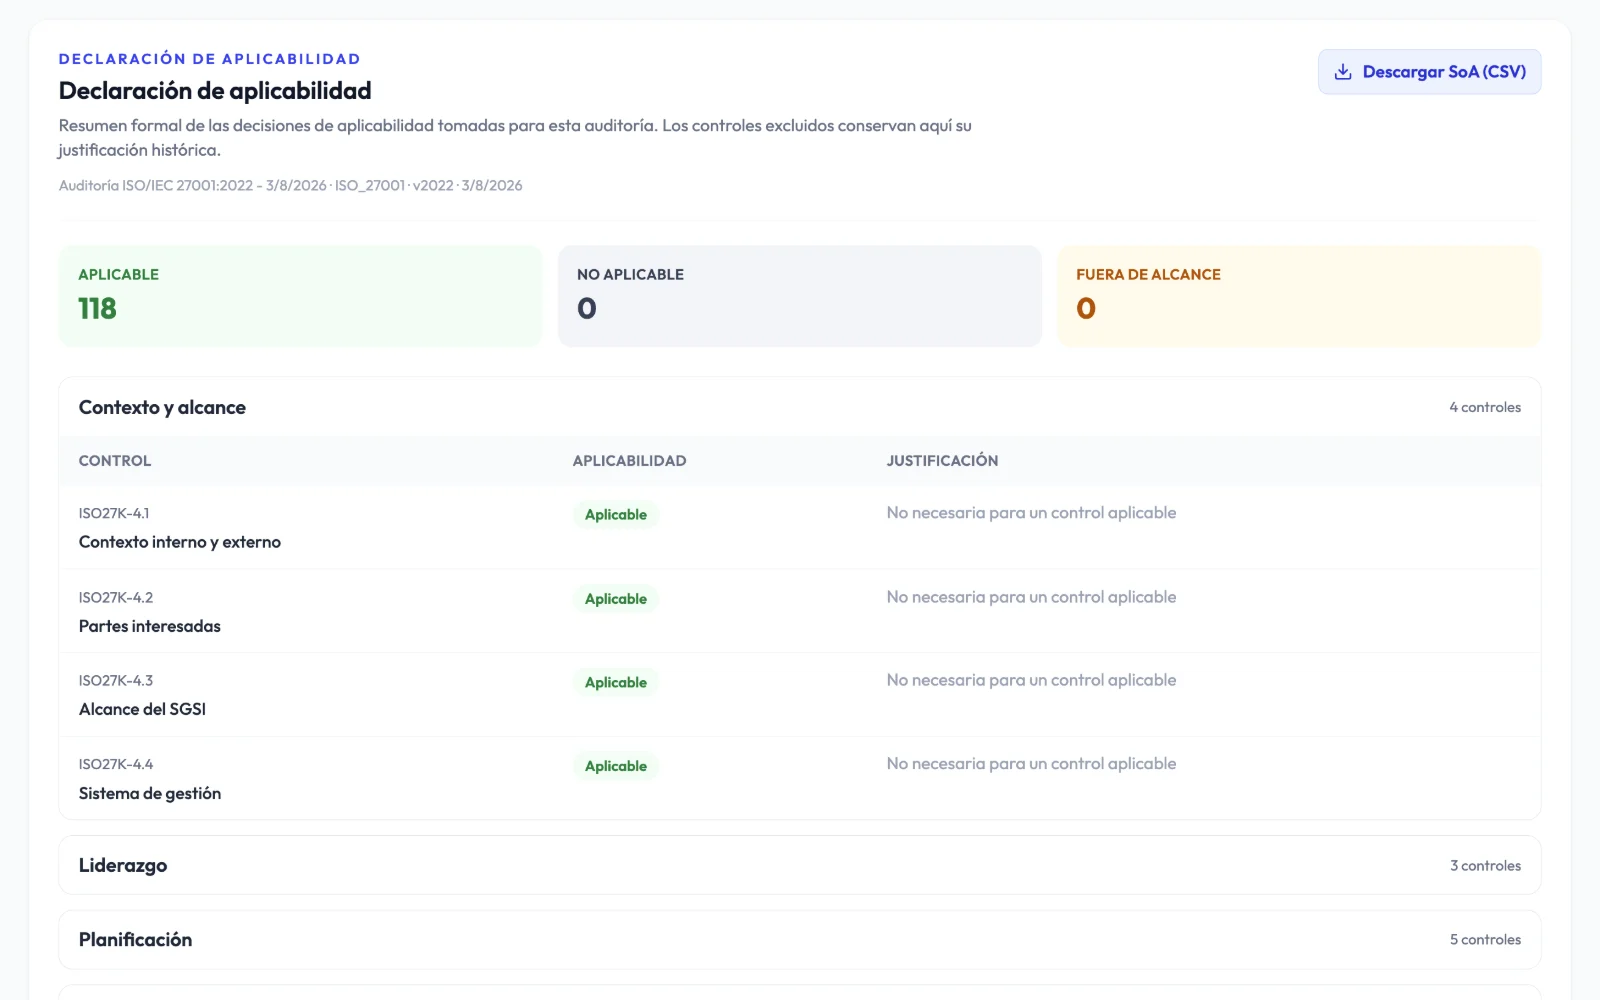
Markieren Sie Kontrollen als anwendbar, nicht anwendbar oder außerhalb des Geltungsbereichs, mit Begründung, und exportieren Sie sie.
Matrix aus Wahrscheinlichkeit und Auswirkung, Behandlung und von der Geschäftsleitung unterzeichnete Akzeptanz.
Geräte, Software, SaaS und Lieferanten mit Eigentümer und regelmäßiger Überprüfung.
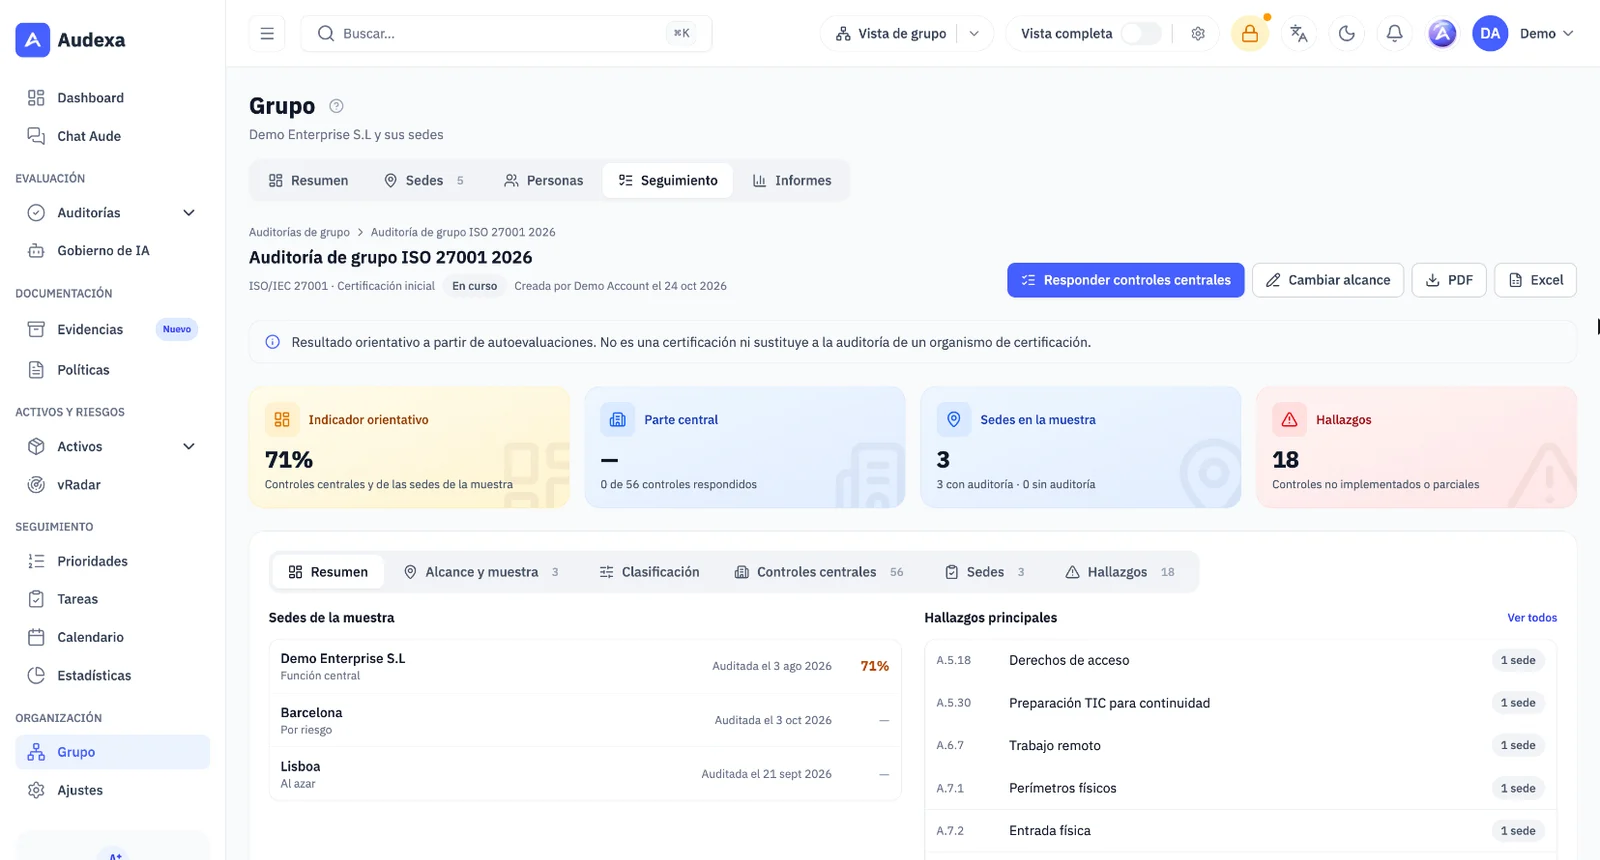
Mit Standorte und Gruppe werden zentrale Kontrollen einmal am Hauptstandort beantwortet, und die Kontrollen jedes Standorts stammen aus dessen letztem Audit. Audexa schlägt eine Stichprobe nach Phase und Risiko vor; die endgültige bestätigt Ihre Zertifizierungsstelle.
Geordnete Nachweise für Auditoren.
43 Vorlagen mit ISO-27001-Bezug, mit Versionen, Freigabe und Signatur.
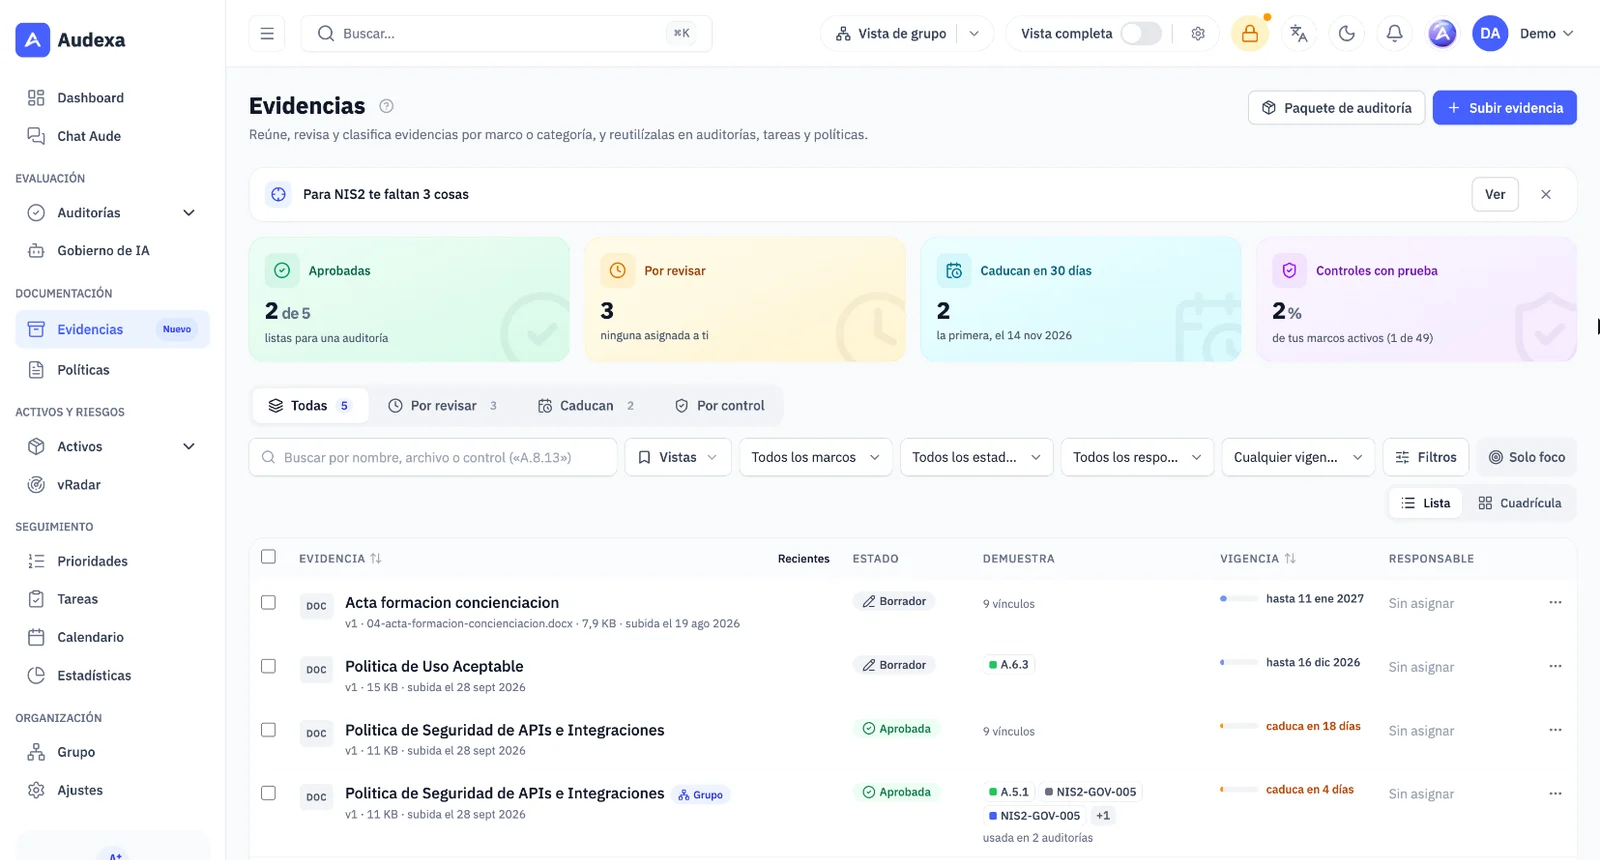
Dokumente mit Eigentümer, Überprüfung, Ablaufdatum und Verlauf, mit jeder Kontrolle verknüpft.
Prüfen Sie, was fehlt, und laden Sie ein Paket nach Kontrollen mit Index und SHA-256-Fingerabdruck herunter, oder teilen Sie einen schreibgeschützten Link, der abläuft und den Sie widerrufen können.
Einige Funktionen hängen vom gebuchten Plan und den aktiven Modulen ab.
Anwendbarkeitserklärung
Entscheiden Sie vor dem Beantworten, welche Kontrollen gelten. Jeder Ausschluss speichert seine Begründung, und die Erklärung wird mit dem Kontext der Organisation und der Anwendbarkeit jeder Kontrolle exportiert.
Nachweise
Laden Sie ein Dokument einmal hoch und verknüpfen Sie es mit Kontrollen, Aufgaben, Richtlinien oder Risiken. Audexa überwacht Ablaufdatum und Überprüfung, damit Sie keinen abgelaufenen Nachweis vorlegen.
Vor der Zertifizierung
Ab Premium geht Audexa Ihre Kontrollen durch und markiert jede als „Vorbereitet“, „Nachweis fehlt“ oder „Arbeit fehlt“, mit einer in einer Zeile erklärten Stichprobe und einer „Probe mit Aude“. Es ist eine orientierende Hilfe, nie ein Urteil: Die Entscheidung trifft Ihre Zertifizierungsstelle.
Mehrere Standorte
Mit Standorte und Gruppe werden zentrale Kontrollen einmal am Hauptstandort beantwortet, und die Standortkontrollen werden aus dem letzten abgeschlossenen ISO-27001-Audit jedes Standorts übernommen. Audexa schlägt eine Stichprobe von Standorten nach Phase und Risiko jedes Standorts vor, und Sie können sie ändern.
So funktioniert es
Bewerten Sie Kapitel und Anhang A und erhalten Sie Ihren Score, Ihre Lücken und einen Management-Bericht.
Machen Sie aus Lücken Aufgaben, geben Sie Richtlinien frei und verknüpfen Sie Nachweise mit jeder Kontrolle.
Führen Sie ein Wiederholungsaudit durch, prüfen Sie, ob Sie heute ein externes Audit bestehen würden, und übergeben Sie Ihrem Auditor das Nachweispaket.
Vorher und nachher
Anwendbarkeitserklärung
Excel ohne Bezug zur Realität
Direkt aus dem Audit erstellt
Nachweise
Ordner mit fragwürdigen Versionen
Archiv mit Ablaufdatum, Überprüfung und Verlauf
Richtlinien
Word ohne Versionskontrolle
Vorlagen mit Freigabe und Signatur
Nachverfolgung
Lücken in einem statischen Bericht
Aufgaben mit Verantwortlichen und Wiederholungsaudit
Weitere Frameworks
Bei NIS2 oder ENS von vorn beginnen
Wiederverwendbare, prüfbare Antworten
Häufige Fragen
Ja. Der Free-Plan umfasst ein vollständiges ISO-27001-Audit, einen Management-Bericht als PDF und die aus dem Audit abgeleiteten Aufgaben. Sie können sich unter app.audexa.es registrieren oder eine geführte Demo anfragen.
Nein. Das Zertifikat stellt eine akkreditierte Zertifizierungsstelle aus. Audexa hilft Ihnen, das ISMS einzuführen und aufrechtzuerhalten und Nachweise und Berichte für das Audit vorzubereiten.
Ja. Das Audit folgt der Version 2022: Kapitel 4 bis 10 und die 93 Kontrollen aus Anhang A, gruppiert in organisatorische, personenbezogene, physische und technologische Kontrollen.
Ja. Sie legen die Anwendbarkeit jeder Kontrolle mit Begründung fest und exportieren sie zusammen mit dem Kontext der Organisation und der Framework-Version.
Ja. Audexa enthält Zuordnungen von ISO 27001 zu NIS2, ENS, DSGVO, NIST CSF 2.0, ISO 9001 und ISO 14001, um Nachweise und prüfbare Antworten wiederzuverwenden.
Nein. Audexa schlägt Antworten mit ihrer Quelle vor, weist auf Unstimmigkeiten hin und zeigt Ihnen, welche Lücken Ihren Score am stärksten verbessern, aber eine Person entscheidet über jede Antwort. Nichts wird automatisch beantwortet oder abgesendet.
Es hilft Ihnen bei der Vorbereitung. Mit Standorte und Gruppe (ein Modul, das Audexa auf Anfrage aktiviert, für Premium und Diamond) beantworten Sie zentrale Kontrollen einmal am Hauptstandort, die Kontrollen jedes Standorts stammen aus dessen letztem ISO-27001-Audit, und Audexa schlägt eine Stichprobe von Standorten nach Phase und Risiko vor, mit der Erklärung zum Geltungsbereich im Bericht. Es dient der Orientierung: Die endgültige Stichprobe bestätigt Ihre Zertifizierungsstelle.
Audexa wird auf Infrastruktur in der Europäischen Union betrieben, mit rollenbasiertem Zugriff, Zwei-Faktor-Authentifizierung und Nachvollziehbarkeit aller Aktivitäten.
Demo anfragen
In einer 30-minütigen Demo gehen wir das Audit, die Anwendbarkeitserklärung, die Richtlinien und die Übergabe an den Auditor durch.