
Contexto y alcance
Definir el alcance del SGSI, las partes interesadas y los requisitos que aplican a la organización.
ISO/IEC 27001:2022
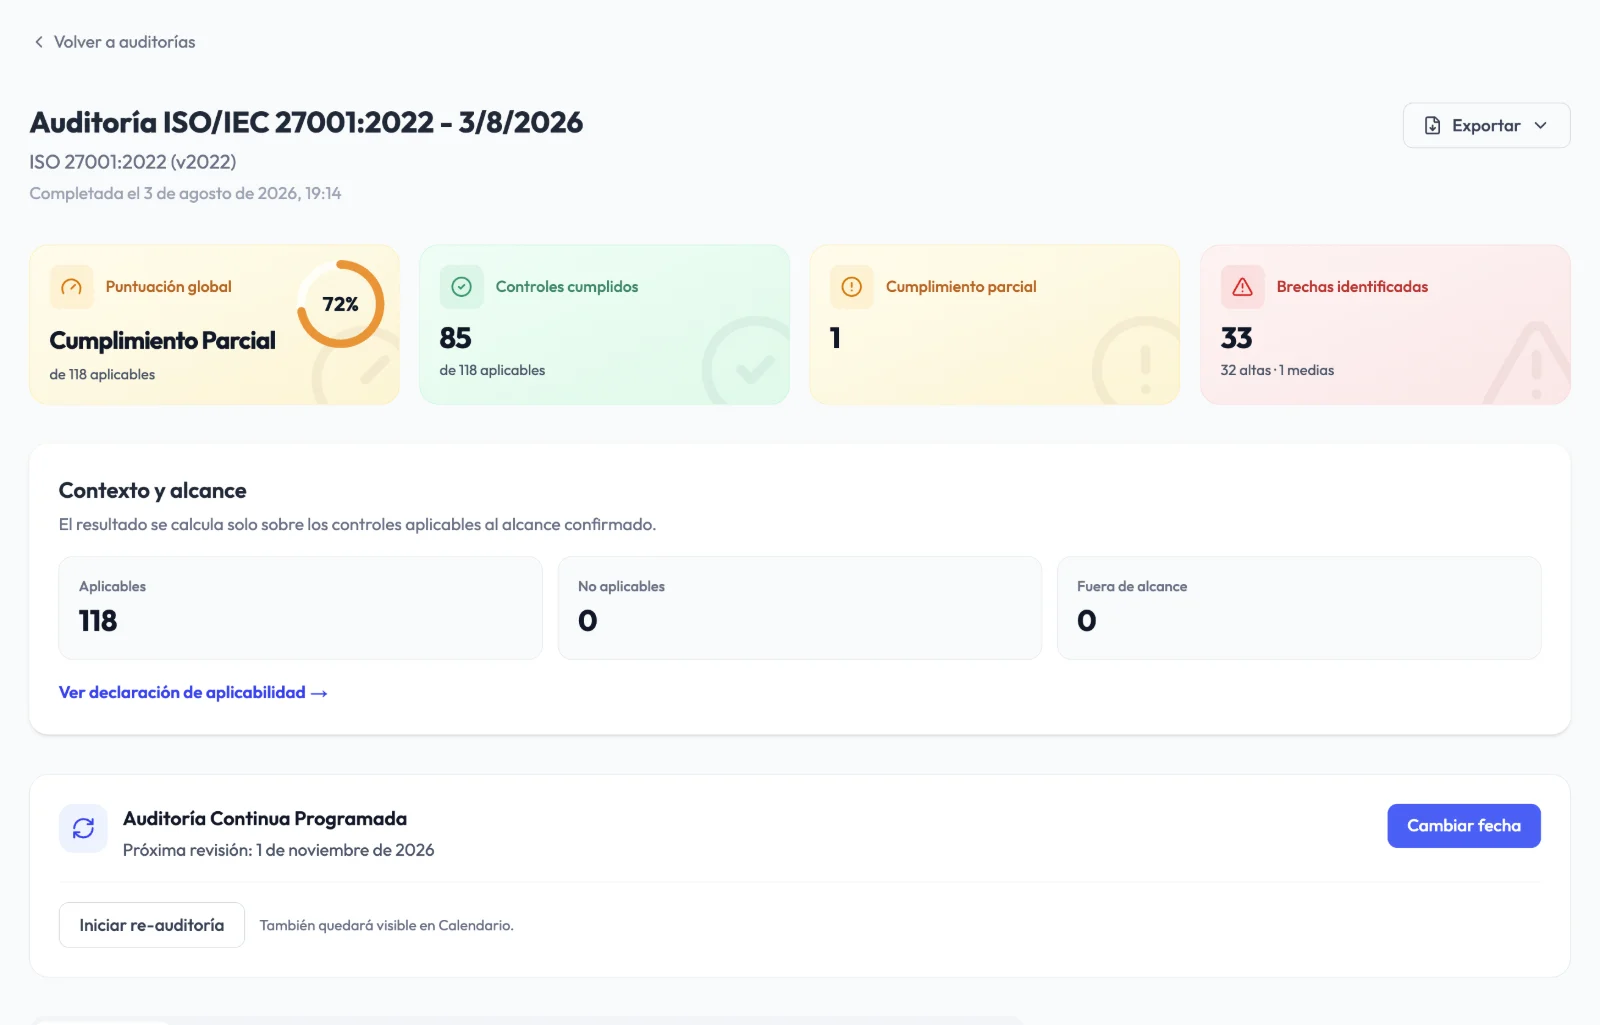
Audexa ordena tu SGSI en un único espacio: cláusulas y Anexo A evaluados control a control, declaración de aplicabilidad, políticas aprobadas, evidencias con caducidad y un plan de acción para llegar a la auditoría de certificación.
Qué pide la norma
La versión 2022 reorganizó el Anexo A en 93 controles y cuatro temas. La transición desde la versión 2013 terminó el 31 de octubre de 2025, así que los certificados vigentes ya deben estar en la versión 2022.
Definir el alcance del SGSI, las partes interesadas y los requisitos que aplican a la organización.
La dirección aprueba la política de seguridad, asigna roles y aporta recursos.
Un método de riesgos repetible y un plan de tratamiento coherente con los controles elegidos.
Qué controles del Anexo A aplican, cuáles no y por qué, con su estado de implantación.
Registros, procedimientos y pruebas de que los controles funcionan, no solo de que existen.
Auditoría interna, revisión por la dirección y acciones correctivas para cerrar el ciclo.
Cómo te ayuda Audexa
Evalúa, decide la aplicabilidad, ejecuta la remediación y conserva la evidencia sin depender de carpetas compartidas.
Conoce el estado de cada cláusula y control.
Cláusulas 4 a 10 y Anexo A agrupados por tema, con guía, peso, pasos de remediación y la cláusula o el control de cada pregunta.
Con ISO 27001 como foco, Audexa te enseña solo lo que pide la norma y un único siguiente paso. Un marco, en todos los planes.
Respuestas propuestas con su fuente en tu primera auditoría, revisión de coherencia antes de enviar (avisa, nunca bloquea), puntos por brecha y preguntas repartidas entre el equipo.
Repite la auditoría con el mismo alcance y compara la evolución entre ciclos.
Las respuestas con cobertura alta se proponen como borrador revisable en NIS2, ENS o RGPD.
Decisiones y trabajo con trazabilidad.
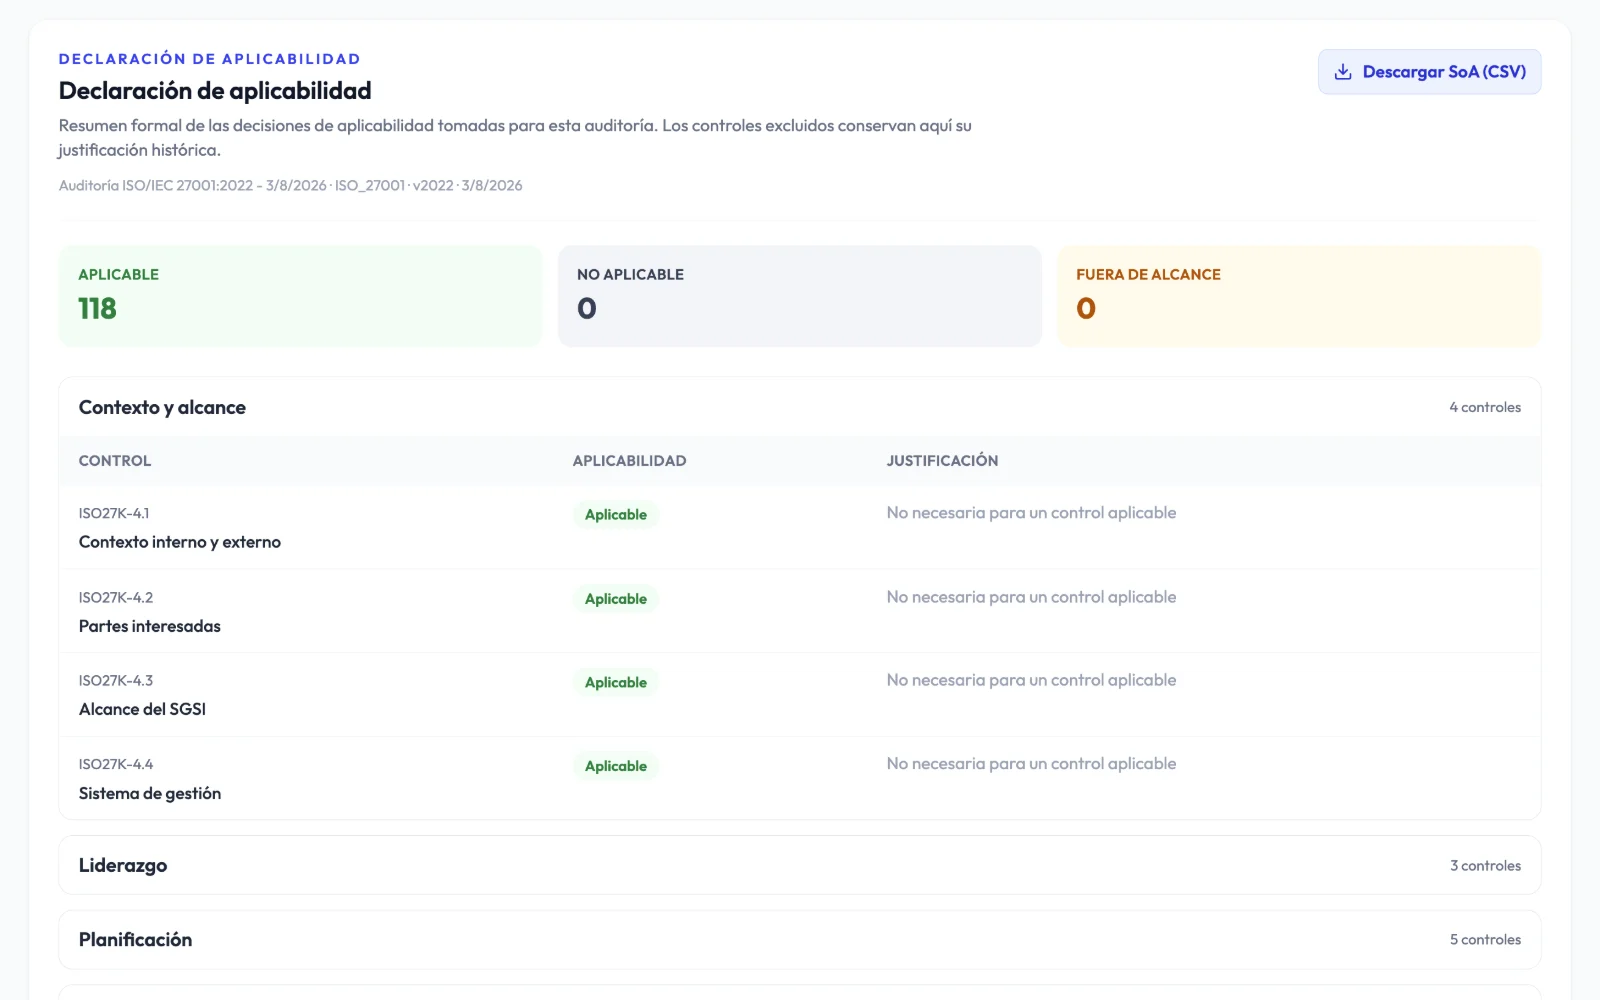
Marca controles aplicables, no aplicables o fuera de alcance con su justificación y expórtalos.
Matriz de probabilidad e impacto, tratamiento y aceptación firmada por la dirección.
Equipos, software, SaaS y proveedores con propietario y revisión periódica.
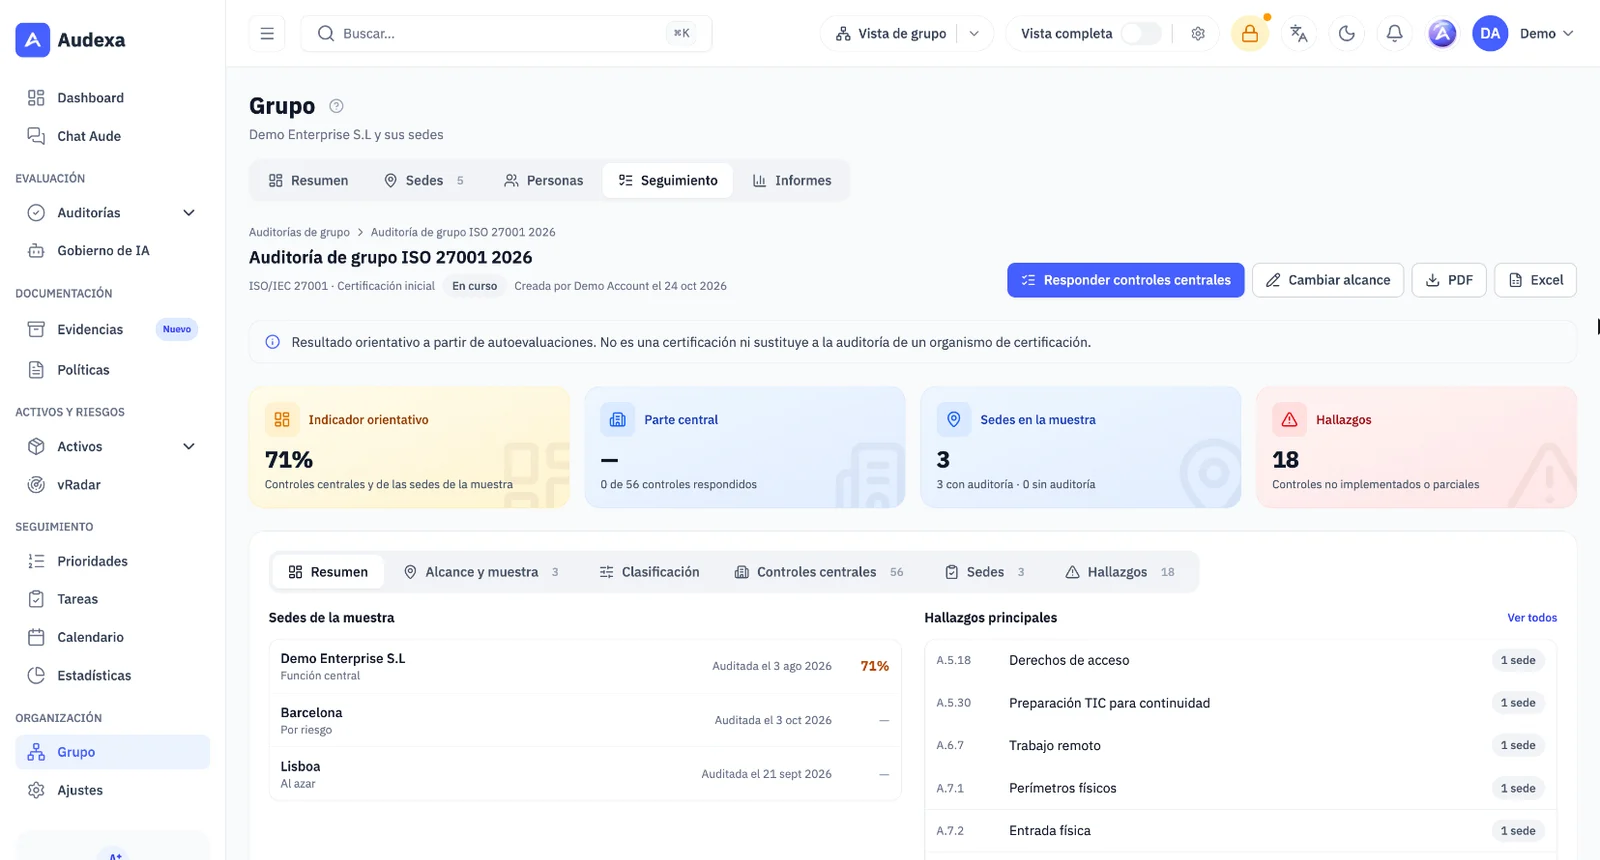
Con Sedes y grupo, los controles centrales se responden una vez en la sede principal y los de cada sede salen de su última auditoría. Audexa propone una muestra por fase y riesgo; la definitiva la confirma tu organismo de certificación.
Evidencia ordenada para auditores.
43 plantillas vinculadas a ISO 27001 con versiones, aprobación y firma.
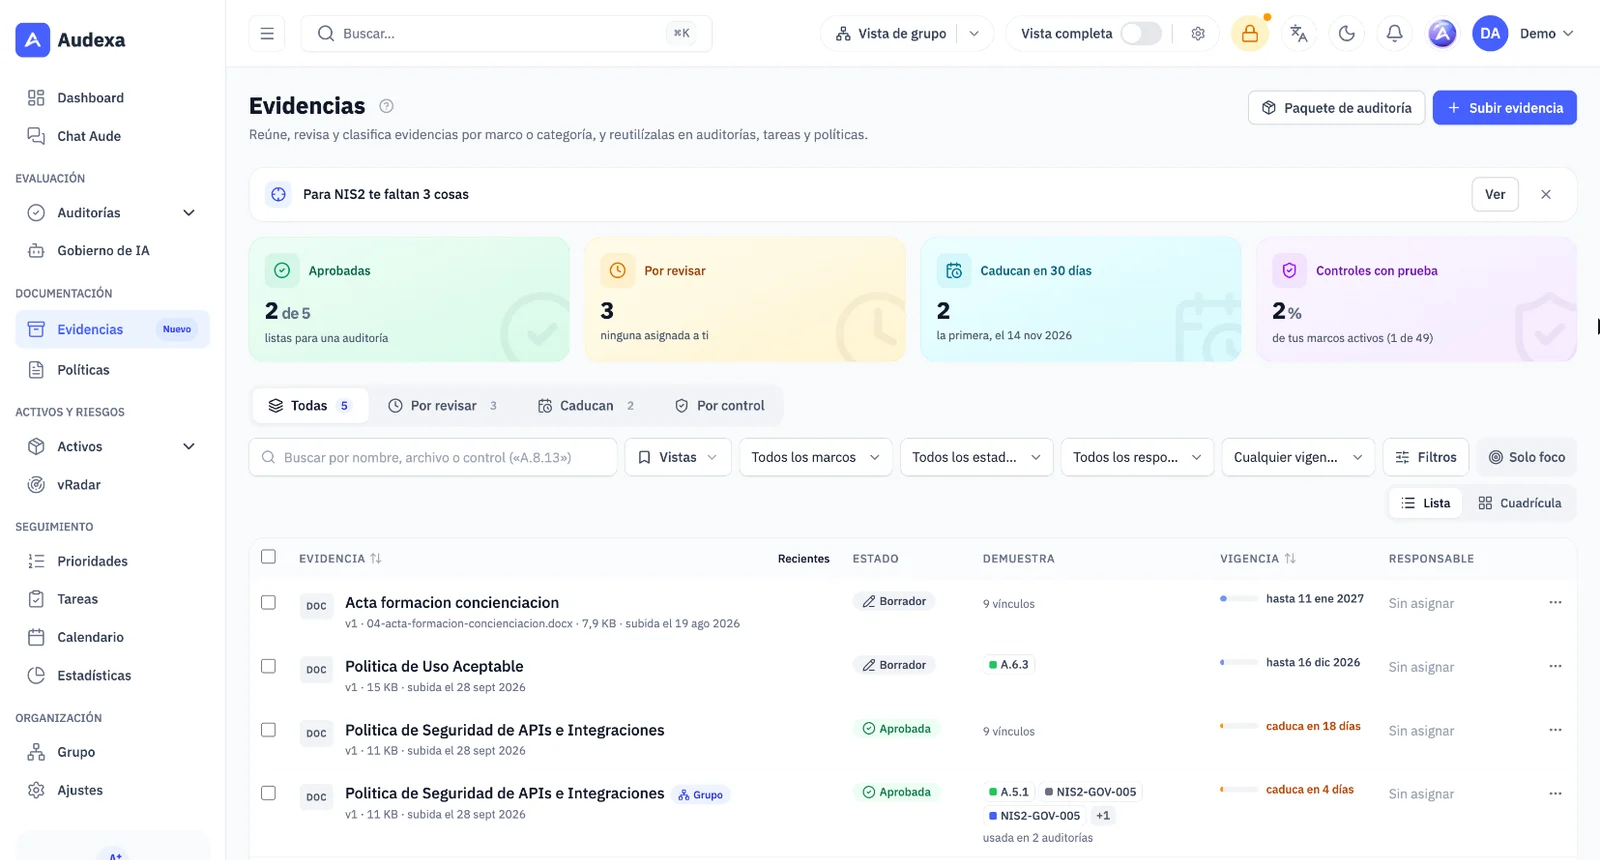
Documentos con propietario, revisión, caducidad e historial, enlazados a cada control.
Comprueba qué falta y descarga un paquete por controles con índice y huella SHA-256, o comparte un enlace de solo lectura que caduca y puedes revocar.
La disponibilidad de algunas funciones depende del plan contratado y de los módulos activos.
Declaración de aplicabilidad
Antes de responder, decide qué controles aplican. Cada exclusión guarda su justificación y la declaración se exporta con el contexto de la organización y la aplicabilidad de cada control.
Evidencias
Sube un documento una sola vez y vincúlalo a controles, tareas, políticas o riesgos. Audexa controla su caducidad y su revisión para que no presentes una prueba vencida.
Antes de la certificación
Desde Premium, Audexa repasa tus controles y marca cada uno como Preparado, Le falta prueba o Le falta trabajo, con una muestra explicada en una línea y un Ensayo con Aude. Es una guía orientativa, nunca un veredicto: quien decide es tu organismo de certificación.
Varias sedes
Con Sedes y grupo, los controles centrales se responden una vez en la sede principal y los controles de sede se leen de la última auditoría ISO 27001 completada de cada sede. Audexa propone una muestra de sedes según la fase y el riesgo de cada una, y tú puedes cambiarla.
Cómo funciona
Evalúa cláusulas y Anexo A y obtén tu puntuación, tus brechas y un informe ejecutivo.
Convierte las brechas en tareas, aprueba políticas y vincula evidencias a cada control.
Reaudita, comprueba si pasarías hoy una auditoría externa y entrega a tu auditor el paquete de evidencias.
Antes y después
Declaración de aplicabilidad
Excel desconectado de la realidad
Generada desde la propia auditoría
Evidencias
Carpetas con versiones dudosas
Caja con caducidad, revisión e historial
Políticas
Word sin control de versiones
Plantillas con aprobación y firma
Seguimiento
Brechas en un informe estático
Tareas con responsable y reauditoría
Otros marcos
Empezar de cero en NIS2 o ENS
Respuestas reutilizables y revisables
Preguntas frecuentes
Sí. El plan Free incluye una auditoría ISO 27001 completa, un informe ejecutivo en PDF y las tareas derivadas de la auditoría. Puedes registrarte en app.audexa.es o pedirnos una demo guiada.
No. La certificación la emite una entidad de certificación acreditada. Audexa te ayuda a implantar y mantener el SGSI y a preparar las evidencias e informes para la auditoría.
Sí. La auditoría sigue la versión 2022: cláusulas 4 a 10 y los 93 controles del Anexo A agrupados en controles organizativos, de personas, físicos y tecnológicos.
Sí. Defines la aplicabilidad de cada control con su justificación y la exportas junto con el contexto de la organización y la versión del marco.
Sí. Audexa incluye correspondencias de ISO 27001 con NIS2, ENS, RGPD, NIST CSF 2.0, ISO 9001 e ISO 14001 para reutilizar evidencias y respuestas revisables.
No. Audexa propone respuestas con su fuente, avisa de lo que no cuadra y te dice qué brechas suben más tu puntuación, pero una persona decide cada respuesta. Nada se responde ni se envía solo.
Te ayuda a prepararla. Con Sedes y grupo (módulo que activa Audexa a petición, para Premium y Diamond), respondes los controles centrales una vez en la sede principal, los de cada sede salen de su última auditoría ISO 27001 y Audexa propone una muestra de sedes según la fase y el riesgo, con la declaración de alcance en el informe. Es orientativo: la muestra definitiva la confirma tu organismo de certificación.
Audexa opera sobre infraestructura en la Unión Europea, con acceso por roles, doble factor de autenticación y trazabilidad de la actividad.
Solicitar demo
En una demo de 30 minutos recorremos la auditoría, la declaración de aplicabilidad, las políticas y la entrega al auditor.