
Gobierno
Políticas aprobadas y firmadas, roles definidos y una dirección que supervisa con datos actualizados.
Gobierno · Riesgo · Cumplimiento
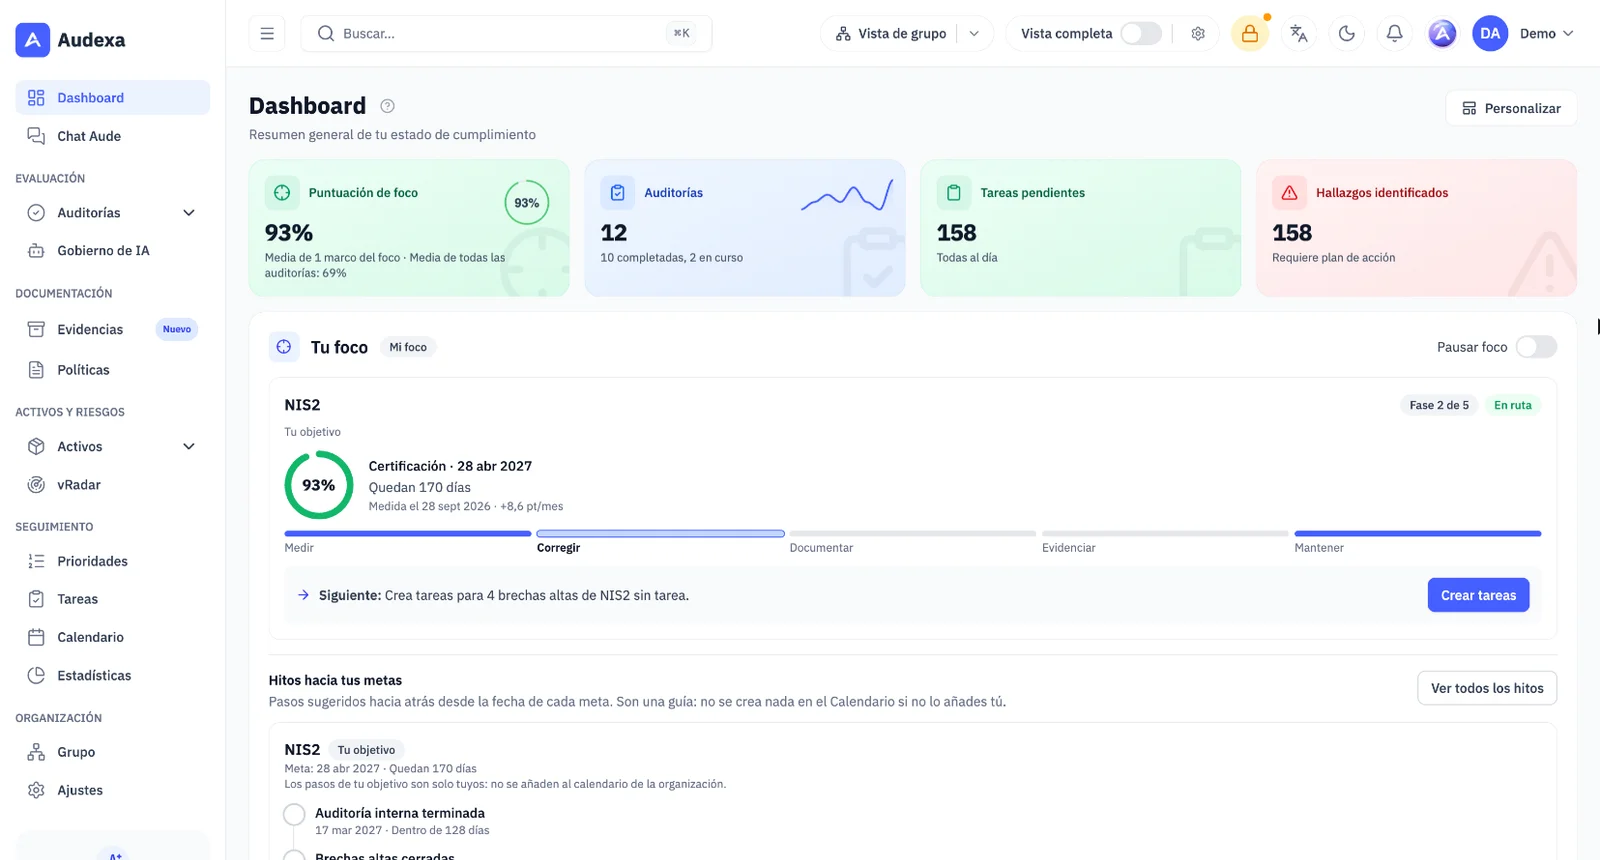
Audexa une en una plataforma la auditoría de 22 marcos normativos, la gestión de riesgos, las políticas, las evidencias, los activos y los informes para dirección. Con Modo foco te enseña solo lo que pide tu marco y te da un único siguiente paso; con Sedes y grupo, lleva varias sedes y filiales desde una sola pantalla.
Por qué una plataforma GRC
Cada nueva norma (NIS2, DORA, el Reglamento de IA) añade requisitos que se solapan con los anteriores. Sin una plataforma, el mismo trabajo se repite en cada auditoría y la dirección no tiene una visión única.
Políticas aprobadas y firmadas, roles definidos y una dirección que supervisa con datos actualizados.
Riesgos derivados de brechas reales, valorados por probabilidad e impacto, con tratamiento y aceptación trazables.
Auditorías por marco, evidencias reutilizables y un plan de acción que se puede seguir y demostrar.
Qué incluye
Cada módulo comparte datos con los demás: una evidencia, un riesgo o una tarea se ven desde todos los marcos a los que afectan.
Audita y mide frente a cada norma.
NIS2, DORA, ENS, ISO 27001, NIST CSF 2.0, SOC 2, ISO 27017, Cyber Resilience Act, TPRM, RGPD, LOPDGDD y LSSI, ISO 27701, ISO 27018, EU AI Act, ISO 42001, ISO 37301 / UNE 19601, canal de denuncias, ISO 9001, ISO 14001, ISO 45001, ISO 20000-1 e ISO 22301.
Elige tu marco y Audexa te enseña solo lo que pide. Tu camino te da un único siguiente paso, con su porqué y el tiempo aproximado.
Respuestas propuestas con su fuente, revisión de coherencia antes de enviar y cuántos puntos sube cada brecha. Una persona decide siempre.
Reauditorías programadas, comparación entre ciclos y declaración de aplicabilidad.
Prioriza lo que de verdad importa.
Riesgos derivados de brechas, tratamiento y aceptación con firma de la dirección.
Equipos, software, SaaS, proveedores y contratos con propietario y revisión periódica.
vRadar cruza tu inventario con vulnerabilidades conocidas y crea tareas de remediación.
Registro, clasificación y obligaciones del Reglamento europeo de IA.
Decide, documenta y reporta.
67 plantillas con versiones, aprobación y firma interna o por enlace.
Caja de evidencias privada con caducidad, revisión e historial.
Informes ejecutivos y técnicos en PDF, Excel y Word, y un cuadro de mando configurable.
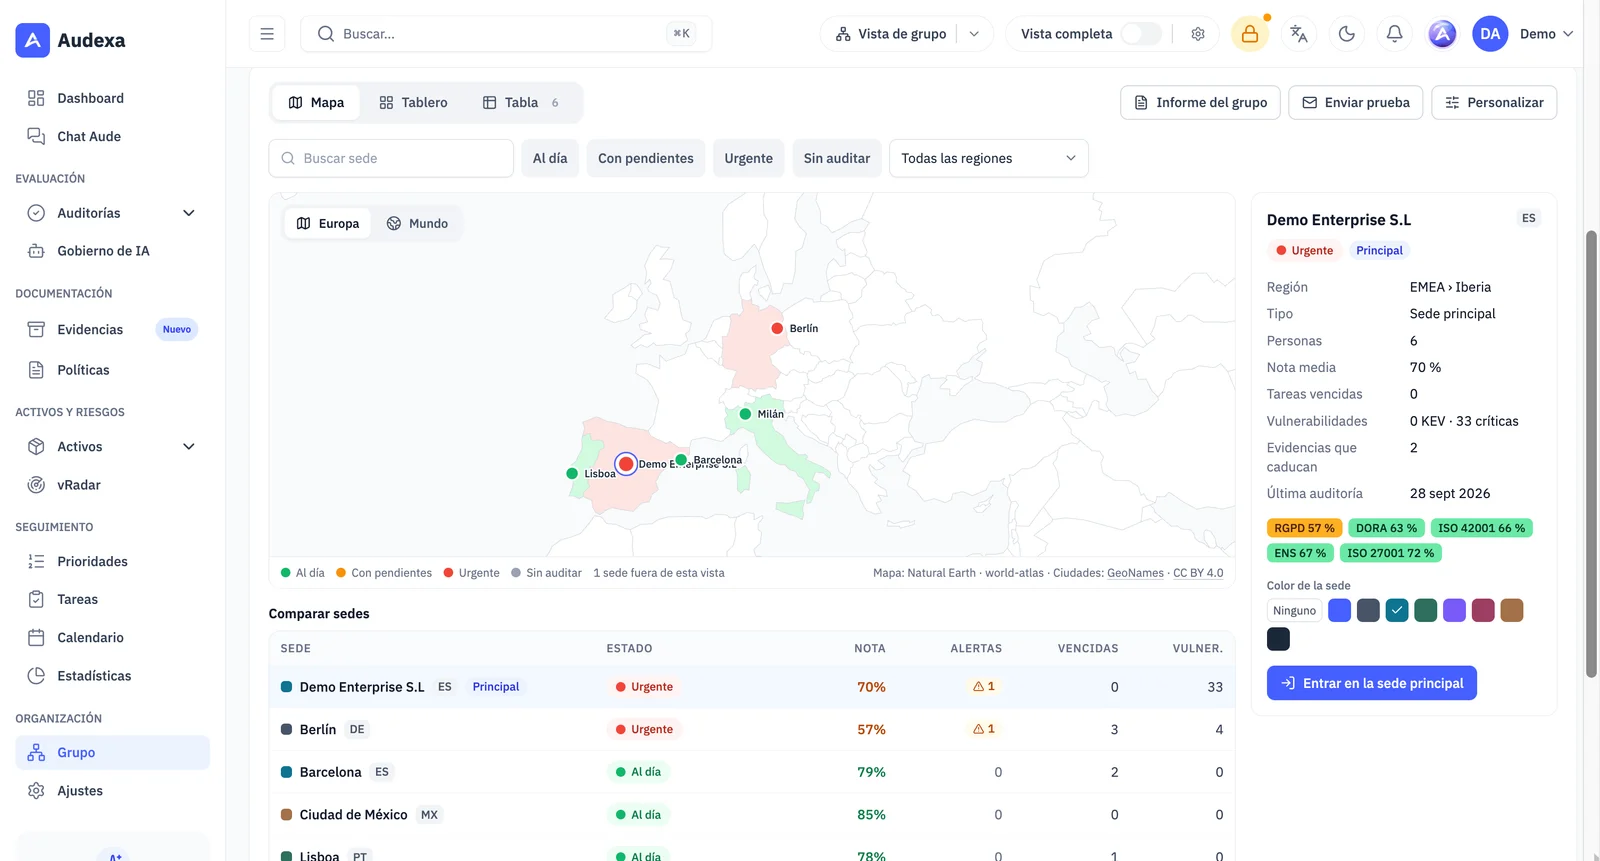
Una sede principal con sucursales y filiales, resumen del grupo con mapa y ranking, y roles a medida por grupo, región o sede.
La disponibilidad de algunas funciones depende del plan contratado y de los módulos activos.
Modo foco
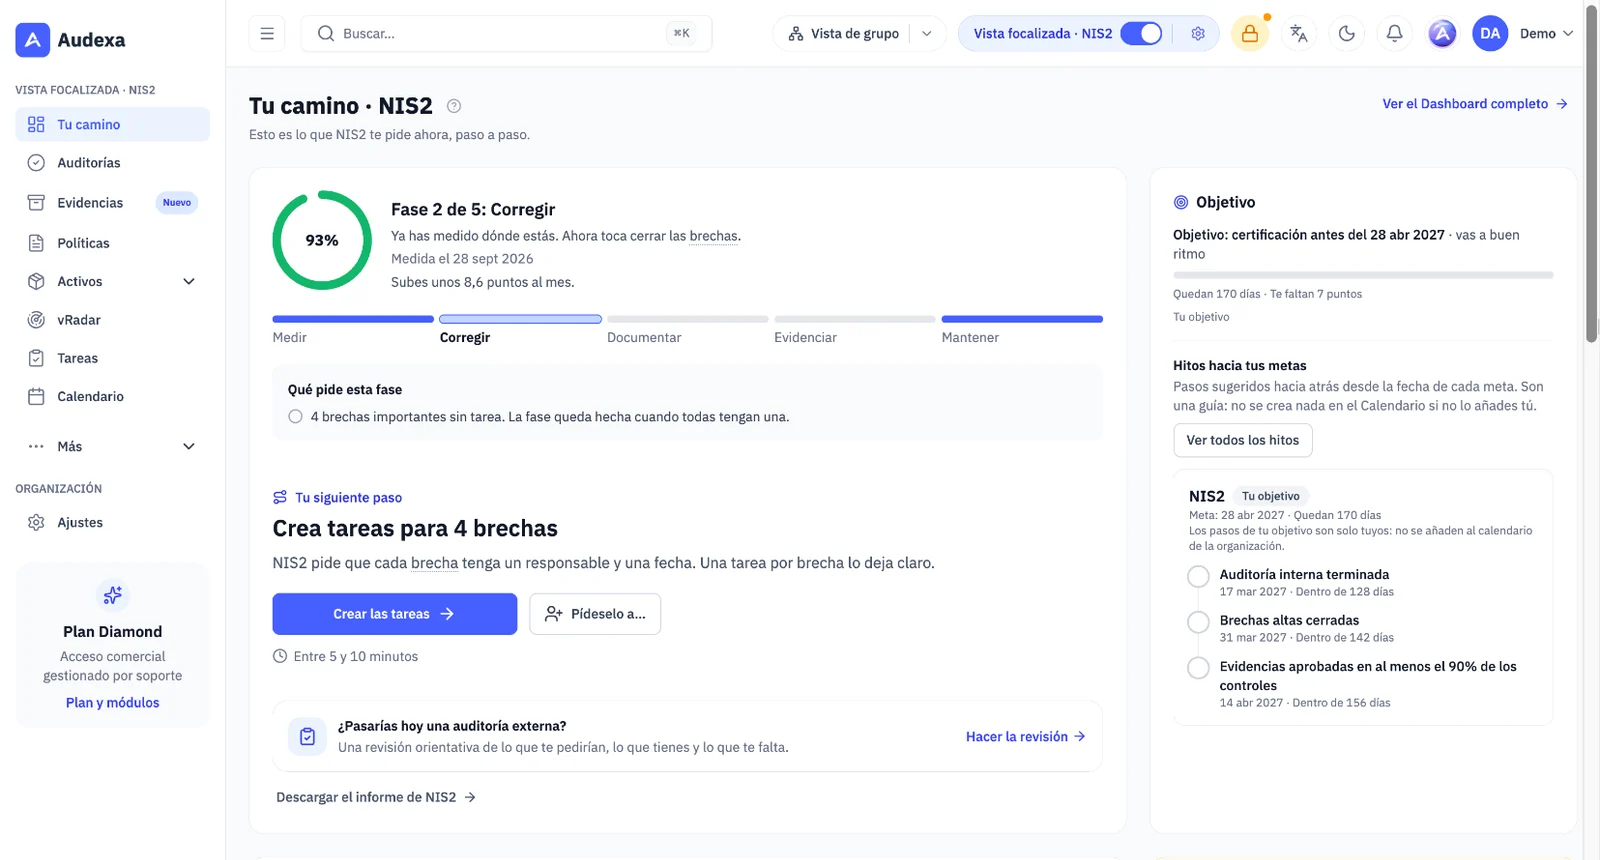
Elige el marco que quieres trabajar, por ejemplo NIS2, y la Vista focalizada te enseña solo lo que te pide. Tu camino es el nuevo inicio: tu puntuación, la fase en la que estás y un único siguiente paso. No se borra nada: lo demás sigue en Más o tras Ver todo.
Sedes y grupo
Una sede principal gestiona sus sedes: cada sucursal o filial conserva sus propios datos y su propio equipo, y trabaja con el plan del grupo. Audexa lo activa a petición en Premium (3 sedes) y Diamond (5), ampliable.
Multi-marco
Las correspondencias entre marcos permiten reutilizar evidencias y proponer respuestas revisables cuando la cobertura es alta. Nunca se marca un control como cumplido de forma automática.
Integraciones
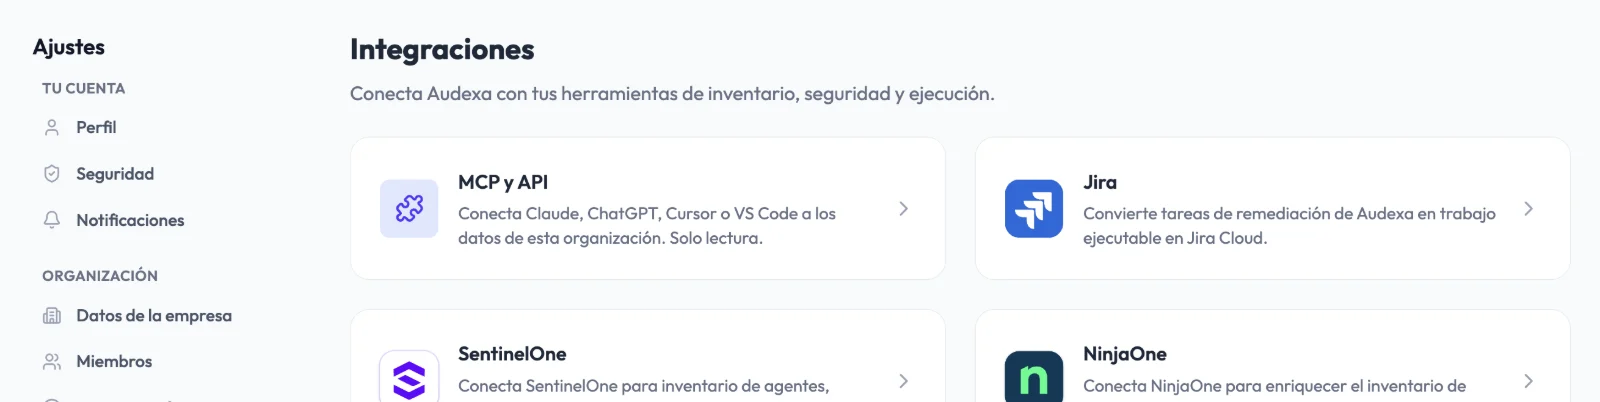
El inventario se alimenta de tus herramientas de gestión de equipos y seguridad, las tareas pueden convertirse en incidencias de Jira y la API y el servidor MCP permiten consultar tu cumplimiento desde otros sistemas y, con los permisos de cada clave, crear y actualizar tareas. Nunca aprueban ni borran.
Cómo funciona
Empieza por la norma más urgente y añade las demás reutilizando el trabajo hecho.
Auditorías guiadas, brechas ponderadas y riesgos valorados por probabilidad e impacto.
Tareas con dueño, políticas firmadas, evidencias vigentes e informes para la dirección.
Antes y después
Visión de conjunto
Un Excel por norma
Cuadro de mando con todos los marcos
Riesgos
Matriz aislada del cumplimiento
Riesgos derivados de las brechas reales
Evidencias
Duplicadas en cada auditoría
Una evidencia para varios controles
Políticas
Word sin versión ni firma
Ciclo de vida con aprobación y firma
Reporte
Presentaciones manuales
Informes ejecutivos exportables
Por dónde empezar
Listas de requisitos sin orden
Tu camino con un único siguiente paso
Varias sedes o filiales
Un Excel por sede
Resumen del grupo y recursos compartidos
Preguntas frecuentes
Una plataforma que reúne el gobierno (políticas, roles, decisiones), la gestión de riesgos y el cumplimiento normativo para que la organización los gestione de forma conectada y no en documentos aislados.
22 marcos: NIS2, DORA, ENS, ISO 27001, NIST CSF 2.0, SOC 2, ISO 27017, Cyber Resilience Act, gestión de riesgo de terceros (TPRM), RGPD, LOPDGDD y LSSI, ISO 27701, ISO 27018, EU AI Act, ISO 42001, ISO 37301 / UNE 19601, canal de denuncias (Ley 2/2023), ISO 9001, ISO 14001, ISO 45001, ISO 20000-1 e ISO 22301, además del módulo de Gobierno de IA. La disponibilidad de cada marco depende del plan.
No. La auditoría inteligente propone respuestas con su fuente (evidencias, otras auditorías, activos, políticas o tareas) y avisa de las que no cuadran antes de enviar, pero una persona acepta o cambia cada una. Nada se responde ni se envía solo.
Sí. Con Sedes y grupo, una sede principal gestiona sucursales y filiales que conservan sus datos y su equipo, comparte recursos y ve el estado de todas en un resumen del grupo. Lo activa Audexa a petición en Premium (3 sedes) y Diamond (5), ampliable.
No solo. Audexa está pensada para que un equipo pequeño de IT, seguridad o cumplimiento pueda llevar el programa sin depender de consultoría continua, y escala a organizaciones con varios equipos.
Es una plataforma web: puedes empezar la primera auditoría el mismo día. Con Modo foco eliges tu marco y Tu camino te dice el siguiente paso; la carga de activos, políticas y evidencias se hace de forma progresiva.
Interfaz, marcos normativos, políticas e informes en español, inglés, francés, italiano y alemán.
Audexa opera sobre infraestructura en la Unión Europea, con acceso por roles, doble factor de autenticación y trazabilidad de la actividad.
Solicitar demo
En 30 minutos vemos tu punto de partida, los marcos que te aplican y cómo quedaría tu programa GRC en Audexa.