
Gouvernance
Des politiques approuvées et signées, des rôles définis et une direction qui supervise à partir de données à jour.
Gouvernance · Risques · Conformité
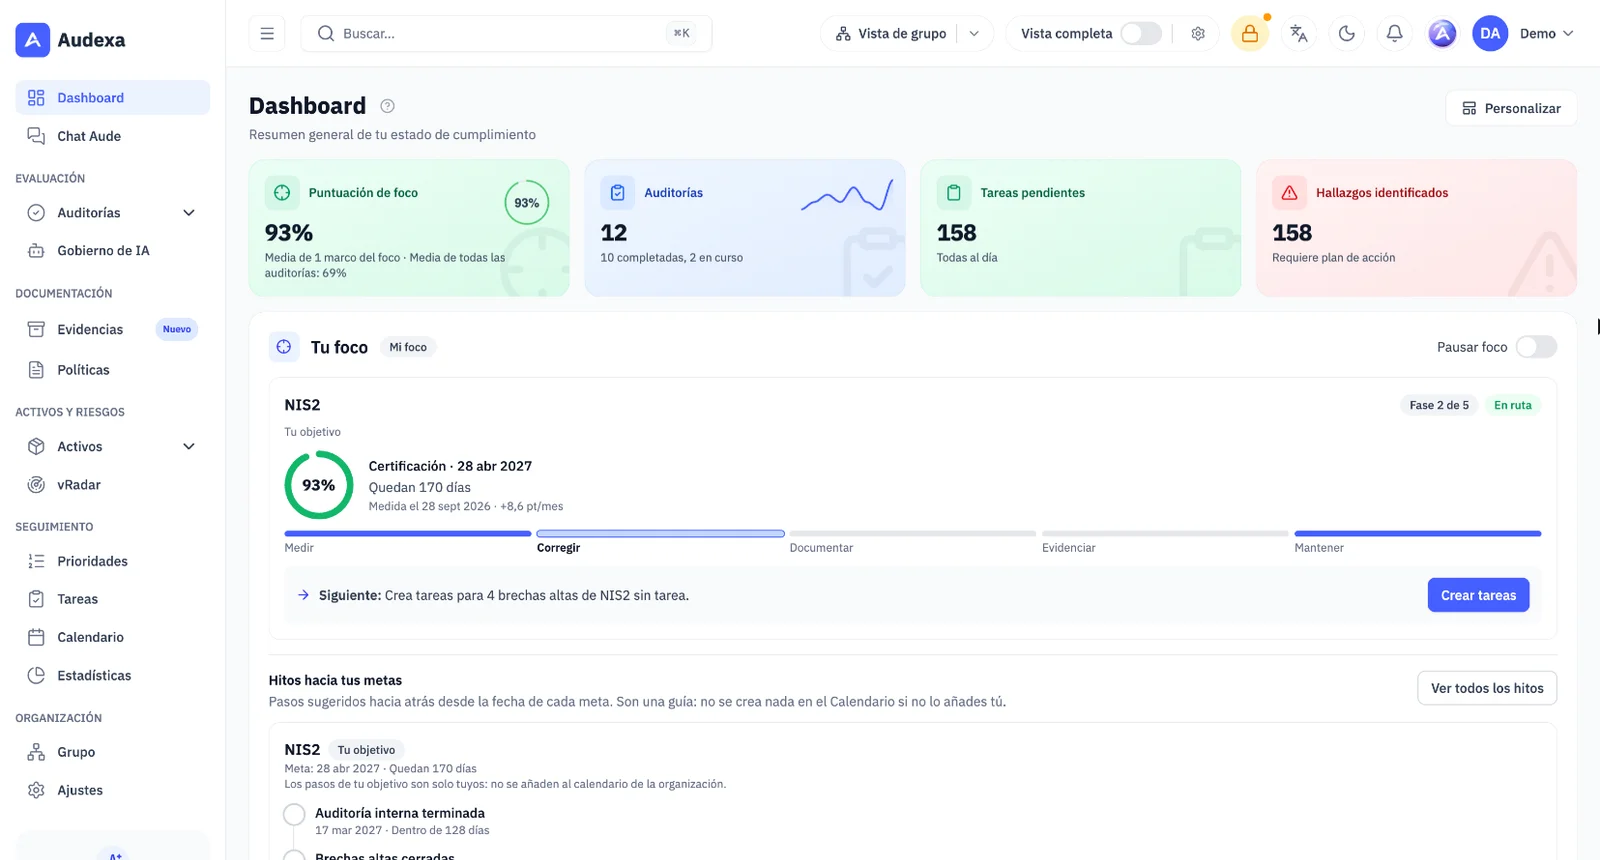
Audexa réunit sur une même plateforme l'audit de 22 référentiels, la gestion des risques, les politiques, les preuves, les actifs et les rapports pour la direction. Avec le Mode focus, Audexa ne vous montre que ce que demande votre référentiel et vous donne une seule prochaine étape ; avec Sites et groupe, vous pilotez plusieurs sites et filiales depuis un seul écran.
Pourquoi une plateforme GRC
Chaque nouvelle réglementation (NIS2, DORA, l'AI Act) ajoute des exigences qui recoupent les précédentes. Sans plateforme, le même travail se répète à chaque audit et la direction n'a pas de vision unique.
Des politiques approuvées et signées, des rôles définis et une direction qui supervise à partir de données à jour.
Des risques issus d'écarts réels, évalués selon leur probabilité et leur impact, avec un traitement et une acceptation traçables.
Des audits par référentiel, des preuves réutilisables et un plan d'action que l'on peut suivre et démontrer.
Ce qui est inclus
Chaque module partage ses données avec les autres : une preuve, un risque ou une tâche est visible depuis tous les référentiels concernés.
Auditez et mesurez par rapport à chaque norme.
NIS2, DORA, ENS, ISO 27001, NIST CSF 2.0, SOC 2, ISO 27017, Cyber Resilience Act, TPRM, RGPD, LOPDGDD et LSSI, ISO 27701, ISO 27018, EU AI Act, ISO 42001, ISO 37301 / UNE 19601, canal d'alerte, ISO 9001, ISO 14001, ISO 45001, ISO 20000-1 et ISO 22301.
Choisissez votre référentiel et Audexa ne vous montre que ce qu'il demande. Votre parcours vous donne une seule prochaine étape, avec sa raison et le temps approximatif.
Réponses proposées avec leur source, vérification de cohérence avant l'envoi et nombre de points que fait gagner chaque écart. Une personne décide toujours.
Réaudits planifiés, comparaison entre cycles et déclaration d'applicabilité.
Priorisez ce qui compte vraiment.
Risques issus des écarts, traitement et acceptation signée par la direction.
Équipements, logiciels, SaaS, fournisseurs et contrats avec propriétaire et revue périodique.
vRadar croise votre inventaire avec les vulnérabilités connues et crée des tâches de remédiation.
Recensement, classification et obligations du règlement européen sur l'IA.
Décidez, documentez et rendez compte.
67 modèles avec versions, approbation et signature interne ou par lien.
Coffre de preuves privé avec date d'expiration, revue et historique.
Rapports exécutifs et techniques en PDF, Excel et Word, et un tableau de bord configurable.
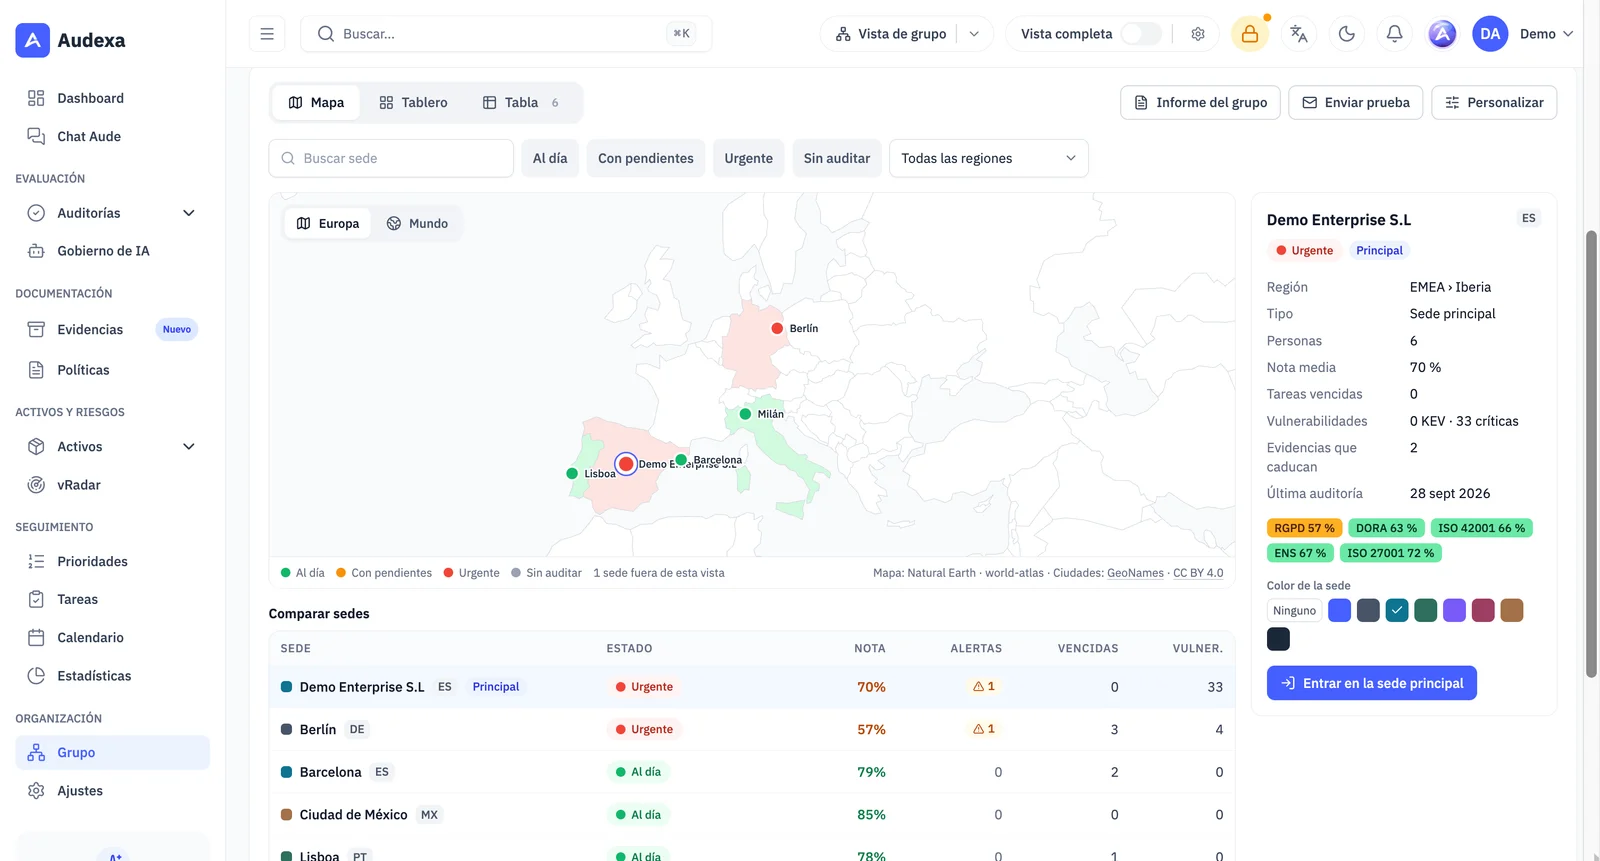
Un site principal avec succursales et filiales, une vue du groupe avec carte et classement, et des rôles sur mesure par groupe, région ou site.
Certaines fonctionnalités dépendent de votre offre et des modules activés.
Mode focus
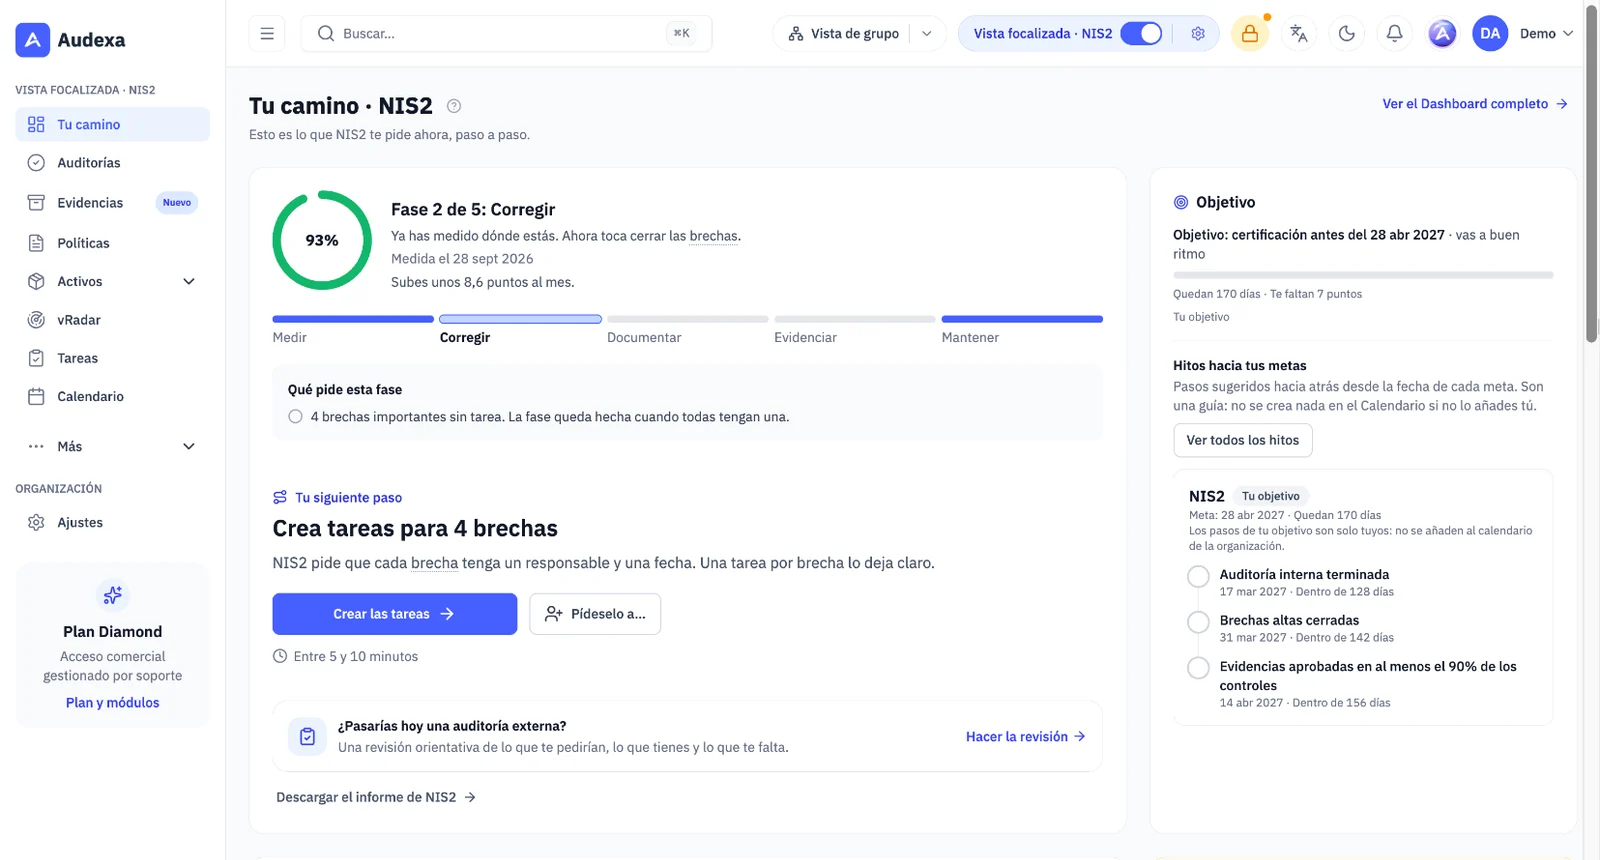
Choisissez le référentiel sur lequel vous voulez travailler, par exemple NIS2, et la Vue ciblée ne vous montre que ce qu'il vous demande. Votre parcours devient votre page d'accueil : votre score, la phase où vous en êtes et une seule prochaine étape. Rien n'est supprimé : le reste est toujours dans Plus ou derrière Tout voir.
Sites et groupe
Un site principal gère ses sites : chaque succursale ou filiale conserve ses propres données et sa propre équipe, et travaille avec le plan du groupe. Audexa l'active sur demande en Premium (3 sites) et Diamond (5), extensible.
Multi-référentiel
Les correspondances entre référentiels permettent de réutiliser les preuves et de proposer des réponses à valider lorsque la couverture est élevée. Aucun contrôle n'est jamais marqué comme conforme automatiquement.
Intégrations
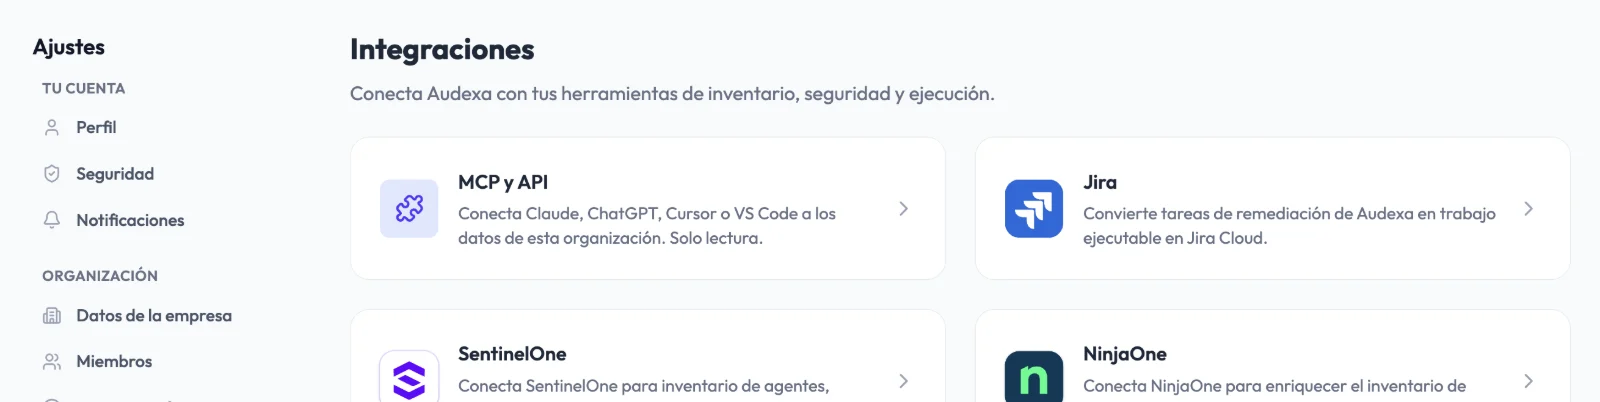
L'inventaire s'alimente à partir de vos outils de gestion de parc et de sécurité, les tâches peuvent devenir des tickets Jira, et l'API et le serveur MCP permettent de consulter votre conformité depuis d'autres systèmes et, selon les permissions de chaque clé, de créer et mettre à jour des tâches. Ils n'approuvent ni ne suppriment jamais rien.
Comment ça marche
Commencez par la norme la plus urgente et ajoutez les autres en réutilisant le travail déjà fait.
Audits guidés, écarts pondérés et risques évalués selon leur probabilité et leur impact.
Tâches avec responsable, politiques signées, preuves à jour et rapports pour la direction.
Avant / après
Vue d'ensemble
Un fichier Excel par norme
Tableau de bord couvrant tous les référentiels
Risques
Matrice isolée de la conformité
Risques issus des écarts réels
Preuves
Dupliquées à chaque audit
Une preuve pour plusieurs contrôles
Politiques
Word sans version ni signature
Cycle de vie avec approbation et signature
Reporting
Présentations faites à la main
Rapports exécutifs exportables
Par où commencer
Des listes d'exigences sans ordre
Votre parcours avec une seule prochaine étape
Plusieurs sites ou filiales
Un fichier Excel par site
Vue du groupe et ressources partagées
Questions fréquentes
Une plateforme qui réunit la gouvernance (politiques, rôles, décisions), la gestion des risques et la conformité réglementaire pour que l'organisation les gère de façon connectée, et non dans des documents isolés.
22 référentiels : NIS2, DORA, ENS (schéma national de sécurité espagnol), ISO 27001, NIST CSF 2.0, SOC 2, ISO 27017, Cyber Resilience Act, gestion du risque fournisseurs (TPRM), RGPD, LOPDGDD et LSSI, ISO 27701, ISO 27018, EU AI Act, ISO 42001, ISO 37301 / UNE 19601, canal d'alerte (loi espagnole 2/2023), ISO 9001, ISO 14001, ISO 45001, ISO 20000-1 et ISO 22301, ainsi que le module Gouvernance de l'IA. La disponibilité de chaque référentiel dépend du plan.
Non. L'audit intelligent propose des réponses avec leur source (preuves, autres audits, actifs, politiques ou tâches) et signale celles qui ne concordent pas avant l'envoi, mais une personne accepte ou modifie chacune d'elles. Rien n'est répondu ni envoyé automatiquement.
Oui. Avec Sites et groupe, un site principal gère des succursales et des filiales qui conservent leurs données et leur équipe, partage des ressources et voit l'état de tous les sites dans une vue du groupe. Audexa l'active sur demande en Premium (3 sites) et Diamond (5), extensible.
Pas seulement. Audexa est conçu pour qu'une petite équipe IT, sécurité ou conformité puisse mener le programme sans dépendre d'un conseil permanent, et il s'adapte aux organisations qui comptent plusieurs équipes.
C'est une plateforme web : vous pouvez lancer votre premier audit le jour même. Avec le Mode focus, vous choisissez votre référentiel et Votre parcours vous indique la prochaine étape ; les actifs, les politiques et les preuves se chargent progressivement.
Interface, référentiels, politiques et rapports en français, anglais, espagnol, italien et allemand.
Audexa fonctionne sur une infrastructure située dans l'Union européenne, avec accès par rôles, authentification à deux facteurs et traçabilité de l'activité.
Demander une démo
En 30 minutes, nous faisons le point sur votre situation, les référentiels qui s'appliquent à vous et ce que donnerait votre programme GRC dans Audexa.