
Contexte et périmètre
Définir le périmètre du SMSI, les parties intéressées et les exigences applicables à l'organisation.
ISO/IEC 27001:2022
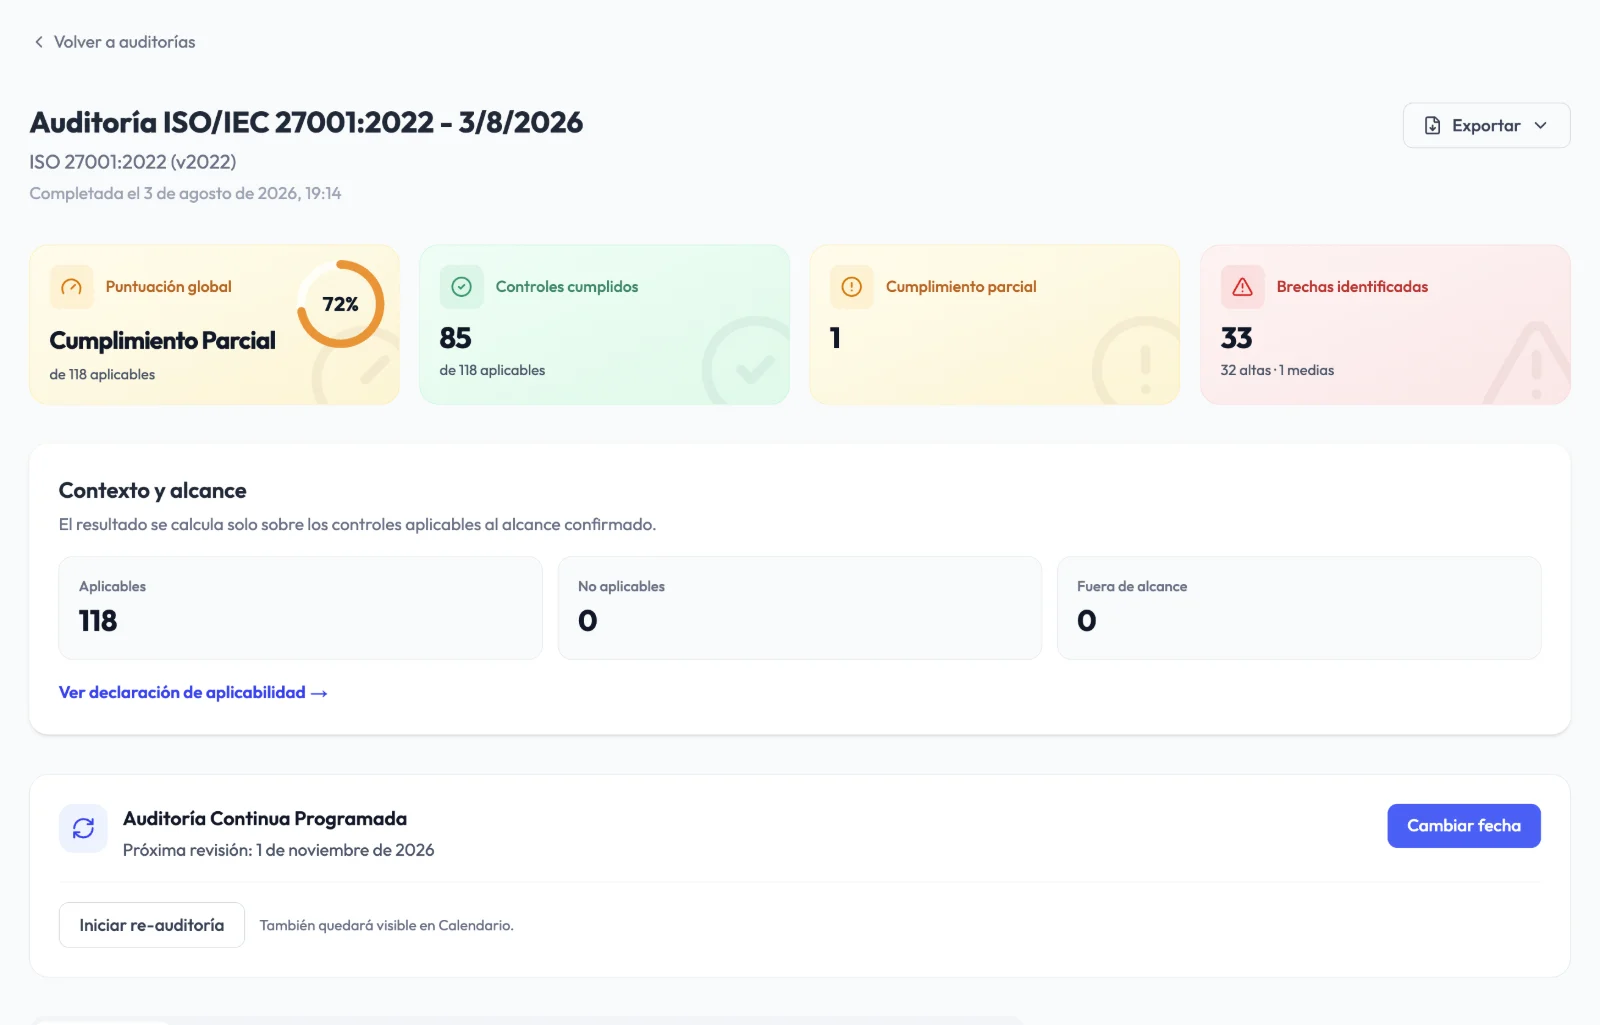
Audexa organise votre SMSI dans un espace unique : clauses et annexe A évaluées contrôle par contrôle, déclaration d'applicabilité, politiques approuvées, preuves avec date d'expiration et plan d'action pour aborder l'audit de certification.
Ce que demande la norme
La version 2022 a réorganisé l'annexe A en 93 contrôles répartis en quatre thèmes. La transition depuis la version 2013 s'est achevée le 31 octobre 2025 : les certificats en cours de validité doivent donc déjà relever de la version 2022.
Définir le périmètre du SMSI, les parties intéressées et les exigences applicables à l'organisation.
La direction approuve la politique de sécurité, attribue les rôles et fournit les ressources.
Une méthode d'appréciation des risques reproductible et un plan de traitement cohérent avec les contrôles retenus.
Quels contrôles de l'annexe A s'appliquent, lesquels ne s'appliquent pas et pourquoi, avec leur état de mise en œuvre.
Des enregistrements, des procédures et des preuves que les contrôles fonctionnent, et pas seulement qu'ils existent.
Audit interne, revue de direction et actions correctives pour boucler le cycle.
Comment Audexa vous aide
Évaluez, décidez de l'applicabilité, menez la remédiation et conservez les preuves sans dépendre de dossiers partagés.
Connaissez l'état de chaque clause et de chaque contrôle.
Clauses 4 à 10 et annexe A regroupés par thème, avec guide, pondération, étapes de remédiation et la clause ou le contrôle de chaque question.
Avec l'ISO 27001 comme focus, Audexa ne vous montre que ce que demande la norme et une seule prochaine étape. Un référentiel, dans tous les plans.
Réponses proposées avec leur source lors de votre premier audit, vérification de cohérence avant l'envoi (elle signale, ne bloque jamais), points par écart et questions réparties dans l'équipe.
Relancez l'audit sur le même périmètre et comparez l'évolution d'un cycle à l'autre.
Les réponses à forte couverture sont proposées comme brouillons à valider dans NIS2, l'ENS ou le RGPD.
Des décisions et un travail traçables.
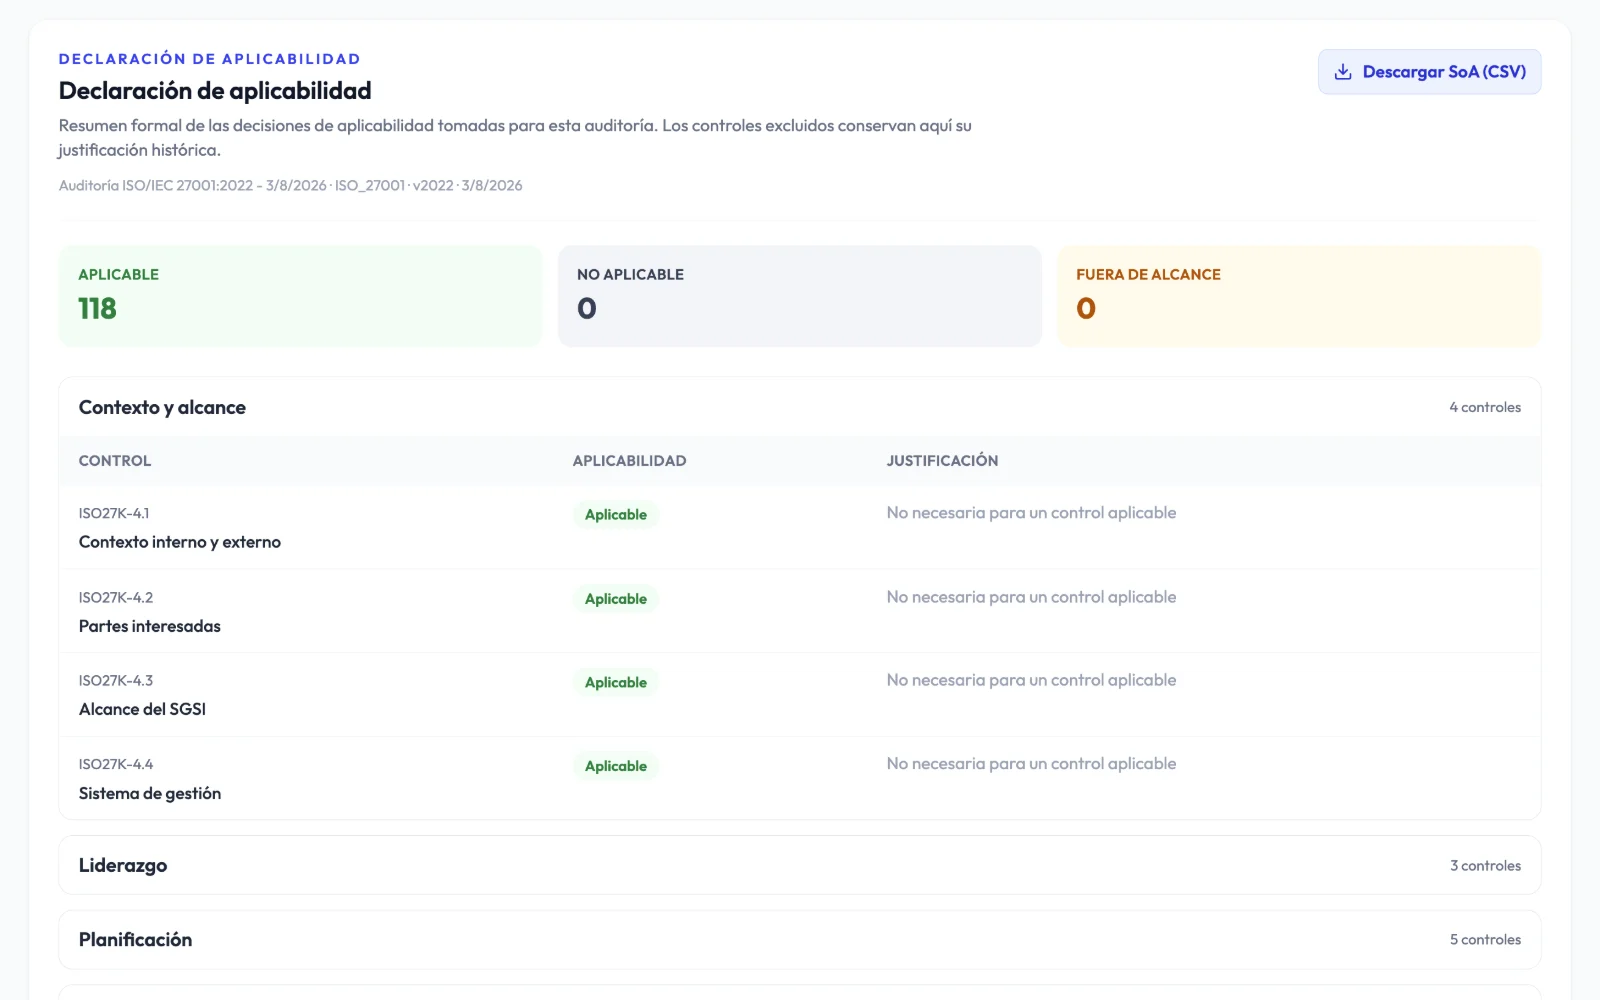
Marquez les contrôles applicables, non applicables ou hors périmètre avec leur justification et exportez-les.
Matrice de probabilité et d'impact, traitement et acceptation signée par la direction.
Équipements, logiciels, SaaS et fournisseurs avec propriétaire et revue périodique.
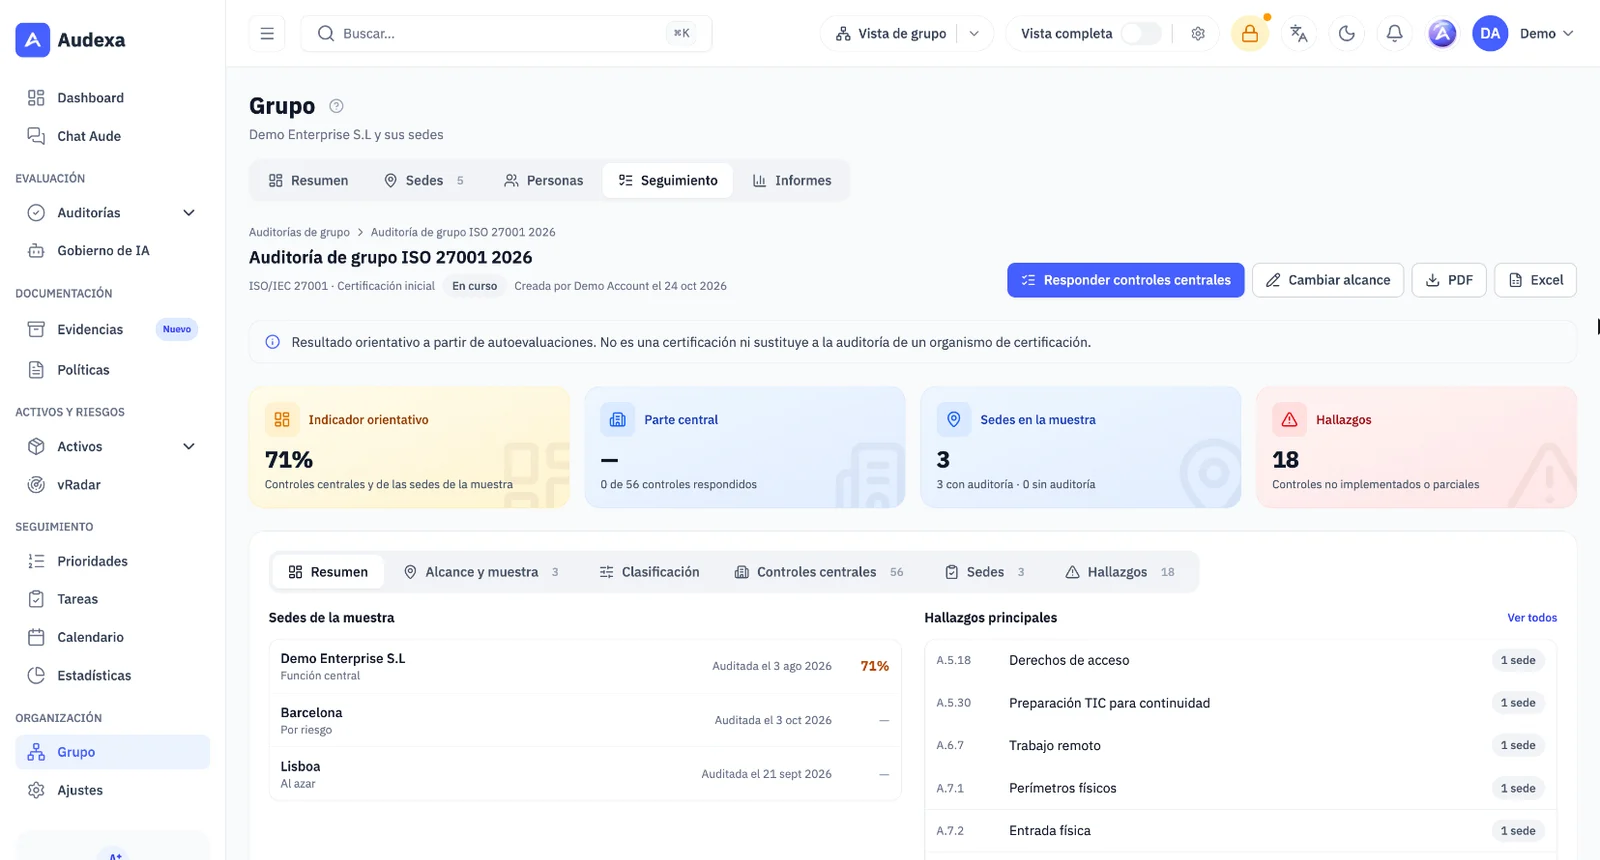
Avec Sites et groupe, les contrôles centraux sont répondus une seule fois au site principal et ceux de chaque site proviennent de son dernier audit. Audexa propose un échantillon selon la phase et le risque ; l'échantillon définitif est confirmé par votre organisme de certification.
Des preuves organisées pour les auditeurs.
43 modèles liés à l'ISO 27001 avec versions, approbation et signature.
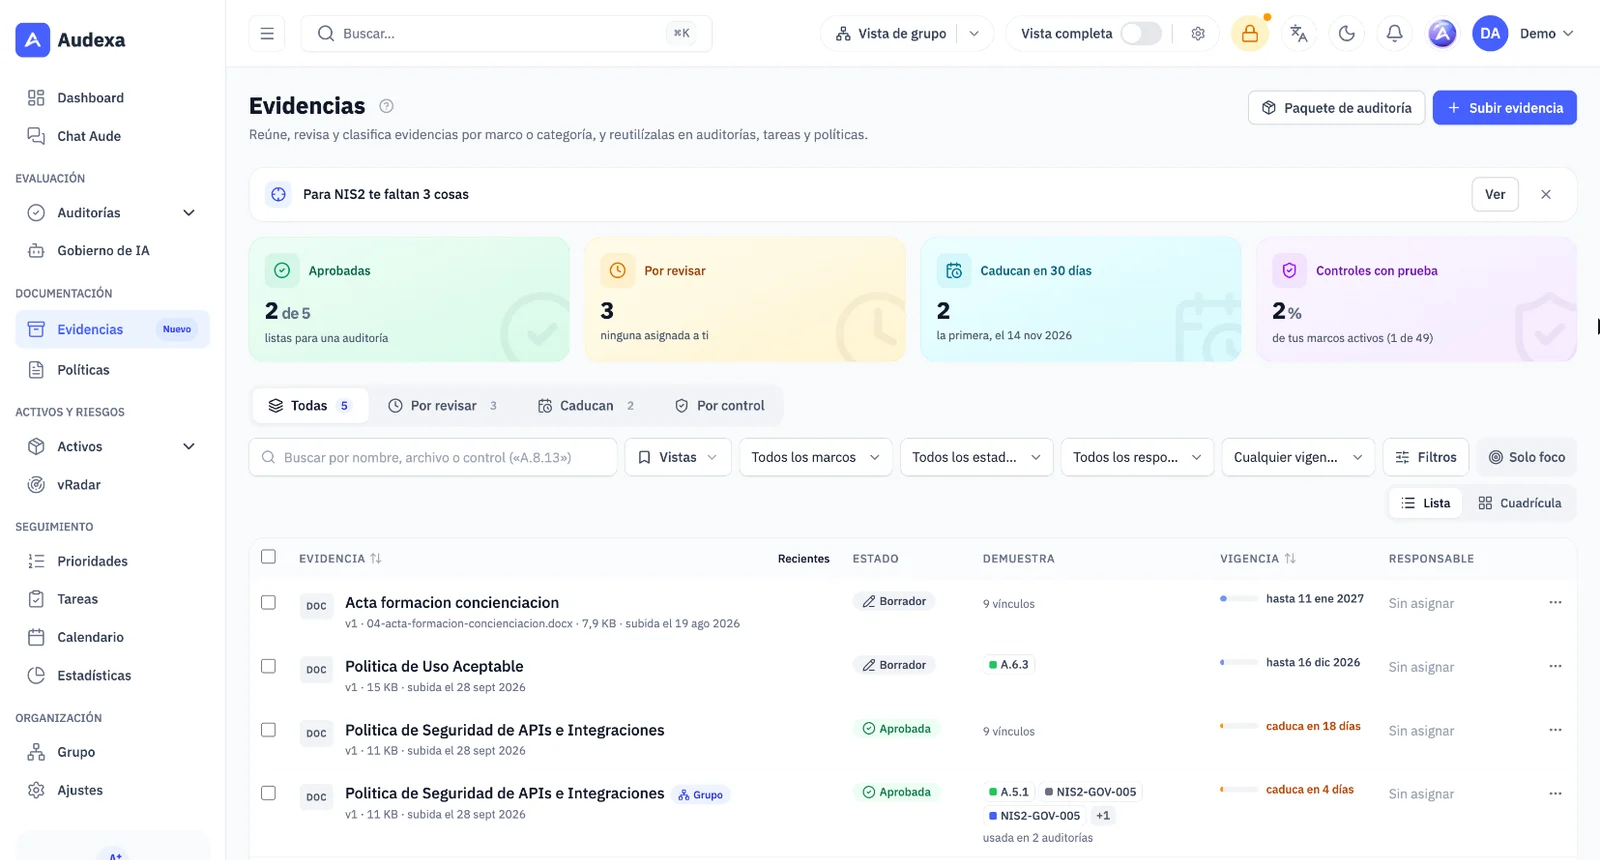
Documents avec propriétaire, revue, date d'expiration et historique, liés à chaque contrôle.
Vérifiez ce qui manque et téléchargez un paquet par contrôles avec index et empreinte SHA-256, ou partagez un lien en lecture seule qui expire et que vous pouvez révoquer.
Certaines fonctionnalités dépendent de votre offre et des modules activés.
Déclaration d'applicabilité
Avant de répondre, décidez quels contrôles s'appliquent. Chaque exclusion conserve sa justification et la déclaration s'exporte avec le contexte de l'organisation et l'applicabilité de chaque contrôle.
Preuves
Téléversez un document une seule fois et liez-le à des contrôles, des tâches, des politiques ou des risques. Audexa suit sa date d'expiration et sa revue pour que vous ne présentiez jamais une preuve périmée.
Avant la certification
À partir de Premium, Audexa passe en revue vos contrôles et marque chacun comme Prêt, Preuve manquante ou Travail manquant, avec un échantillon expliqué en une ligne et une Répétition avec Aude. C'est un guide indicatif, jamais un verdict : la décision revient à votre organisme de certification.
Plusieurs sites
Avec Sites et groupe, les contrôles centraux sont répondus une seule fois au site principal et les contrôles de site sont lus dans le dernier audit ISO 27001 terminé de chaque site. Audexa propose un échantillon de sites selon la phase et le risque de chacun, et vous pouvez le modifier.
Comment ça marche
Évaluez clauses et annexe A et obtenez votre score, vos écarts et un rapport exécutif.
Transformez les écarts en tâches, approuvez les politiques et liez des preuves à chaque contrôle.
Relancez l'audit, vérifiez si vous passeriez aujourd'hui un audit externe et remettez à votre auditeur le paquet de preuves.
Avant / après
Déclaration d'applicabilité
Fichier Excel déconnecté de la réalité
Générée à partir de l'audit lui-même
Preuves
Dossiers aux versions douteuses
Coffre avec expiration, revue et historique
Politiques
Word sans gestion des versions
Modèles avec approbation et signature
Suivi
Écarts figés dans un rapport
Tâches avec responsable et réaudit
Autres référentiels
Repartir de zéro pour NIS2 ou l'ENS
Réponses réutilisables et vérifiables
Questions fréquentes
Oui. Le plan Free comprend un audit ISO 27001 complet, un rapport exécutif en PDF et les tâches issues de l'audit. Vous pouvez vous inscrire sur app.audexa.es ou nous demander une démo guidée.
Non. La certification est délivrée par un organisme de certification accrédité. Audexa vous aide à mettre en place et à maintenir le SMSI, et à préparer les preuves et les rapports pour l'audit.
Oui. L'audit suit la version 2022 : clauses 4 à 10 et les 93 contrôles de l'annexe A, regroupés en contrôles organisationnels, liés aux personnes, physiques et technologiques.
Oui. Vous définissez l'applicabilité de chaque contrôle avec sa justification et l'exportez avec le contexte de l'organisation et la version du référentiel.
Oui. Audexa inclut des correspondances entre l'ISO 27001 et NIS2, l'ENS, le RGPD, le NIST CSF 2.0, l'ISO 9001 et l'ISO 14001 pour réutiliser les preuves et proposer des réponses à valider.
Non. Audexa propose des réponses avec leur source, signale ce qui ne concorde pas et vous indique quels écarts font le plus progresser votre score, mais une personne décide de chaque réponse. Rien n'est répondu ni envoyé automatiquement.
Cela vous aide à la préparer. Avec Sites et groupe (un module qu'Audexa active sur demande, pour Premium et Diamond), vous répondez aux contrôles centraux une seule fois au site principal, ceux de chaque site proviennent de son dernier audit ISO 27001 et Audexa propose un échantillon de sites selon la phase et le risque, avec la déclaration de périmètre dans le rapport. C'est indicatif : l'échantillon définitif est confirmé par votre organisme de certification.
Audexa fonctionne sur une infrastructure située dans l'Union européenne, avec accès par rôles, authentification à deux facteurs et traçabilité de l'activité.
Demander une démo
En 30 minutes de démo, nous parcourons l'audit, la déclaration d'applicabilité, les politiques et la remise à l'auditeur.