
Contesto e campo di applicazione
Definire il campo di applicazione del SGSI, le parti interessate e i requisiti che si applicano all'organizzazione.
ISO/IEC 27001:2022
Audexa mette ordine nel tuo SGSI in un unico spazio: clausole e Annex A valutati controllo per controllo, dichiarazione di applicabilità, policy approvate, evidenze con scadenza e un piano d'azione per arrivare all'audit di certificazione.
Cosa chiede la norma
La versione 2022 ha riorganizzato l'Annex A in 93 controlli e quattro temi. La transizione dalla versione 2013 si è conclusa il 31 ottobre 2025, quindi i certificati validi devono già essere sulla versione 2022.
Definire il campo di applicazione del SGSI, le parti interessate e i requisiti che si applicano all'organizzazione.
La direzione approva la politica per la sicurezza delle informazioni, assegna i ruoli e mette a disposizione le risorse.
Un metodo di valutazione del rischio ripetibile e un piano di trattamento coerente con i controlli scelti.
Quali controlli dell'Annex A si applicano, quali no e perché, con il relativo stato di attuazione.
Registrazioni, procedure e prove che i controlli funzionano, non solo che esistono.
Audit interno, riesame della direzione e azioni correttive per chiudere il ciclo.
Come ti aiuta Audexa
Valuta, decidi l'applicabilità, esegui la remediation e conserva le evidenze senza dipendere da cartelle condivise.
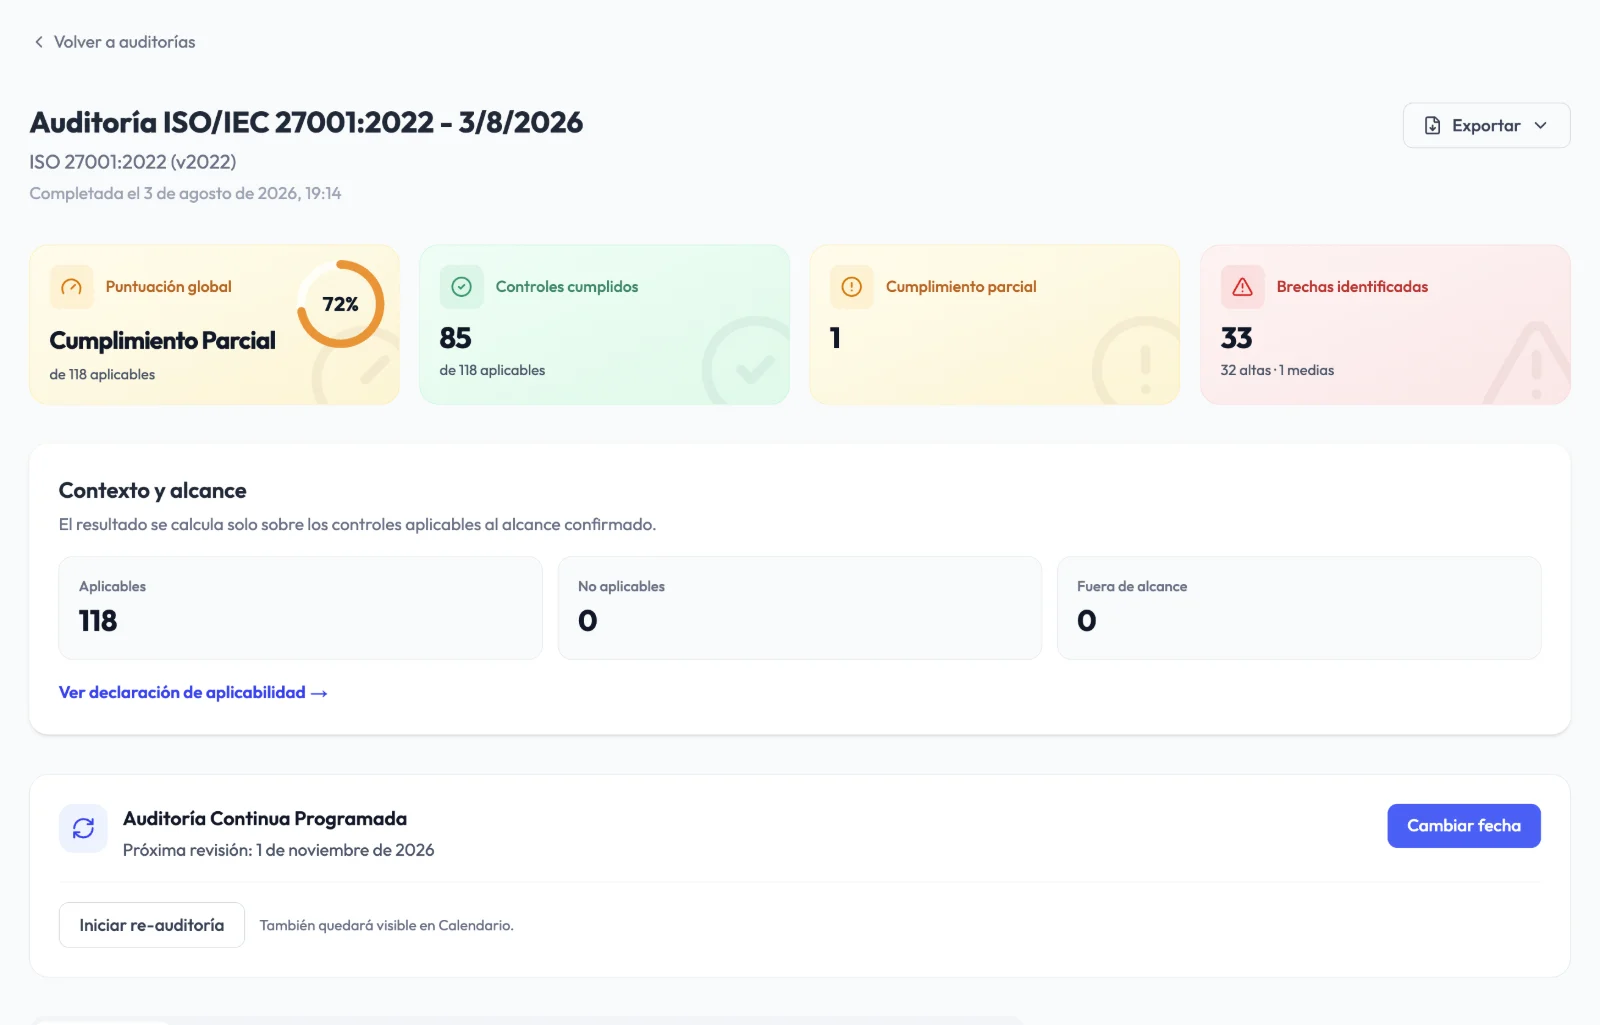
Conosci lo stato di ogni clausola e controllo.
Clausole da 4 a 10 e Annex A raggruppati per tema, con indicazioni, peso, passaggi di remediation e la clausola o il controllo di ogni domanda.
Con la ISO 27001 come focus, Audexa ti mostra solo ciò che chiede la norma e un unico passo successivo. Un framework, in tutti i piani.
Risposte proposte con la loro fonte nel tuo primo audit, controllo di coerenza prima dell'invio (segnala, non blocca mai), punti per lacuna e domande ripartite nel team.
Ripeti l'audit con lo stesso perimetro e confronta l'andamento tra un ciclo e l'altro.
Le risposte con copertura elevata vengono proposte come bozza revisionabile in NIS2, ENS o GDPR.
Decisioni e lavoro con tracciabilità.
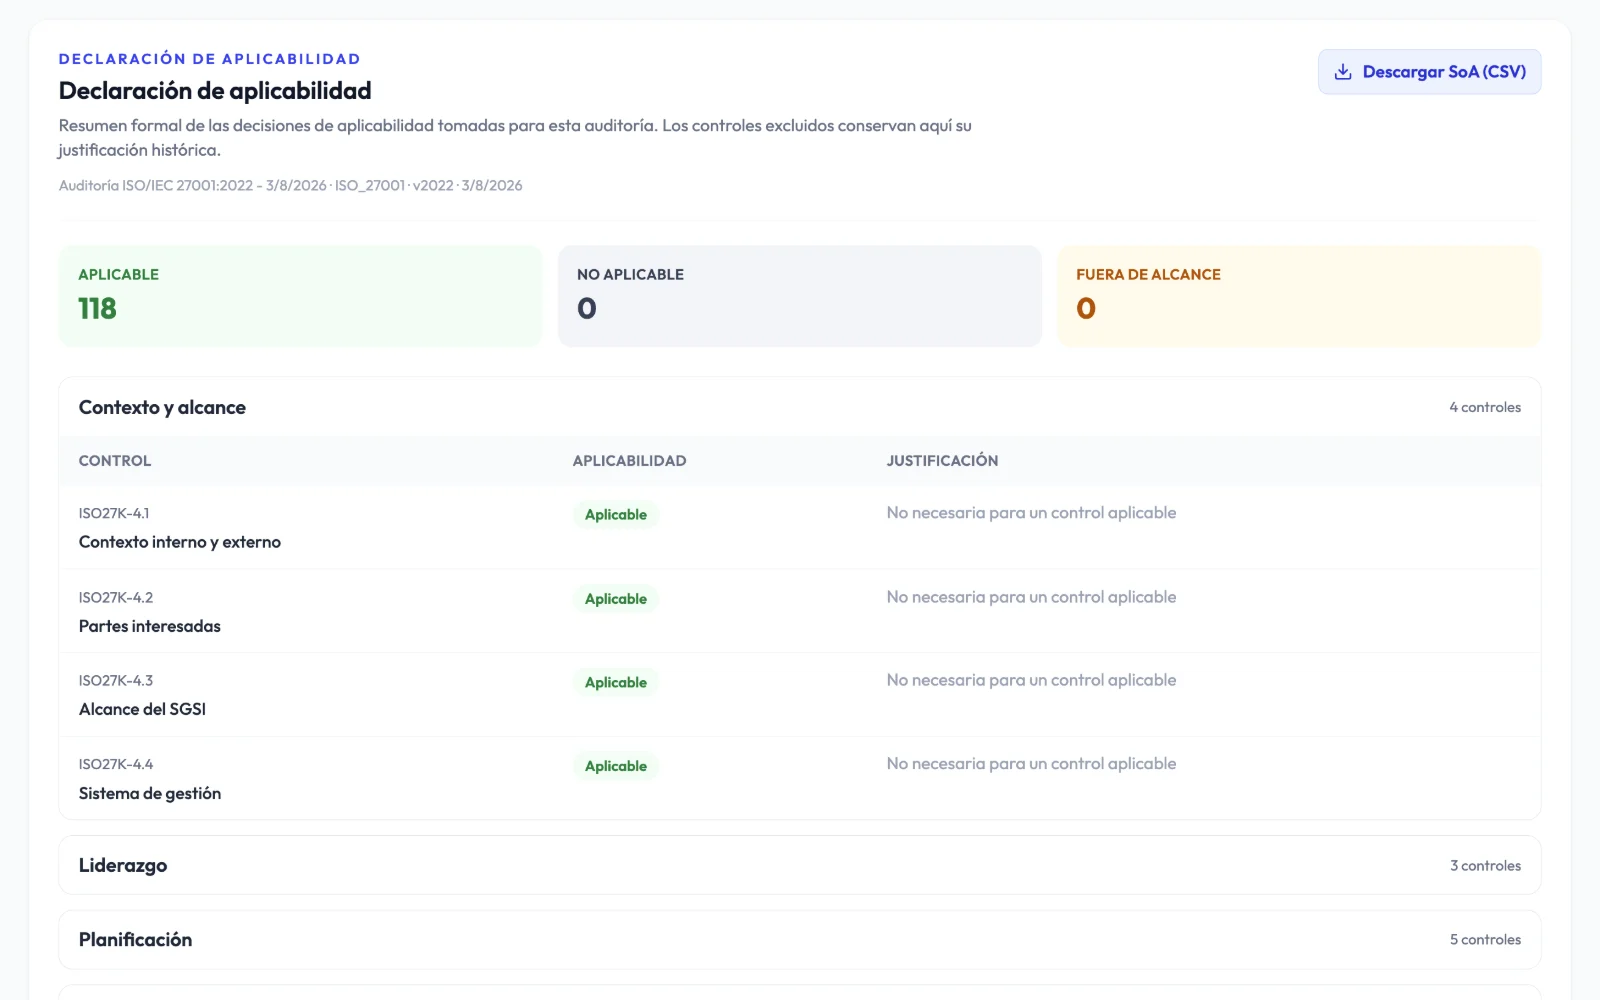
Segna i controlli applicabili, non applicabili o fuori perimetro con la relativa giustificazione ed esportali.
Matrice di probabilità e impatto, trattamento e accettazione firmata dalla direzione.
Dispositivi, software, SaaS e fornitori con proprietario e revisione periodica.
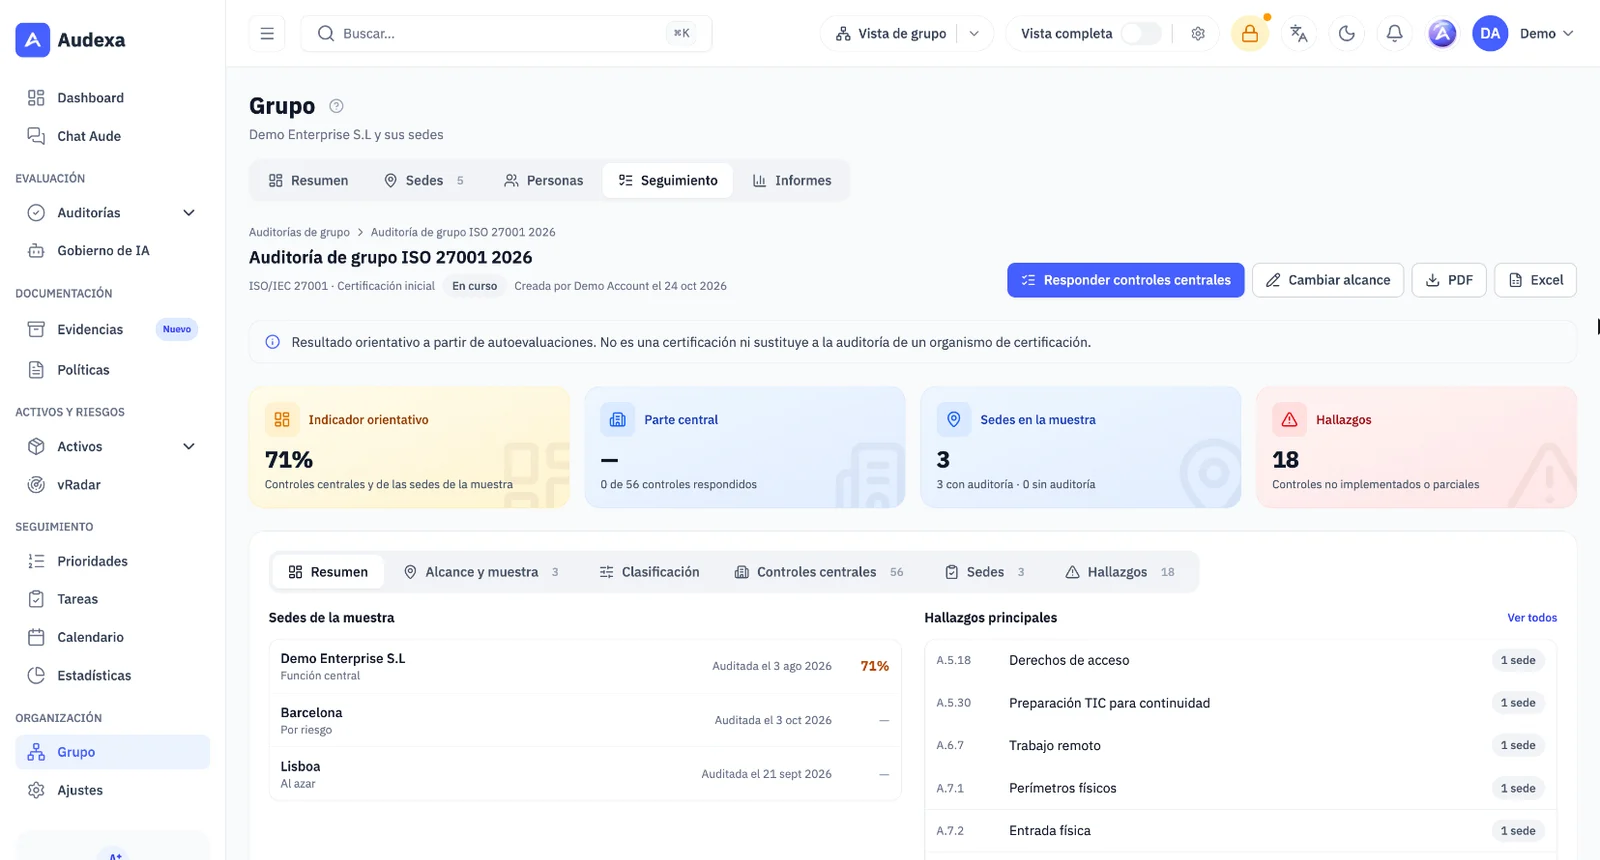
Con Sedi e gruppo, ai controlli centrali si risponde una volta nella sede principale e quelli di ogni sede provengono dal suo ultimo audit. Audexa propone un campione per fase e rischio; quello definitivo lo conferma il tuo organismo di certificazione.
Evidenze ordinate per gli auditor.
43 modelli collegati alla ISO 27001 con versioni, approvazione e firma.
Documenti con proprietario, revisione, scadenza e cronologia, collegati a ogni controllo.
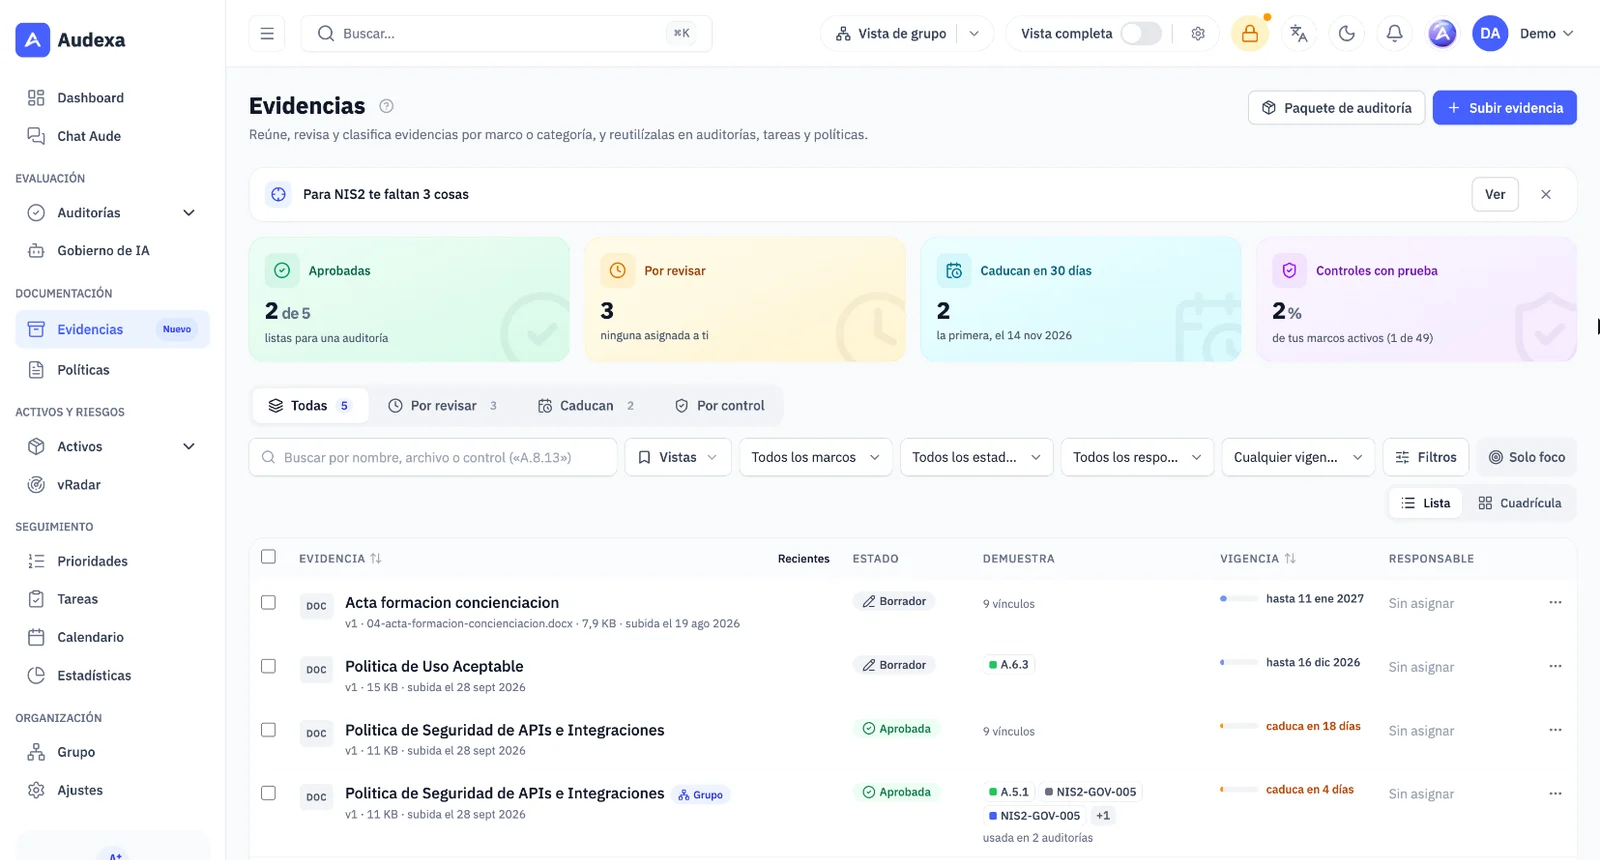
Verifica cosa manca e scarica un pacchetto per controlli con indice e impronta SHA-256, oppure condividi un link in sola lettura che scade e che puoi revocare.
Alcune funzionalità dipendono dal piano e dai moduli attivi.
Dichiarazione di applicabilità
Prima di rispondere, decidi quali controlli si applicano. Ogni esclusione conserva la sua giustificazione e la dichiarazione si esporta con il contesto dell'organizzazione e l'applicabilità di ogni controllo.
Evidenze
Carica un documento una sola volta e collegalo a controlli, attività, policy o rischi. Audexa ne controlla scadenza e revisione, così non presenti mai una prova scaduta.
Prima della certificazione
Da Premium, Audexa ripassa i tuoi controlli e segna ciascuno come Pronto, Manca la prova o Manca il lavoro, con un campione spiegato in una riga e una Prova con Aude. È una guida indicativa, mai un verdetto: chi decide è il tuo organismo di certificazione.
Più sedi
Con Sedi e gruppo, ai controlli centrali si risponde una volta nella sede principale e i controlli di sede si leggono dall'ultimo audit ISO 27001 completato di ogni sede. Audexa propone un campione di sedi in base alla fase e al rischio di ciascuna, e tu puoi modificarlo.
Come funziona
Valuta clausole e Annex A e ottieni il punteggio, le lacune e un report esecutivo.
Trasforma le lacune in attività, approva le policy e collega le evidenze a ogni controllo.
Ripeti l'audit, verifica se supereresti oggi un audit esterno e consegna al tuo auditor il pacchetto di evidenze.
Prima e dopo
Dichiarazione di applicabilità
Excel scollegato dalla realtà
Generata dall'audit stesso
Evidenze
Cartelle con versioni incerte
Archivio con scadenza, revisione e cronologia
Policy
Word senza controllo delle versioni
Modelli con approvazione e firma
Monitoraggio
Lacune in un report statico
Attività con responsabile e nuovo audit
Altri framework
Ripartire da zero con NIS2 o ENS
Risposte riutilizzabili e revisionabili
Domande frequenti
Sì. Il piano Free include un audit ISO 27001 completo, un report esecutivo in PDF e le attività derivate dall'audit. Puoi registrarti su app.audexa.es o chiederci una demo guidata.
No. La certificazione la rilascia un organismo di certificazione accreditato. Audexa ti aiuta ad attuare e mantenere il SGSI e a preparare evidenze e report per l'audit.
Sì. L'audit segue la versione 2022: clausole da 4 a 10 e i 93 controlli dell'Annex A raggruppati in controlli organizzativi, relativi alle persone, fisici e tecnologici.
Sì. Definisci l'applicabilità di ogni controllo con la sua giustificazione e la esporti insieme al contesto dell'organizzazione e alla versione del framework.
Sì. Audexa include mappature della ISO 27001 con NIS2, ENS, GDPR, NIST CSF 2.0, ISO 9001 e ISO 14001 per riutilizzare evidenze e risposte revisionabili.
No. Audexa propone risposte con la loro fonte, segnala ciò che non torna e ti dice quali lacune fanno salire di più il tuo punteggio, ma ogni risposta la decide una persona. Nulla viene risposto né inviato in automatico.
Ti aiuta a prepararla. Con Sedi e gruppo (modulo che Audexa attiva su richiesta, per Premium e Diamond), rispondi ai controlli centrali una volta nella sede principale, quelli di ogni sede provengono dal suo ultimo audit ISO 27001 e Audexa propone un campione di sedi in base alla fase e al rischio, con la dichiarazione del perimetro nel report. È orientativo: il campione definitivo lo conferma il tuo organismo di certificazione.
Audexa opera su un'infrastruttura nell'Unione europea, con accesso basato sui ruoli, autenticazione a due fattori e tracciabilità delle attività.
Richiedi una demo
In una demo di 30 minuti ti guidiamo attraverso l'audit, la dichiarazione di applicabilità, le policy e la consegna all'auditor.