
ISO 27001 · A.5.9
Inventario delle informazioni e degli altri asset associati, con un proprietario assegnato.
Inventario degli asset · GRC
Quasi tutte le norme partono dal sapere cosa hai. Audexa riunisce dispositivi, software, SaaS, fornitori e contratti in un inventario con proprietario, revisione periodica e avvisi, collegato ai tuoi controlli, alle evidenze e ai rischi.
Perché è importante
La ISO 27001 chiede un inventario degli asset con un proprietario. NIS2 e DORA richiedono di controllare la catena di approvvigionamento e i fornitori TIC. Il GDPR richiede di sapere dove si trovano i dati personali.
Inventario delle informazioni e degli altri asset associati, con un proprietario assegnato.
La sicurezza di fornitori e fornitori di servizi rientra tra le misure obbligatorie.
Registro di informazioni di tutti gli accordi con i fornitori TIC e strategie di uscita.
Accordi sul trattamento dei dati (DPA) con i fornitori che trattano dati personali per tuo conto.
Inventario degli asset e configurazione sicura di dispositivi e sistemi.
Sapere quali versioni hai installato è la base per individuare l'esposizione a CVE note.
Come ti aiuta Audexa
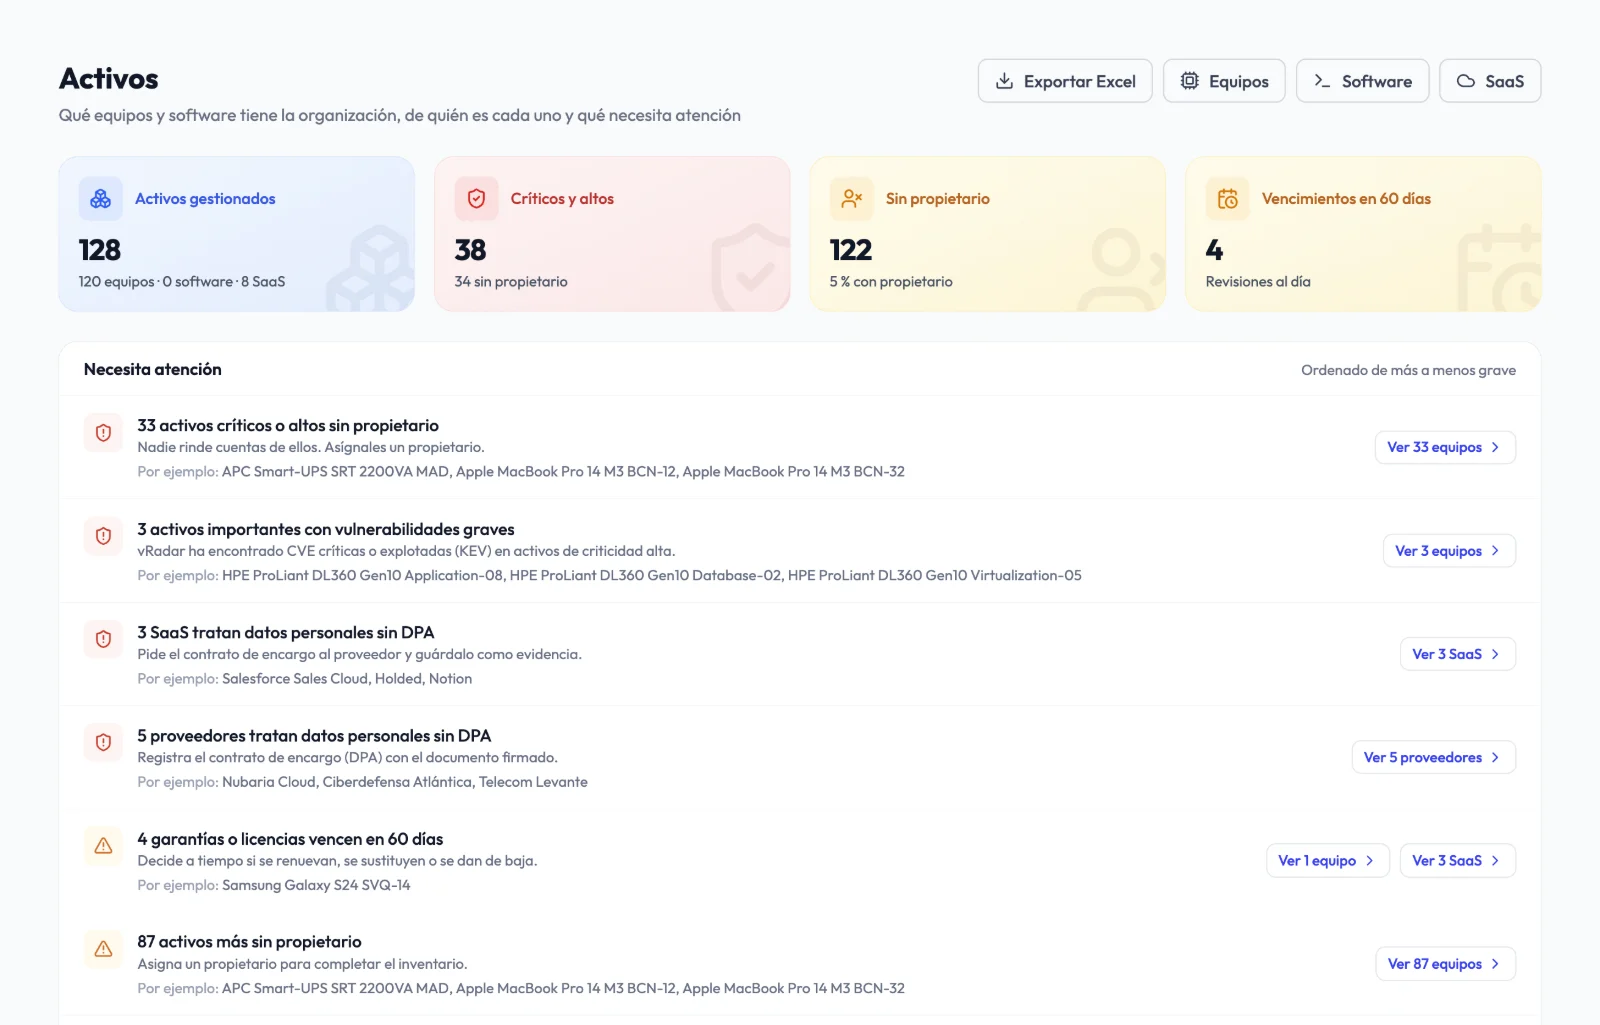
Non è un elenco di dispositivi: ogni asset ha un responsabile, date di revisione, uno stato di sicurezza e un legame con controlli, evidenze, rischi e attività.
Tutto ciò che usi, in un unico posto.
Importa da Excel o CSV, oppure sincronizza in sola lettura con NinjaOne e SentinelOne. In un gruppo, ripartisci i dispositivi tra le sedi con una mappa del perimetro.
Piano, utenti, costo, rinnovo, ubicazione dei dati, SSO, MFA e funzionalità di IA.
Ragione sociale, identificativo fiscale, LEI, criticità, dipendenze, tipo di contratto e date chiave. «Registra DPA», «Assegna proprietario» e «Dipendenze» sono nella riga stessa.
Prima ciò che richiede attenzione.
Proprietario (risponde dell'asset) e assegnatario (lo usa), con assegnazione a più asset insieme, e revisione in base alla criticità: 6, 12 o 24 mesi.
Dati personali senza DPA, MFA non obbligatoria, SSO assente o nessun responsabile assegnato.
Avvisi a 90, 60 e 30 giorni dal preavviso e dalla scadenza, anche nel Calendario. Ogni nuovo fornitore ha la prima revisione a 6 mesi se è critico e a 12 se non lo è.
L'inventario come evidenza.
Controlli, evidenze, rischi e attività collegati a ogni asset.
Data, destinazione, cancellazione dei dati e certificato di distruzione come evidenza.
Riepilogo, dispositivi, software, SaaS, fornitori, contratti e registro di informazioni DORA.
Alcune funzionalità dipendono dal piano e dai moduli attivi.
SaaS
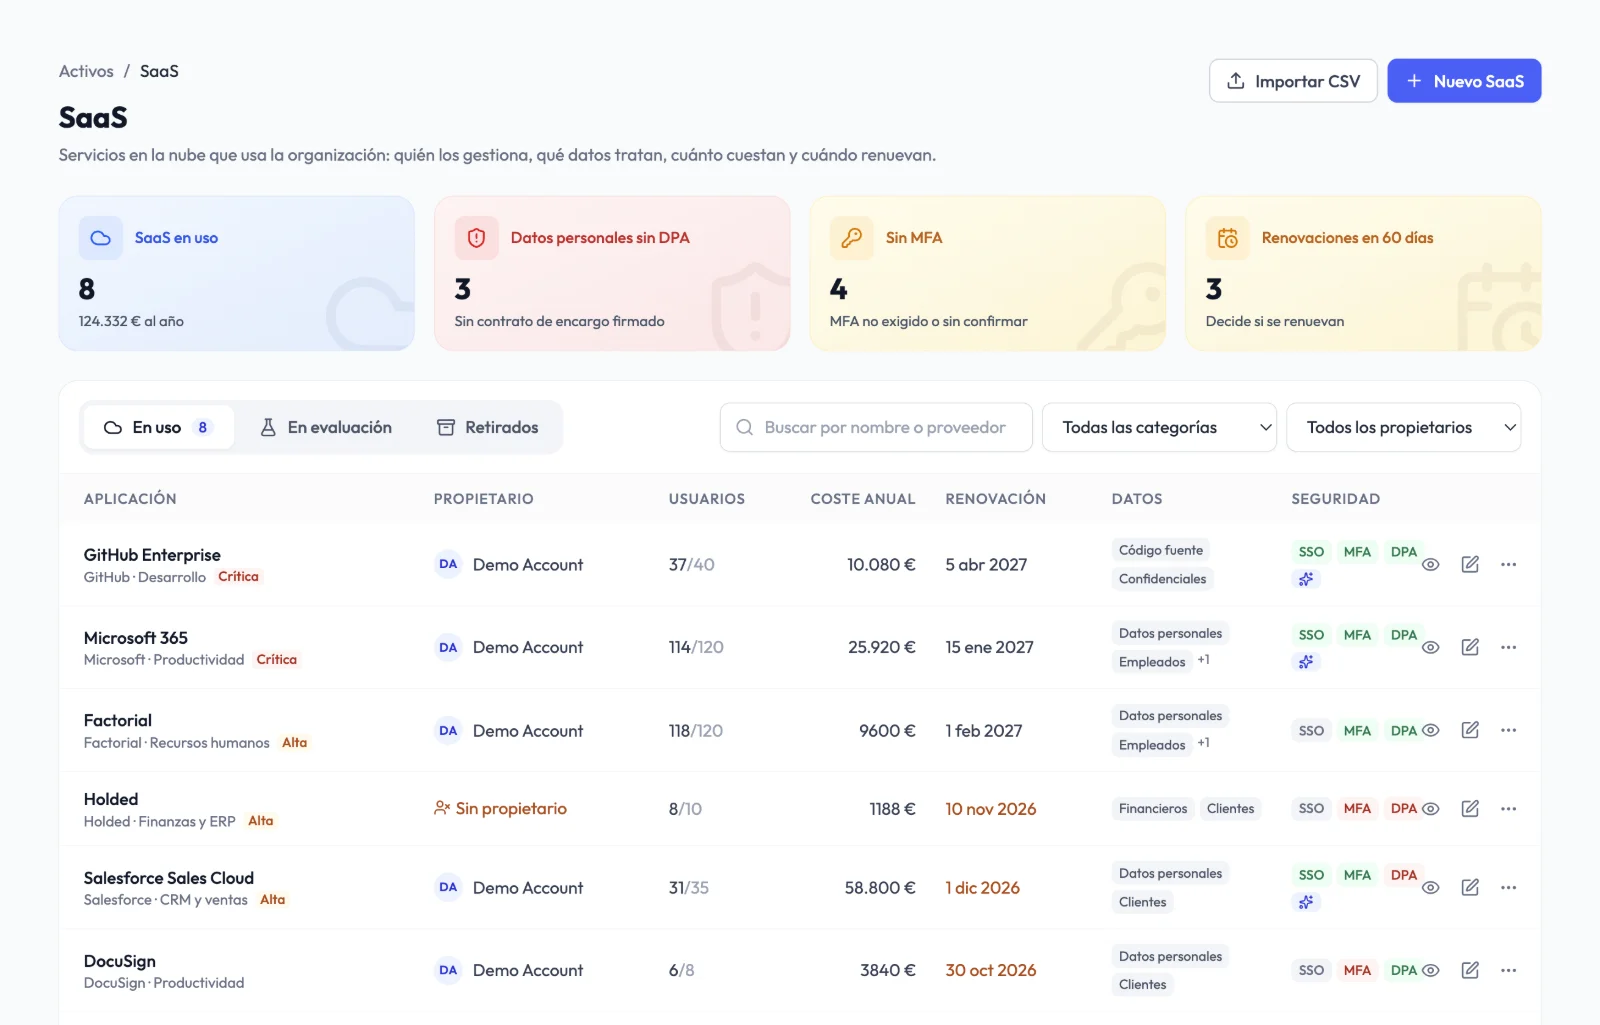
Registra ogni applicazione con il suo responsabile, i dati che tratta e dove sono ospitati. Audexa segnala le applicazioni critiche senza SSO, senza MFA o con dati personali senza accordo sul trattamento dei dati.
Sedi e gruppo
Con Sedi e gruppo, la sede principale condivide fornitori, SaaS e accordi quadro e assegna quali sedi li usano, con le loro licenze e il loro proprietario locale. Ogni sede può anche contrassegnarli con «Lo usiamo qui». Sedi e gruppo lo attiva Audexa su richiesta in Premium (3 sedi) e Diamond (5), ampliabile.
Esposizione CVE
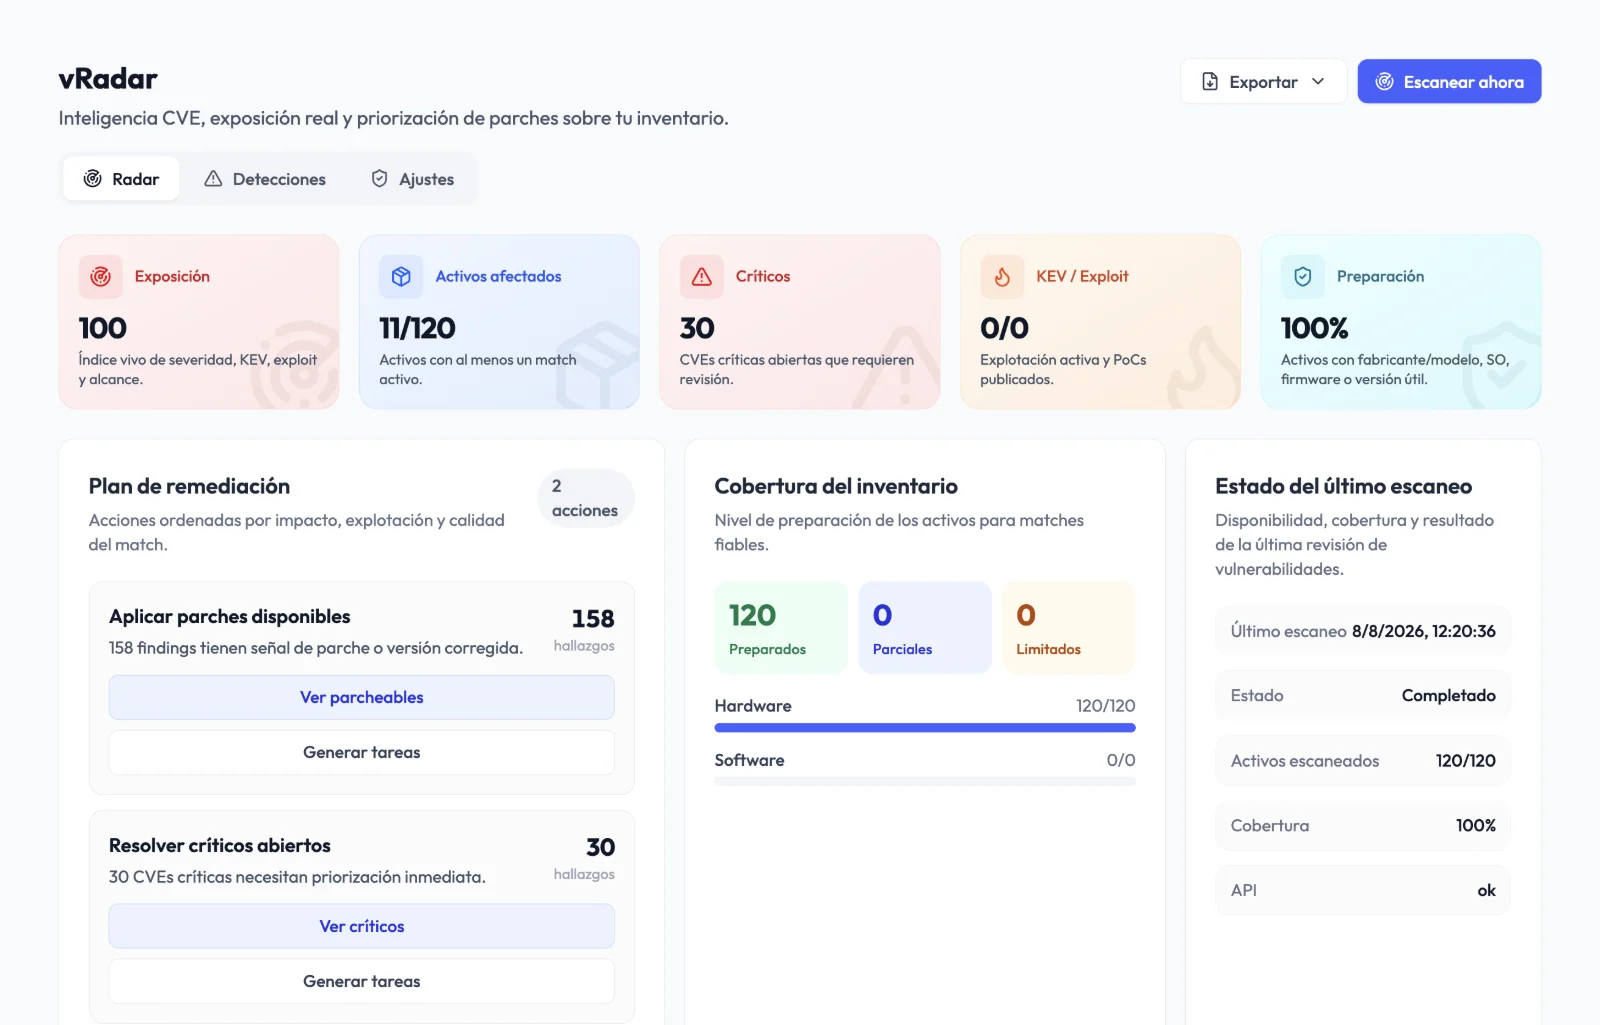
vRadar incrocia produttore, modello, firmware, sistema operativo e versione installata con l'intelligence CVE, mostra perché ogni rilievo riguarda un asset e lo trasforma in un'attività di remediation.
Come funziona
Importa da Excel o CSV, sincronizza i tuoi strumenti o registra SaaS e fornitori.
Assegna un proprietario a ogni asset, anche a più asset insieme, e lascia che Audexa ricordi revisioni e scadenze nel Calendario.
Collega gli asset a controlli, evidenze e rischi ed esporta tutto per l'auditor.
Prima e dopo
Proprietari
Una colonna che nessuno aggiorna
Proprietario e assegnatario reali, con revisione periodica
Contratti
Rinnovi automatici indesiderati
Avvisi prima del preavviso
SaaS
Sconosciuti all'IT
Postura di sicurezza e DPA in evidenza
Audit
Inventario scollegato dai controlli
Asset collegati a controlli ed evidenze
Vulnerabilità
Scanner separato
Esposizione CVE sull'inventario stesso
Domande frequenti
No. Puoi importare dispositivi, software e SaaS da Excel o CSV con il nostro modello, oppure sincronizzarli in sola lettura con NinjaOne e SentinelOne.
No. I campi convalidati da una persona non vengono sovrascritti; i conflitti finiscono in una coda di revisione.
Dipende dal piano: 20 per sezione in Core, 200 per sezione in Premium e illimitati in Diamond. Contano solo gli asset in uso.
Sì. I contratti con i fornitori TIC raccolgono i dati richiesti da DORA e l'esportazione in Excel include il foglio «Registro di informazioni (DORA)».
Sì. Audexa genera etichette QR per identificare i dispositivi dell'inventario.
Il proprietario risponde dell'asset davanti a un audit; l'assegnatario è chi lo usa. Puoi assegnare il proprietario a più asset insieme.
Sì. Con Sedi e gruppo, che Audexa attiva su richiesta in Premium e Diamond, ogni sede conserva i propri asset e la sede principale condivide fornitori, SaaS e contratti, vede una vista consolidata con il DPA, i contratti e la spesa per sede e rileva i duplicati.
Richiedi una demo
In 30 minuti ti mostriamo come si caricano dispositivi, SaaS, fornitori e contratti e come si collegano ai tuoi audit.