
Responsabilizzazione
Non basta rispettare il regolamento: bisogna poterlo dimostrare con registri, policy ed evidenze.
Regolamento (UE) 2016/679 · GDPR
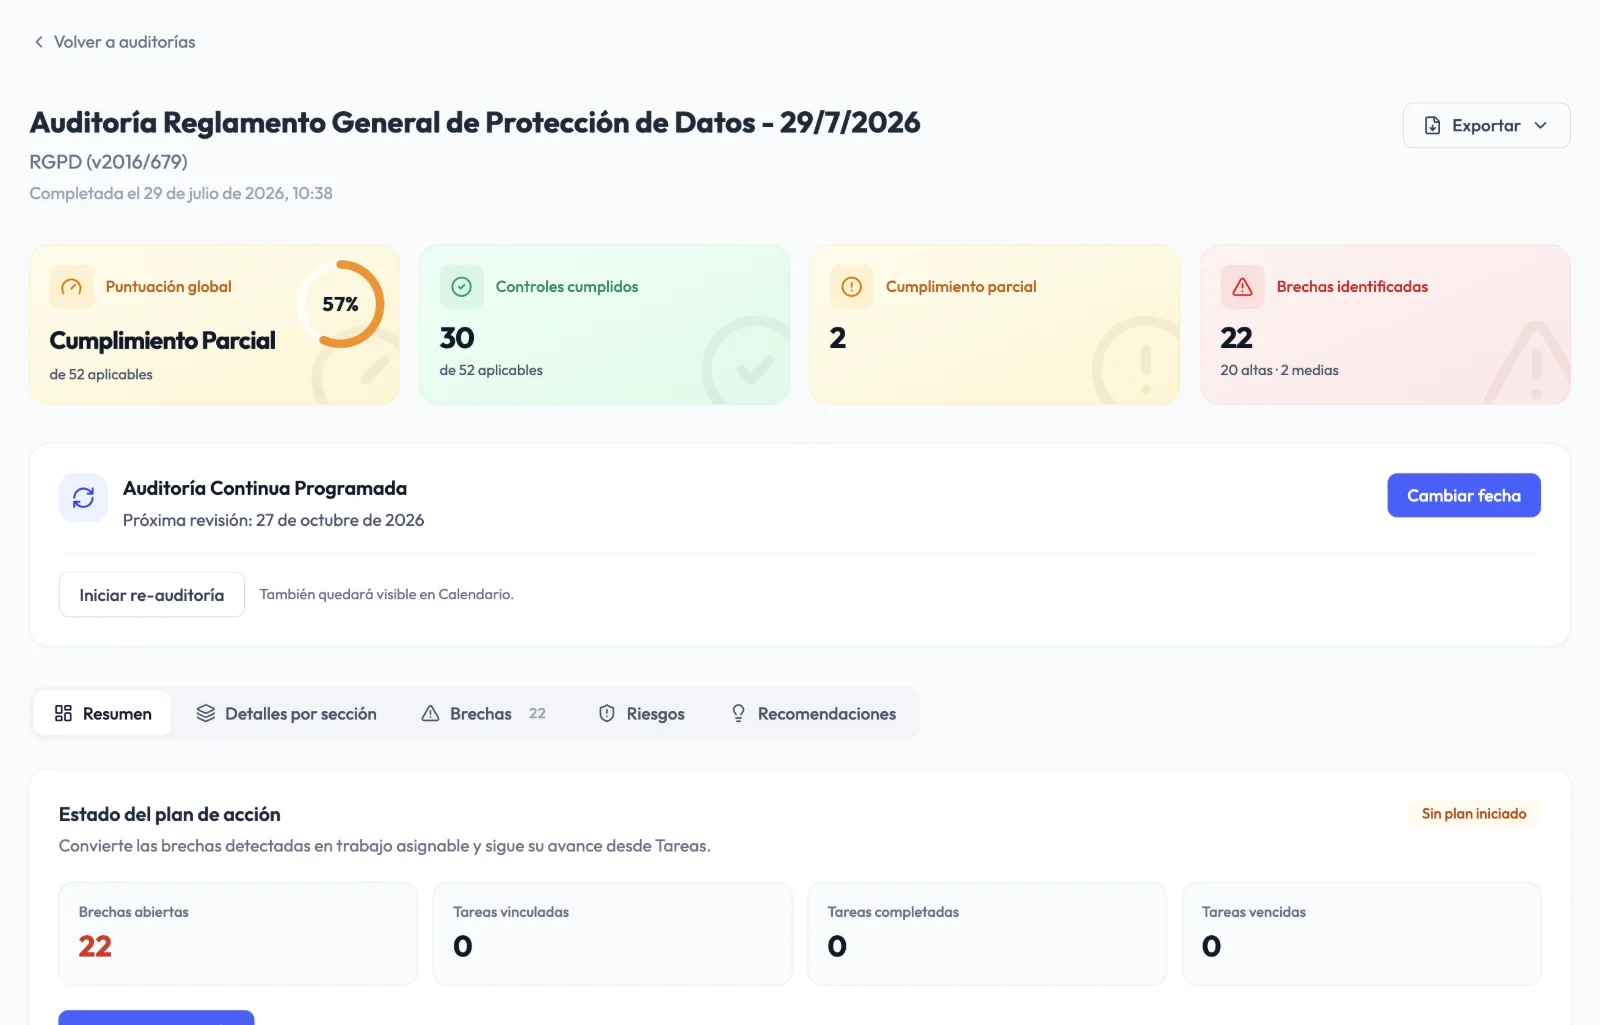
Audexa trasforma la protezione dei dati in un programma misurabile: audit di 52 controlli, policy e procedure privacy, fornitori con accordo sul trattamento dei dati ed evidenze pronte se l'autorità di controllo bussa alla porta.
Perché ora
Un esempio della pressione crescente arriva dalla Spagna: nel 2025 l'autorità spagnola per la protezione dei dati (AEPD) ha ricevuto 30.931 reclami, il 64 % in più rispetto all'anno precedente, e ha inflitto sanzioni per oltre 48 milioni di euro, circa il 40 % delle quali per violazioni di sicurezza.
Non basta rispettare il regolamento: bisogna poterlo dimostrare con registri, policy ed evidenze.
Ogni fornitore che tratta dati per tuo conto ha bisogno di un accordo sul trattamento dei dati e di supervisione.
Notifica all'autorità di controllo entro 72 ore quando c'è un rischio e registro di tutte le violazioni.
Procedure per gestire nei tempi previsti le richieste di accesso, rettifica, cancellazione, opposizione e portabilità.
DPIA per i trattamenti ad alto rischio e consultazione preventiva quando necessaria.
Garanzie adeguate quando i dati escono dallo Spazio economico europeo.
Fonti: AEPD: relazione annuale 2025 (in spagnolo) · Regolamento (UE) 2016/679 (EUR-Lex)
Come ti aiuta Audexa
Valuta, documenta e supervisiona nello stesso posto in cui gestisci la sicurezza delle informazioni.
Sai a che punto sei rispetto al regolamento.
52 controlli in 8 aree, con l'articolo del GDPR di ciascuno quando esiste, indicazioni interpretative e passaggi di remediation. Con la Modalità focus, Il tuo percorso ti indica il passo successivo.
43 mappature per sfruttare le evidenze di sicurezza.
Confronta l'andamento tra una revisione e l'altra con lo stesso perimetro.
Le policy che ti verranno richieste.
Policy sulla privacy, conservazione dei dati e protezione dei dati personali nel cloud.
Diritti degli interessati, valutazione d'impatto (DPIA) e gestione delle violazioni dei dati personali.
Versioni, revisione, approvazione e firma con tracciabilità.
Fornitori e dati sotto controllo.
Individua SaaS e fornitori che trattano dati personali senza accordo sul trattamento dei dati.
Registra dove sono ospitati i dati di ogni applicazione e fornitore.
Contratti, registri e certificati con date di revisione e di scadenza.
Alcune funzionalità dipendono dal piano e dai moduli attivi.
Come funziona
Completa l'audit GDPR e ottieni le lacune prioritizzate.
Approva policy e procedure, firma gli accordi sul trattamento dei dati e assegna le attività.
Conserva evidenze aggiornate e condividi il report con la direzione o con il DPO.
Prima e dopo
Stato di conformità
Un'opinione, non un dato
Punteggio per area e andamento
Fornitori
Accordi sul trattamento smarriti
SaaS e fornitori con DPA in evidenza
Procedure
Modelli generici scaricati
Procedure versionate e approvate
Sicurezza
Separata dalla privacy
Collegata alla ISO 27001
Domande frequenti
No. Audexa è lo strumento con cui il DPO o il responsabile privacy misura, documenta e supervisiona la conformità. Le decisioni e la consulenza restano sue.
L'audit GDPR copre la norma europea. Per la Spagna, il framework LOPDGDD e LSSI, separato, raccoglie ciò che aggiunge la legge spagnola, con cookie ed e-mail commerciali; se hai già risposto al GDPR, le corrispondenze tra i due framework possono proporti risposte che una persona rivede. Le specificità di altre norme nazionali si gestiscono nelle policy e nelle procedure.
Sì. L'audit valuta la tua capacità di rilevare e notificare le violazioni e la libreria include una procedura di gestione delle violazioni dei dati personali pronta da adattare.
Il framework GDPR è disponibile nei piani Premium e Diamond.
Audexa opera su un'infrastruttura nell'Unione europea, con accesso basato sui ruoli, autenticazione a due fattori e tracciabilità delle attività.
No. Audexa propone risposte con la loro fonte (evidenze, altri audit, asset, policy o attività) e una persona accetta o modifica ciascuna. Prima dell'invio segnala le risposte che non tornano, senza bloccare nulla. Nulla viene risposto né inviato in automatico.
Richiedi una demo
In 30 minuti ti guidiamo attraverso l'audit GDPR, le policy privacy e il controllo di fornitori e accordi sul trattamento dei dati.