
Dal rilievo allo scenario
Una lacuna dice cosa manca; un rischio spiega cosa può succedere, chi ne è colpito e quanto conta.
Gestione dei rischi
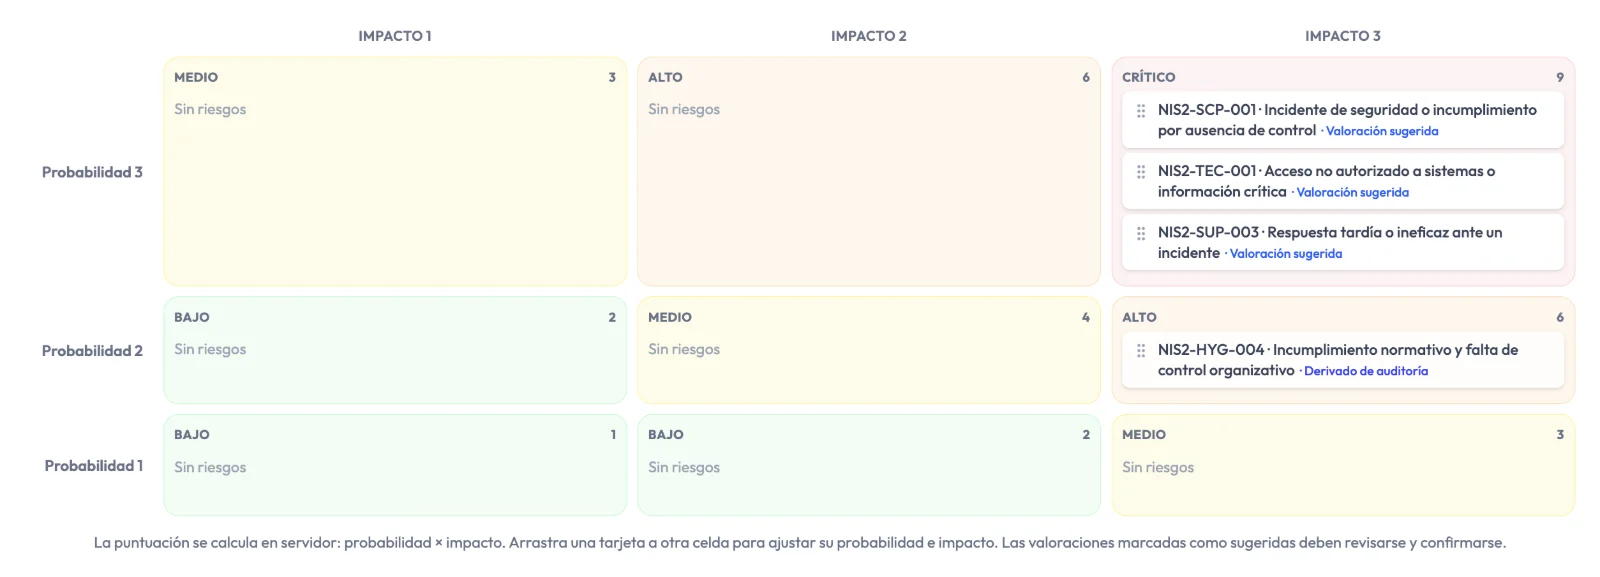
Ogni lacuna di un audit diventa un rischio con scenario, probabilità e impatto. Audexa li colloca in una matrice, ti aiuta a decidere se mitigarli, accettarli o trasferirli e conserva l'approvazione firmata della direzione.
Perché è importante
ISO 27001, NIS2, DORA, ENS o ISO 22301 partono da un'analisi dei rischi. Autorità e auditor vogliono vedere che i rischi vengono valutati, che qualcuno decide cosa farne e che la direzione approva.
Una lacuna dice cosa manca; un rischio spiega cosa può succedere, chi ne è colpito e quanto conta.
Ogni trattamento ha un responsabile, una data e un criterio di chiusura verificabile.
Accettare o trasferire un rischio è una decisione di governance che deve essere documentata e firmata.
Come ti aiuta Audexa
I rischi non vivono in una matrice isolata: nascono dagli audit e si chiudono con attività ed evidenze.
Rischi che emergono dai dati.
Ogni risposta Parziale o No genera un rischio con uno scenario suggerito e revisionabile.
Probabilità e impatto proposti in base alla gravità della lacuna, al peso del controllo e al contesto.
vRadar aggiunge un punteggio di rischio 0–100 ai rilievi CVE dei tuoi asset, con un termine di correzione in base alla gravità.
Decidi ed esegui.
Trascina ogni rischio tra le nove celle e ricalcola il suo livello: basso, medio, alto o critico.
Con giustificazione, responsabile, data e valutazione del rischio residuo.
La mitigazione diventa un insieme di attività con passaggi consigliati ed evidenza attesa.
Governance del rischio documentata.
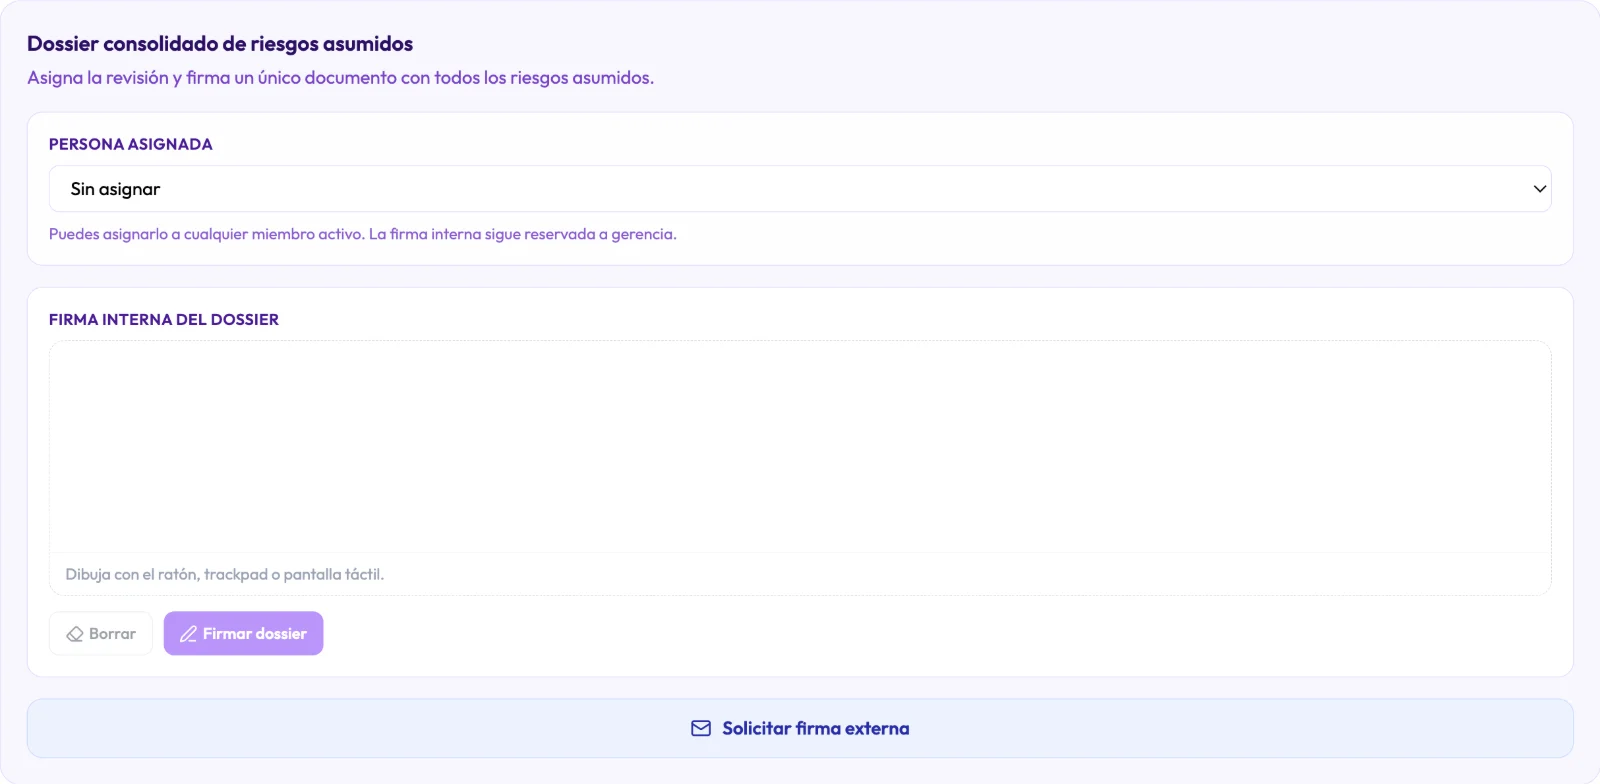
Firma legata alla versione esatta del rischio; se cambia qualcosa di rilevante, la firma non è più valida.
Un PDF consolidato con tutti i rischi accettati, pronto per l'approvazione.
Radar della maturità per framework e mappa di calore della conformità per sezione.
Alcune funzionalità dipendono dal piano e dai moduli attivi.
Approvazione della direzione
Quando l'organizzazione decide di accettare o trasferire un rischio, Audexa conserva la giustificazione, il responsabile e il rischio residuo e li riunisce in un dossier che la direzione rivede e firma in un'unica volta. La firma può essere interna o richiesta via e-mail.
Rischio tecnico · vRadar
In vRadar stabilisci quanti giorni può restare aperta una vulnerabilità critica, alta, media o bassa (per impostazione predefinita 7, 30, 90 e 180). Li modificano il Proprietario e l'Amministratore. Ogni rilievo aperto mostra quando scade, in rosso se è già scaduto, e il filtro «Fuori termine» ti mostra solo quelli.
Come funziona
Le lacune di qualsiasi framework diventano rischi con scenario e valutazione.
Regola la valutazione nella matrice e scegli se mitigare, accettare o trasferire.
Raccogli la firma della direzione, esegui le attività e rivedi il rischio residuo.
Domande frequenti
No. Audexa genera un rischio per ogni lacuna con uno scenario e una valutazione suggeriti. Il team li rivede, li regola e ne decide il trattamento.
Sì, se la decisione è giustificata. Accettare o trasferire un rischio richiede giustificazione, responsabile, data, valutazione del rischio residuo e la firma di un proprietario o di un amministratore.
Non necessariamente. Bisogna rivedere l'evidenza e valutare il rischio residuo.
vRadar confronta ogni rilievo con i termini di correzione della tua organizzazione (per impostazione predefinita 7, 30, 90 e 180 giorni in base alla gravità), lo segna in rosso quando scade e lo mette al primo posto nel piano d'azione. Con Statistiche avanzate, che Audexa attiva su richiesta, vedi anche il tempo di correzione rispetto a quei termini.
La matrice dei rischi e il dossier dei rischi accettati sono disponibili a partire dal piano Core. Le attività di mitigazione, a partire da Premium.
Richiedi una demo
In 30 minuti trasformiamo le lacune di un audit in rischi, ne decidiamo il trattamento e generiamo il dossier per la direzione.