
Governance
Policy approvate e firmate, ruoli definiti e una direzione che supervisiona con dati aggiornati.
Governance · Rischio · Compliance
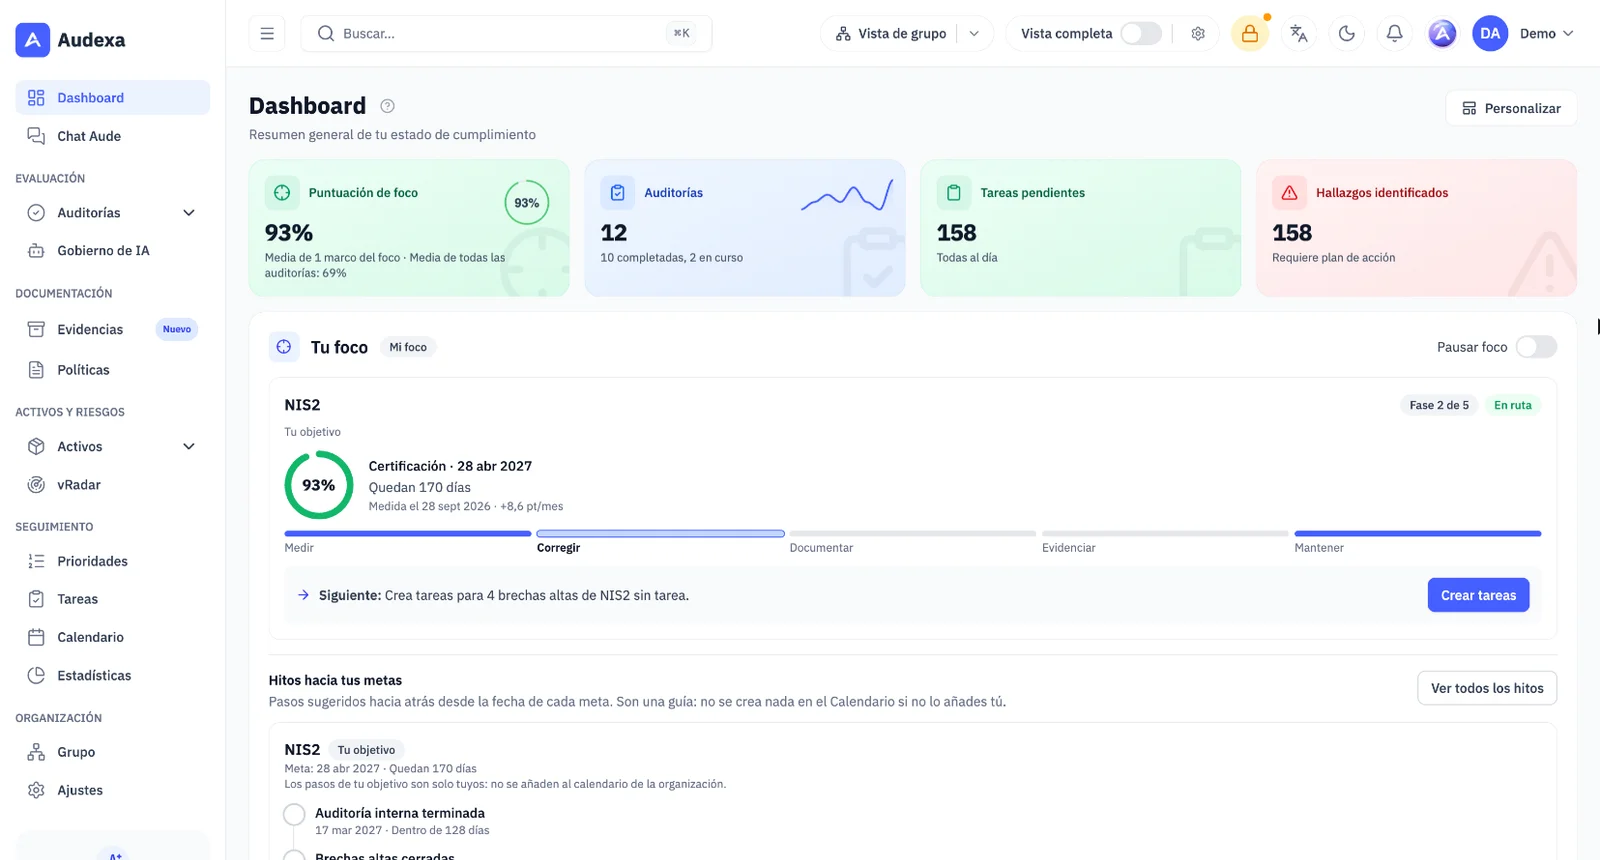
Audexa riunisce in un'unica piattaforma l'audit di 22 framework normativi, la gestione dei rischi, le policy, le evidenze, gli asset e i report per la direzione. Con la Modalità focus ti mostra solo ciò che chiede il tuo framework e ti dà un unico passo successivo; con Sedi e gruppo, gestisci più sedi e società controllate da un'unica schermata.
Perché una piattaforma GRC
Ogni nuova norma (NIS2, DORA, l'AI Act) aggiunge requisiti che si sovrappongono ai precedenti. Senza una piattaforma, lo stesso lavoro si ripete a ogni audit e la direzione non ha una visione unica.
Policy approvate e firmate, ruoli definiti e una direzione che supervisiona con dati aggiornati.
Rischi derivati da lacune reali, valutati per probabilità e impatto, con trattamento e accettazione tracciabili.
Audit per framework, evidenze riutilizzabili e un piano d'azione che si può seguire e dimostrare.
Cosa include
Ogni modulo condivide i dati con gli altri: un'evidenza, un rischio o un'attività sono visibili da tutti i framework che interessano.
Fai audit e misura la conformità a ogni norma.
NIS2, DORA, ENS, ISO 27001, NIST CSF 2.0, SOC 2, ISO 27017, Cyber Resilience Act, TPRM, GDPR, LOPDGDD e LSSI, ISO 27701, ISO 27018, EU AI Act, ISO 42001, ISO 37301 / UNE 19601, canale di whistleblowing, ISO 9001, ISO 14001, ISO 45001, ISO 20000-1 e ISO 22301.
Scegli il tuo framework e Audexa ti mostra solo ciò che chiede. Il tuo percorso ti dà un unico passo successivo, con il suo perché e il tempo approssimativo.
Risposte proposte con la loro fonte, controllo di coerenza prima dell'invio e quanti punti fa salire ogni lacuna. Decide sempre una persona.
Nuovi audit programmati, confronto tra cicli e dichiarazione di applicabilità.
Dai priorità a ciò che conta davvero.
Rischi derivati dalle lacune, trattamento e accettazione con firma della direzione.
Dispositivi, software, SaaS, fornitori e contratti con proprietario e revisione periodica.
vRadar incrocia il tuo inventario con le vulnerabilità note e crea attività di remediation.
Registrazione, classificazione e obblighi dell'AI Act europeo.
Decidi, documenta e rendiconta.
67 modelli con versioni, approvazione e firma interna o tramite link.
Archivio delle evidenze riservato con scadenza, revisione e cronologia.
Report esecutivi e tecnici in PDF, Excel e Word e una dashboard configurabile.
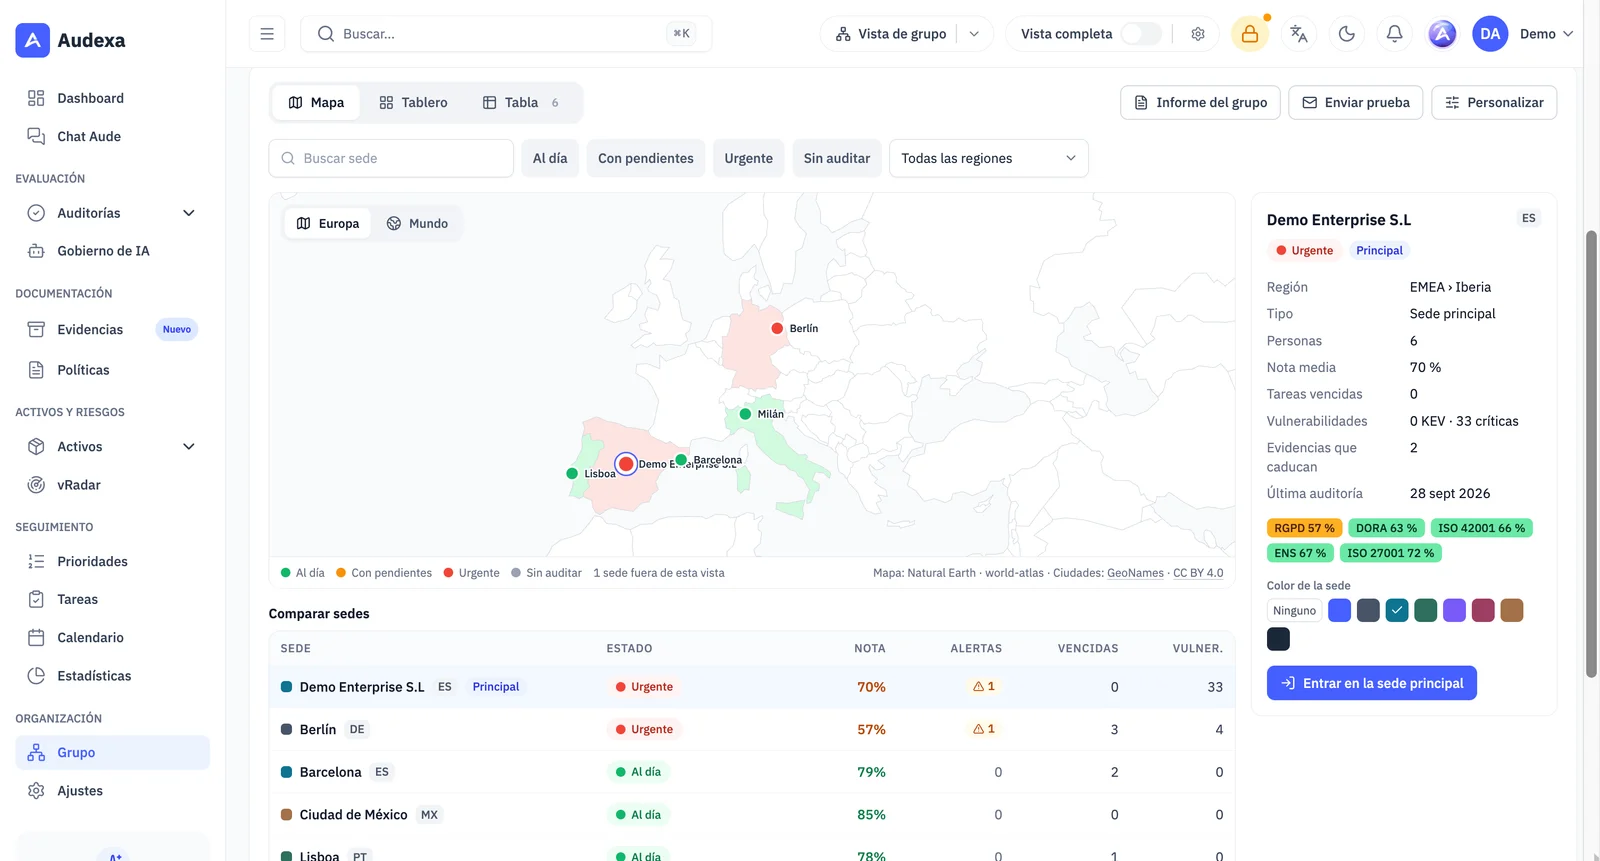
Una sede principale con filiali e società controllate, riepilogo del gruppo con mappa e classifica, e ruoli personalizzati per gruppo, regione o sede.
Alcune funzionalità dipendono dal piano e dai moduli attivi.
Modalità focus
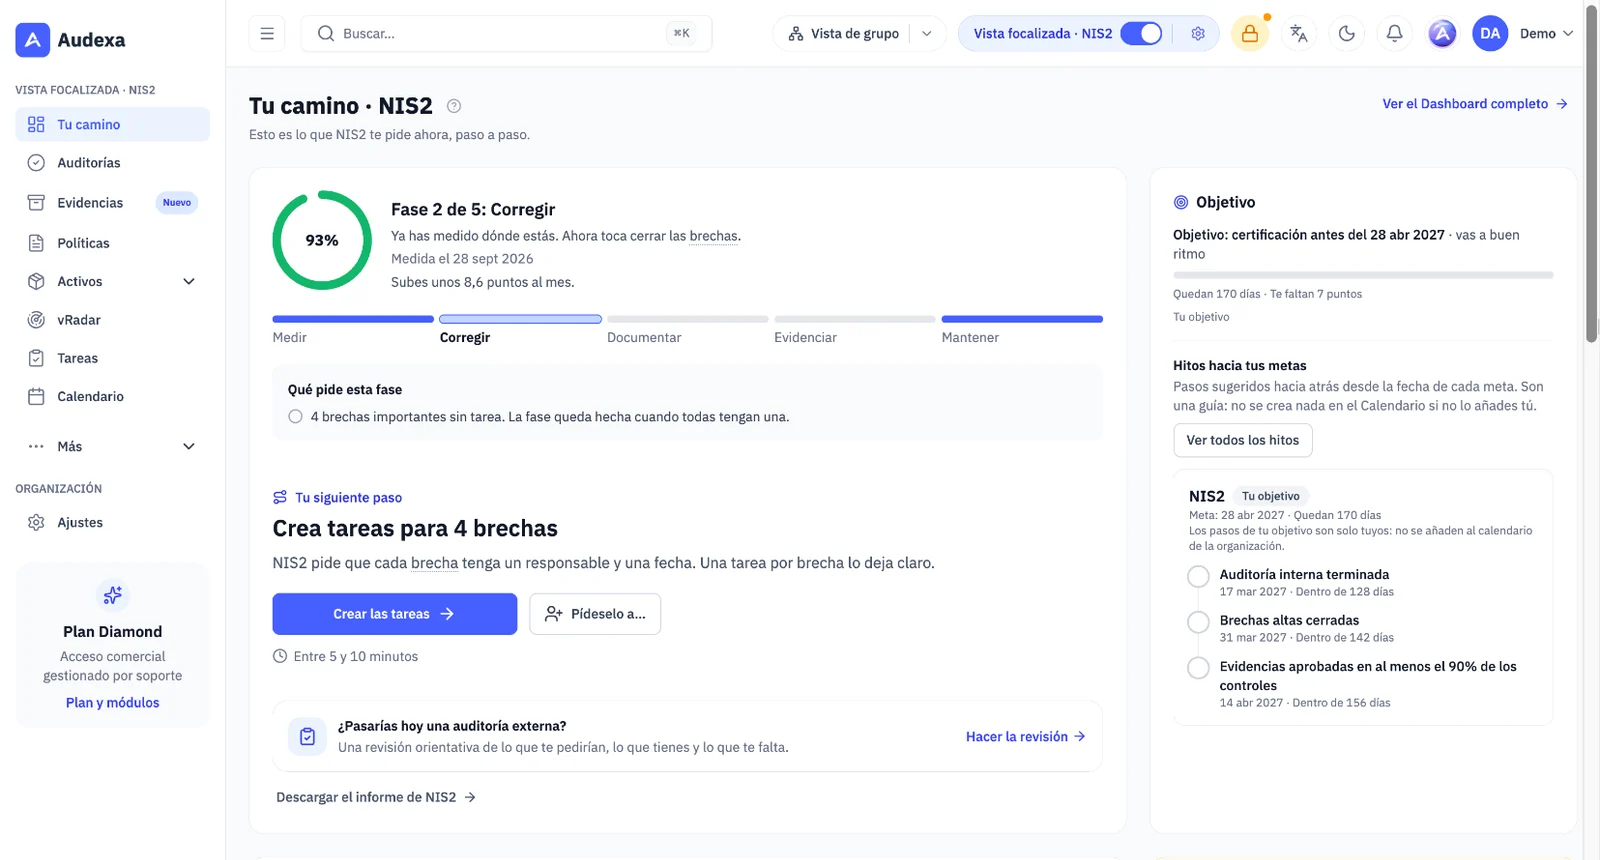
Scegli il framework su cui vuoi lavorare, per esempio NIS2, e la Vista focalizzata ti mostra solo ciò che ti chiede. Il tuo percorso è la nuova home: il tuo punteggio, la fase in cui sei e un unico passo successivo. Non si cancella nulla: il resto rimane in Altro o dietro Mostra tutto.
Sedi e gruppo
Una sede principale gestisce le sue sedi: ogni filiale o società controllata conserva i propri dati e il proprio team e lavora con il piano del gruppo. Audexa lo attiva su richiesta in Premium (3 sedi) e Diamond (5), ampliabile.
Multi-framework
Le mappature tra framework permettono di riutilizzare le evidenze e di proporre risposte revisionabili quando la copertura è alta. Nessun controllo viene mai segnato come soddisfatto in automatico.
Integrazioni
L'inventario si alimenta dai tuoi strumenti di gestione dei dispositivi e di sicurezza, le attività possono diventare issue di Jira e l'API e il server MCP permettono di consultare la tua conformità da altri sistemi e, con i permessi di ogni chiave, creare e aggiornare attività. Non approvano né cancellano mai nulla.
Come funziona
Inizia dalla norma più urgente e aggiungi le altre riutilizzando il lavoro già fatto.
Audit guidati, lacune ponderate e rischi valutati per probabilità e impatto.
Attività con responsabile, policy firmate, evidenze aggiornate e report per la direzione.
Prima e dopo
Visione d'insieme
Un Excel per ogni norma
Dashboard con tutti i framework
Rischi
Matrice isolata dalla compliance
Rischi derivati dalle lacune reali
Evidenze
Duplicate in ogni audit
Un'evidenza per più controlli
Policy
Word senza versione né firma
Ciclo di vita con approvazione e firma
Reporting
Presentazioni manuali
Report esecutivi esportabili
Da dove iniziare
Elenchi di requisiti senza ordine
Il tuo percorso con un unico passo successivo
Più sedi o società controllate
Un Excel per sede
Riepilogo del gruppo e risorse condivise
Domande frequenti
Una piattaforma che riunisce governance (policy, ruoli, decisioni), gestione dei rischi e conformità normativa, così l'organizzazione li gestisce in modo collegato e non in documenti isolati.
22 framework: NIS2, DORA, ENS, ISO 27001, NIST CSF 2.0, SOC 2, ISO 27017, Cyber Resilience Act, gestione del rischio di terze parti (TPRM), GDPR, LOPDGDD e LSSI, ISO 27701, ISO 27018, EU AI Act, ISO 42001, ISO 37301 / UNE 19601, canale di whistleblowing (legge spagnola 2/2023), ISO 9001, ISO 14001, ISO 45001, ISO 20000-1 e ISO 22301, oltre al modulo di Governance dell'IA. La disponibilità di ogni framework dipende dal piano.
No. L'audit intelligente propone risposte con la loro fonte (evidenze, altri audit, asset, policy o attività) e segnala prima dell'invio quelle che non tornano, ma una persona accetta o modifica ciascuna. Nulla viene risposto né inviato in automatico.
Sì. Con Sedi e gruppo, una sede principale gestisce filiali e società controllate che conservano i propri dati e il proprio team, condivide risorse e vede lo stato di tutte in un riepilogo del gruppo. Lo attiva Audexa su richiesta in Premium (3 sedi) e Diamond (5), ampliabile.
Non solo. Audexa è pensata perché un piccolo team IT, sicurezza o compliance possa portare avanti il programma senza dipendere da una consulenza continua, e si adatta anche a organizzazioni con più team.
È una piattaforma web: puoi iniziare il primo audit il giorno stesso. Con la Modalità focus scegli il tuo framework e Il tuo percorso ti indica il passo successivo; il caricamento di asset, policy ed evidenze avviene in modo progressivo.
Interfaccia, framework normativi, policy e report in spagnolo, inglese, francese, italiano e tedesco.
Audexa opera su un'infrastruttura nell'Unione europea, con accesso basato sui ruoli, autenticazione a due fattori e tracciabilità delle attività.
Richiedi una demo
In 30 minuti vediamo il tuo punto di partenza, i framework che ti si applicano e come sarebbe il tuo programma GRC in Audexa.