
Governance
Freigegebene und unterzeichnete Richtlinien, klare Rollen und eine Geschäftsleitung, die anhand aktueller Daten steuert.
Governance · Risiko · Compliance
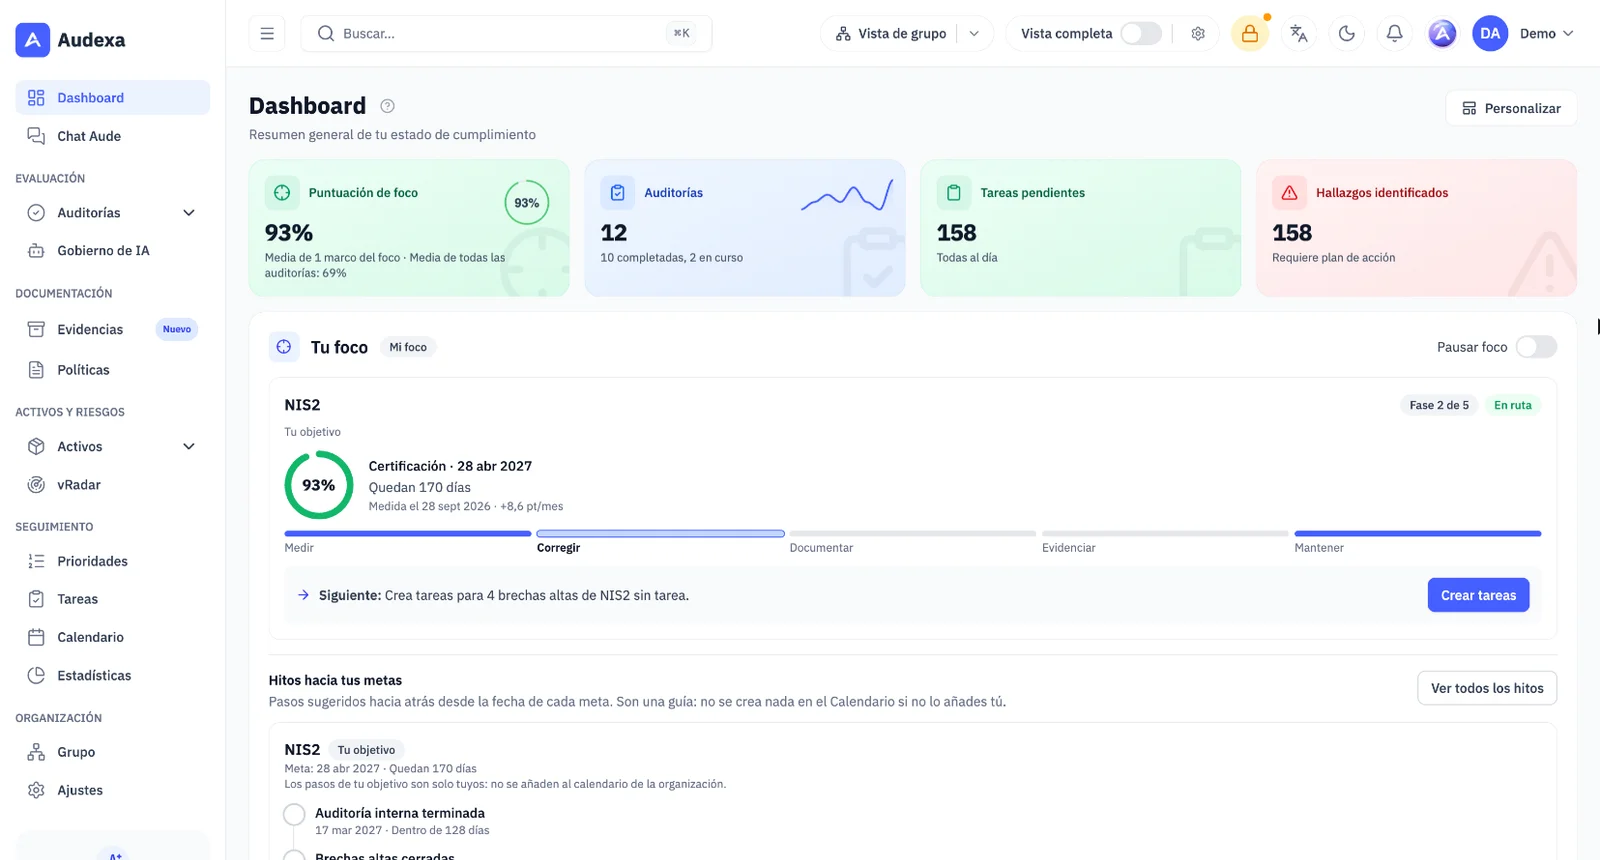
Audexa vereint auf einer Plattform das Audit von 22 Frameworks, das Risikomanagement, Richtlinien, Nachweise, Assets und Berichte für die Geschäftsleitung. Im Fokusmodus zeigt Audexa Ihnen nur, was Ihr Regelwerk verlangt, und gibt Ihnen einen einzigen nächsten Schritt; mit Standorte und Gruppe steuern Sie mehrere Standorte und Tochtergesellschaften von einem einzigen Bildschirm aus.
Warum eine GRC-Plattform
Jede neue Regelung (NIS2, DORA, die KI-Verordnung) bringt Anforderungen, die sich mit den bisherigen überschneiden. Ohne Plattform wird dieselbe Arbeit in jedem Audit wiederholt, und die Geschäftsleitung hat keinen Gesamtüberblick.
Freigegebene und unterzeichnete Richtlinien, klare Rollen und eine Geschäftsleitung, die anhand aktueller Daten steuert.
Risiken aus realen Lücken, bewertet nach Wahrscheinlichkeit und Auswirkung, mit nachvollziehbarer Behandlung und Akzeptanz.
Audits je Framework, wiederverwendbare Nachweise und ein Maßnahmenplan, den Sie verfolgen und belegen können.
Was enthalten ist
Jedes Modul teilt Daten mit den anderen: Ein Nachweis, ein Risiko oder eine Aufgabe ist in allen betroffenen Frameworks sichtbar.
Auditieren und messen Sie gegen jede Norm.
NIS2, DORA, ENS, ISO 27001, NIST CSF 2.0, SOC 2, ISO 27017, Cyber Resilience Act, TPRM, DSGVO, LOPDGDD und LSSI, ISO 27701, ISO 27018, EU AI Act, ISO 42001, ISO 37301 / UNE 19601, Hinweisgebersystem, ISO 9001, ISO 14001, ISO 45001, ISO 20000-1 und ISO 22301.
Wählen Sie Ihr Regelwerk, und Audexa zeigt Ihnen nur, was es verlangt. „Ihr Weg“ gibt Ihnen einen einzigen nächsten Schritt, mit Begründung und ungefährem Zeitaufwand.
Vorgeschlagene Antworten mit Quelle, Stimmigkeitsprüfung vor dem Absenden und wie viele Punkte jede Lücke bringt. Die Entscheidung trifft immer eine Person.
Geplante Wiederholungsaudits, Vergleich zwischen Zyklen und Anwendbarkeitserklärung.
Priorisieren Sie, was wirklich zählt.
Risiken aus Lücken, Behandlung und Akzeptanz mit Signatur der Geschäftsleitung.
Geräte, Software, SaaS, Lieferanten und Verträge mit Eigentümer und regelmäßiger Überprüfung.
vRadar gleicht Ihr Inventar mit bekannten Schwachstellen ab und erstellt Behebungsaufgaben.
Erfassung, Einstufung und Pflichten nach der EU-KI-Verordnung.
Entscheiden, dokumentieren, berichten.
67 Vorlagen mit Versionen, Freigabe und interner Signatur oder Signatur per Link.
Vertrauliches Nachweisarchiv mit Ablaufdatum, Überprüfung und Verlauf.
Management- und technische Berichte als PDF, Excel und Word sowie ein konfigurierbares Dashboard.
Ein Hauptstandort mit Niederlassungen und Tochtergesellschaften, Gruppenübersicht mit Karte und Ranking sowie eigene Rollen für Gruppe, Region oder Standort.
Einige Funktionen hängen vom gebuchten Plan und den aktiven Modulen ab.
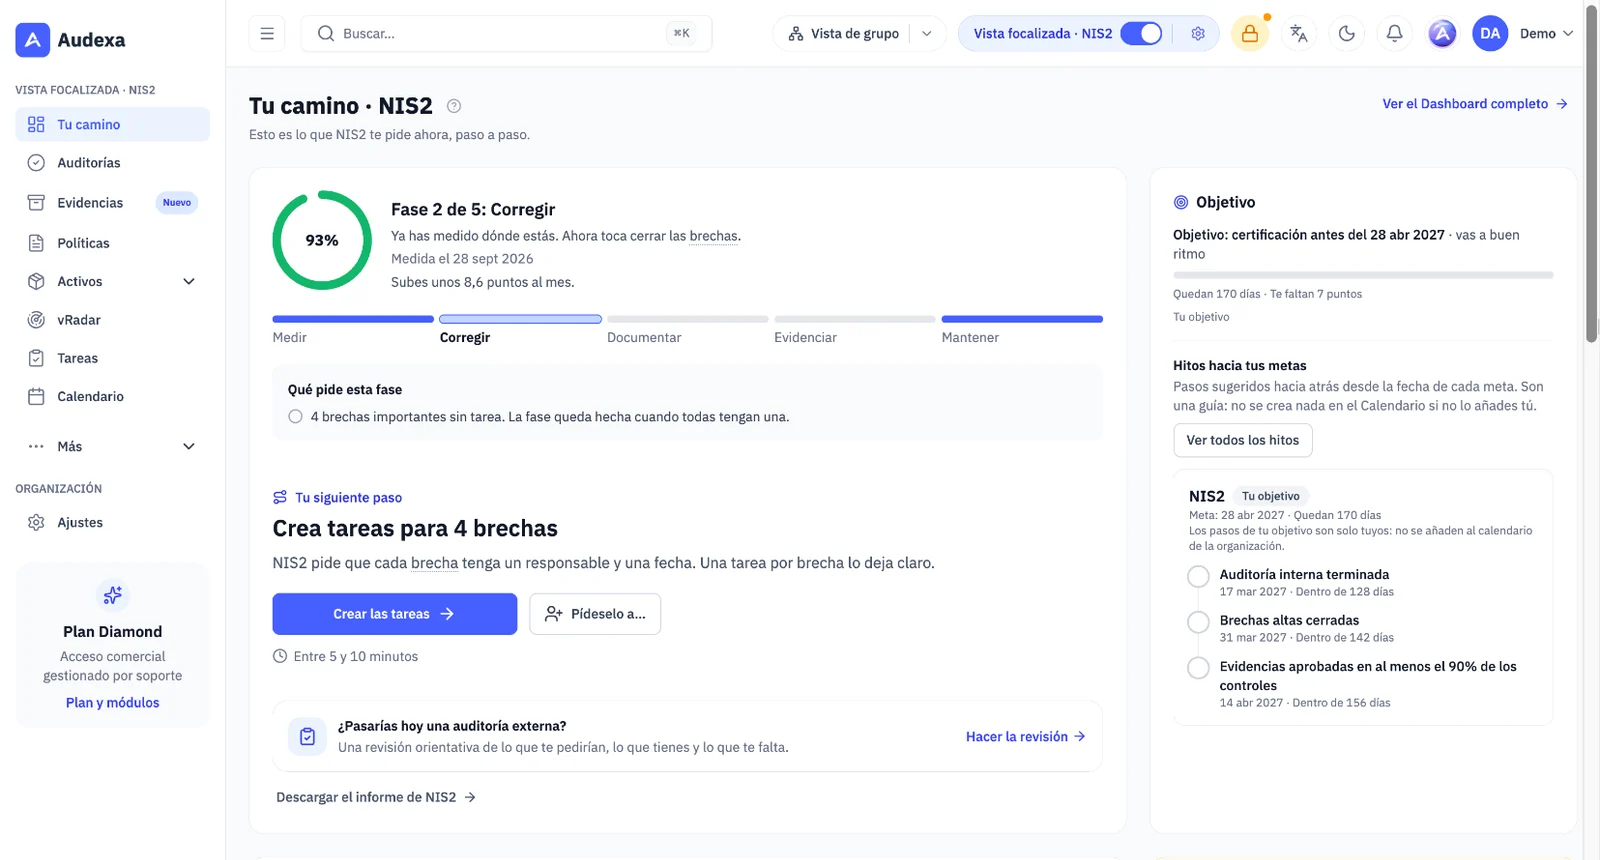
Fokusmodus
Wählen Sie das Regelwerk, an dem Sie arbeiten möchten, zum Beispiel NIS2, und die Fokussierte Ansicht zeigt Ihnen nur, was es verlangt. „Ihr Weg“ ist die neue Startseite: Ihr Score, die Phase, in der Sie stehen, und ein einziger nächster Schritt. Nichts wird gelöscht: Alles andere bleibt unter „Mehr“ oder hinter „Alles anzeigen“.
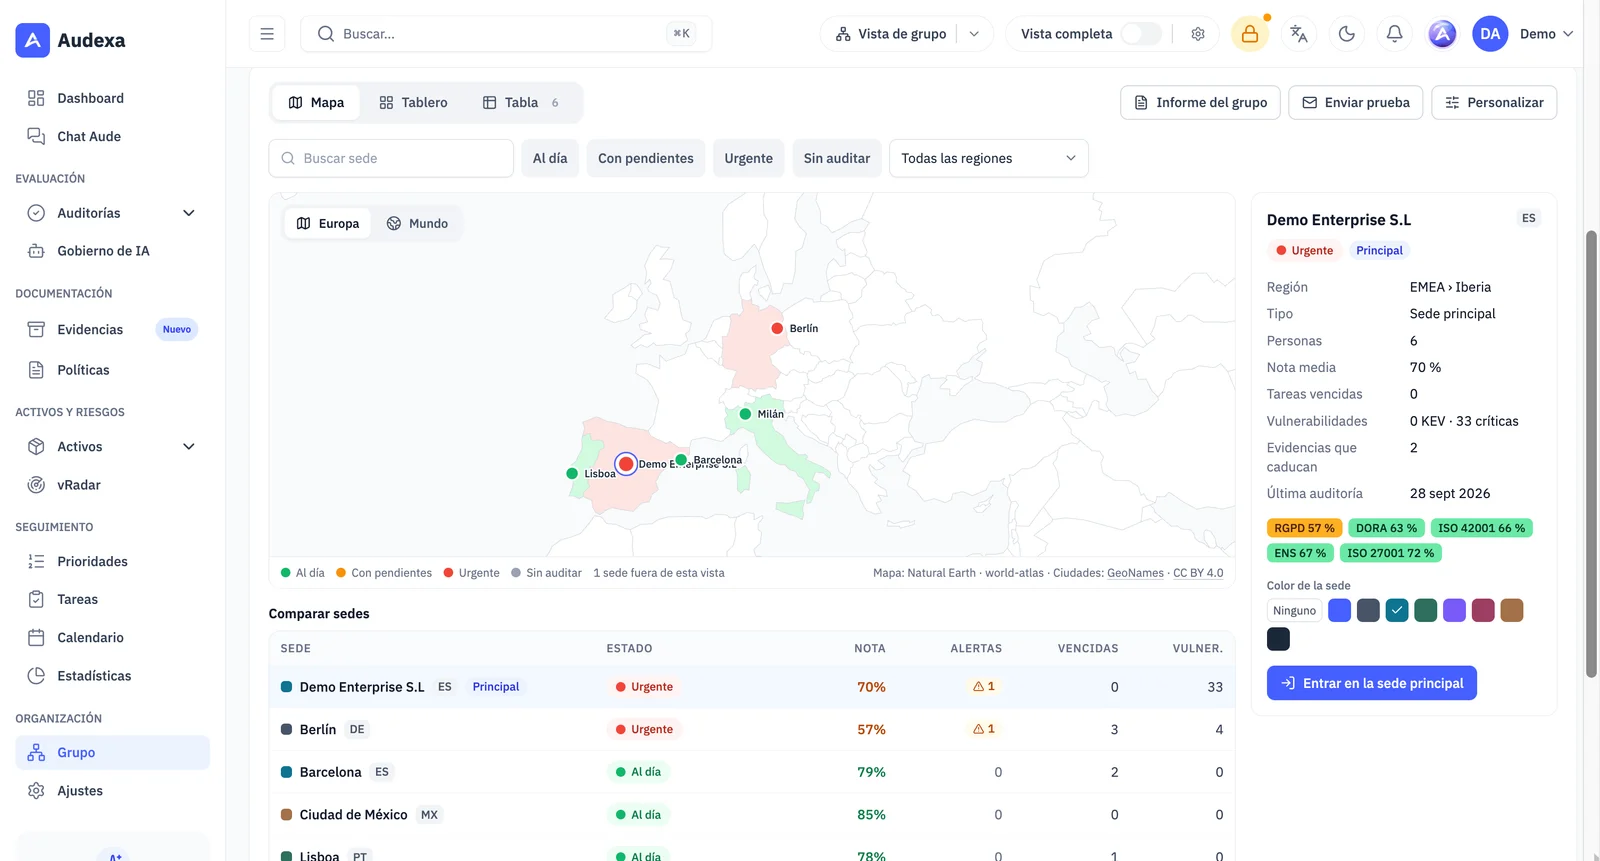
Standorte und Gruppe
Ein Hauptstandort steuert seine Standorte: Jede Niederlassung oder Tochtergesellschaft behält ihre eigenen Daten und ihr eigenes Team und arbeitet mit dem Plan der Gruppe. Audexa aktiviert es auf Anfrage in Premium (3 Standorte) und Diamond (5), erweiterbar.
Multi-Framework
Zuordnungen zwischen Frameworks ermöglichen es, Nachweise wiederzuverwenden und bei hoher Abdeckung prüfbare Antworten vorzuschlagen. Eine Kontrolle wird nie automatisch als erfüllt markiert.
Integrationen
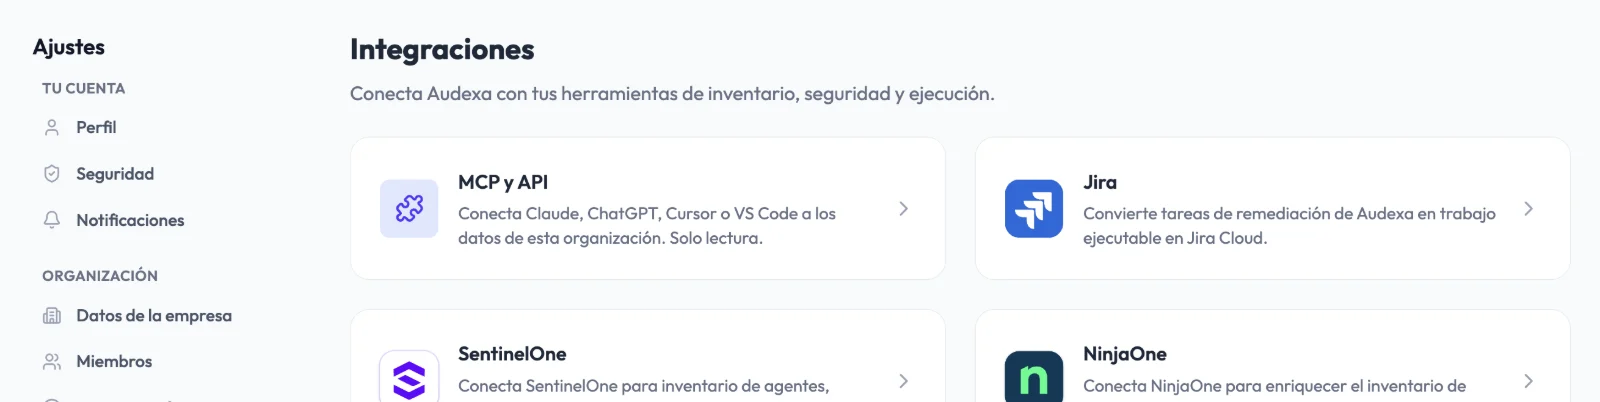
Das Inventar wird aus Ihren Werkzeugen für Geräteverwaltung und Sicherheit gespeist, Aufgaben lassen sich in Jira-Issues umwandeln, und über die API und den MCP-Server können Sie Ihren Compliance-Stand aus anderen Systemen abfragen und, je nach Berechtigung des Schlüssels, Aufgaben anlegen und aktualisieren. Sie genehmigen oder löschen nie etwas.
So funktioniert es
Beginnen Sie mit der dringendsten Norm und ergänzen Sie weitere, indem Sie die bereits erledigte Arbeit wiederverwenden.
Geführte Audits, gewichtete Lücken und nach Wahrscheinlichkeit und Auswirkung bewertete Risiken.
Aufgaben mit Verantwortlichen, unterzeichnete Richtlinien, aktuelle Nachweise und Berichte für die Geschäftsleitung.
Vorher und nachher
Gesamtüberblick
Ein Excel pro Norm
Dashboard mit allen Frameworks
Risiken
Von der Compliance isolierte Matrix
Risiken aus den realen Lücken
Nachweise
In jedem Audit dupliziert
Ein Nachweis für mehrere Kontrollen
Richtlinien
Word ohne Version und Signatur
Lebenszyklus mit Freigabe und Signatur
Berichte
Manuelle Präsentationen
Exportierbare Management-Berichte
Wo anfangen
Anforderungslisten ohne Reihenfolge
„Ihr Weg“ mit einem einzigen nächsten Schritt
Mehrere Standorte oder Tochtergesellschaften
Ein Excel pro Standort
Gruppenübersicht und geteilte Ressourcen
Häufige Fragen
Eine Plattform, die Governance (Richtlinien, Rollen, Entscheidungen), Risikomanagement und Compliance zusammenführt, damit die Organisation sie verknüpft steuert statt in isolierten Dokumenten.
22 Regelwerke: NIS2, DORA, ENS, ISO 27001, NIST CSF 2.0, SOC 2, ISO 27017, Cyber Resilience Act, Drittparteien-Risikomanagement (TPRM), DSGVO, LOPDGDD und LSSI, ISO 27701, ISO 27018, EU AI Act, ISO 42001, ISO 37301 / UNE 19601, Hinweisgebersystem (spanisches Gesetz 2/2023), ISO 9001, ISO 14001, ISO 45001, ISO 20000-1 und ISO 22301, dazu das Modul KI-Governance. Welche Regelwerke verfügbar sind, hängt vom Plan ab.
Nein. Das intelligente Audit schlägt Antworten mit ihrer Quelle vor (Nachweise, andere Audits, Assets, Richtlinien oder Aufgaben) und weist vor dem Absenden auf Antworten hin, die nicht stimmig sind, aber eine Person übernimmt oder ändert jede einzelne. Nichts wird automatisch beantwortet oder abgesendet.
Ja. Mit Standorte und Gruppe steuert ein Hauptstandort Niederlassungen und Tochtergesellschaften, die ihre Daten und ihr Team behalten, teilt Ressourcen und sieht den Stand aller Standorte in einer Gruppenübersicht. Audexa aktiviert es auf Anfrage in Premium (3 Standorte) und Diamond (5), erweiterbar.
Nicht nur. Audexa ist so konzipiert, dass ein kleines IT-, Sicherheits- oder Compliance-Team das Programm ohne dauerhafte Beratung führen kann, und wächst mit bis zu Organisationen mit mehreren Teams.
Audexa ist eine Webplattform: Sie können das erste Audit noch am selben Tag starten. Im Fokusmodus wählen Sie Ihr Regelwerk, und „Ihr Weg“ zeigt Ihnen den nächsten Schritt; Assets, Richtlinien und Nachweise erfassen Sie schrittweise.
Oberfläche, Frameworks, Richtlinien und Berichte gibt es auf Spanisch, Englisch, Französisch, Italienisch und Deutsch.
Audexa wird auf Infrastruktur in der Europäischen Union betrieben, mit rollenbasiertem Zugriff, Zwei-Faktor-Authentifizierung und Nachvollziehbarkeit aller Aktivitäten.
Demo anfragen
In 30 Minuten betrachten wir Ihren Ausgangspunkt, die für Sie geltenden Frameworks und wie Ihr GRC-Programm in Audexa aussehen würde.