
Verantwortung der Geschäftsleitung
Die Leitungsorgane billigen die Risikomanagementmaßnahmen, überwachen ihre Umsetzung, nehmen an Schulungen teil und können für Verstöße verantwortlich gemacht werden.
Richtlinie (EU) 2022/2555 · NIS2
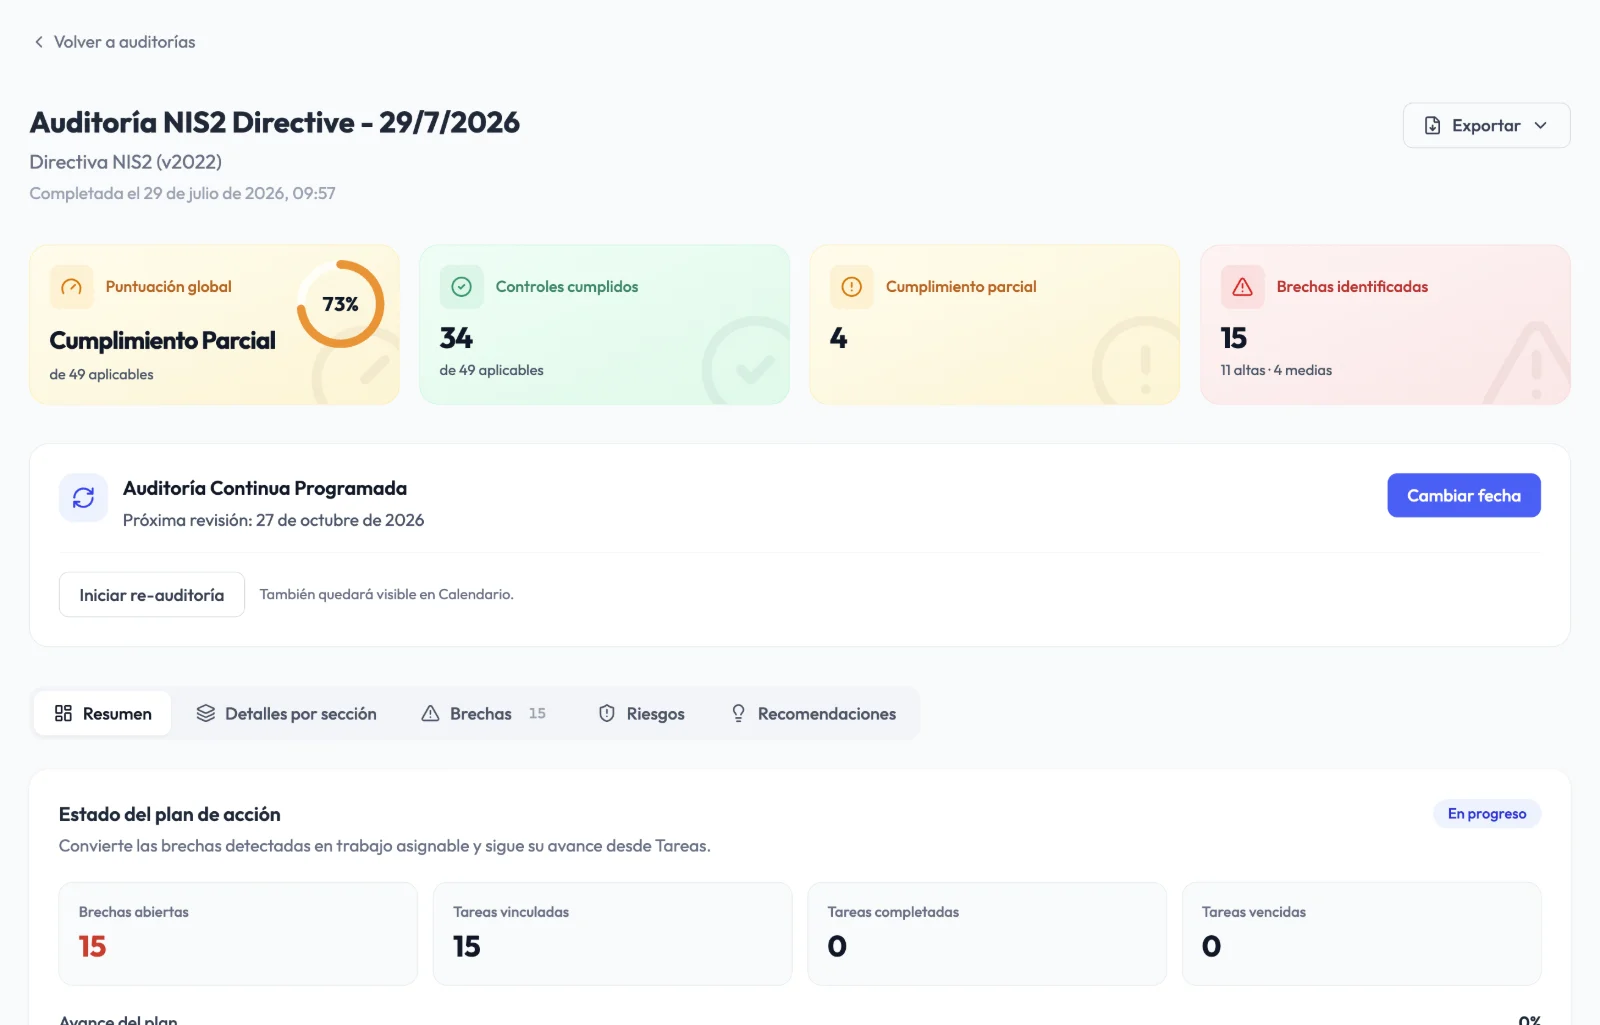
Audexa macht NIS2 messbar: ein geführtes Audit mit 49 Kontrollen, nach Risiko priorisierte Lücken, Richtlinien, Nachweise und ein Management-Bericht, mit dem die Geschäftsleitung die Maßnahmen billigen und ihre Umsetzung überwachen kann.
Was NIS2 verlangt
Die Richtlinie erweitert den Kreis der betroffenen Sektoren und hebt das Anforderungsniveau an. Technische Maßnahmen allein reichen nicht: Sie müssen nachweisen, dass sie gesteuert, überprüft und von der Geschäftsleitung überwacht werden.
Die Leitungsorgane billigen die Risikomanagementmaßnahmen, überwachen ihre Umsetzung, nehmen an Schulungen teil und können für Verstöße verantwortlich gemacht werden.
Artikel 21 nennt Mindestmaßnahmen, darunter Risikoanalyse, Bewältigung von Sicherheitsvorfällen, Business Continuity, Sicherheit der Lieferkette, sichere Entwicklung, Verschlüsselung, Zugriffskontrolle, Schulungen und MFA.
Erhebliche Sicherheitsvorfälle erfordern eine Frühwarnung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und einen Abschlussbericht innerhalb eines Monats.
Die Sicherheit von Lieferanten und Dienstleistern gehört zu den Pflichtmaßnahmen, einschließlich der Bewertung ihrer Praktiken und Schwachstellen.
Die Richtlinie sieht Höchstbußgelder von mindestens 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes für wesentliche Einrichtungen und von 7 Millionen Euro oder 1,4 % für wichtige Einrichtungen vor.
Behörden können Nachweise der Einhaltung anfordern. Ein punktuelles Audit ohne Nachverfolgung hinterlässt Lücken zwischen den Prüfungen.
Quellen: Richtlinie (EU) 2022/2555 (EUR-Lex)
Wie Audexa Sie unterstützt
Ein zentraler Arbeitsbereich zum Bewerten, Priorisieren, Umsetzen und Berichten, ohne verstreute Tabellen und unversionierte Dokumente.
Wissen, wo Sie bei jeder Anforderung stehen.
Jede Frage bringt „Was von Ihnen verlangt wird“, „Erklären Sie es mir“ und den NIS2-Artikel mit, auf den sie sich bezieht, abgeglichen mit dem amtlichen Text.
In Ihrem ersten NIS2-Audit schlägt Audexa die Antworten vor, die es aus Ihren Nachweisen, Assets, Richtlinien und anderen Audits bereits kennt. Sie übernehmen oder ändern sie einzeln.
Markieren Sie nicht anwendbare oder außerhalb des Geltungsbereichs liegende Kontrollen mit Begründung und exportieren Sie die Anwendbarkeitserklärung.
Ja, Teilweise und Nein mit anteiliger Wirkung, damit das Ergebnis die tatsächliche Lage widerspiegelt.
Jede Lücke wird zur Aufgabe mit klarer Verantwortung.
Erstellen Sie Aufgaben aus allen oder ausgewählten Lücken, mit Verantwortlichen, Terminen und erwarteten Nachweisen.
Wie stark jede Lücke Ihren Score verbessert und welchen Aufwand sie erfordert, mit den schnellen Gewinnen zuerst in Ihrem Plan zum Ziel.
Bewerten Sie Wahrscheinlichkeit und Auswirkung und entscheiden Sie, ob Sie mindern, akzeptieren oder übertragen, mit Signatur und Freigabe durch die Geschäftsleitung.
Verknüpfen Sie Assets und Lieferanten mit den Kontrollen und erkennen Sie CVE-Exposition mit vRadar.
Belege für Geschäftsleitung und Aufsicht griffbereit.
Vertrauliche Dokumente mit Ablaufdatum, Überprüfung und Verlauf, wiederverwendbar über Kontrollen und Frameworks hinweg.
Bearbeitbare Vorlagen mit Freigabe, Signatur und direkter Übernahme als Nachweis.
PDF, Excel und Word mit Entwicklung, Lücken, Risiken und Roadmap für die Geschäftsleitung.
Einige Funktionen hängen vom gebuchten Plan und den aktiven Modulen ab.
NIS2-Kontrollen
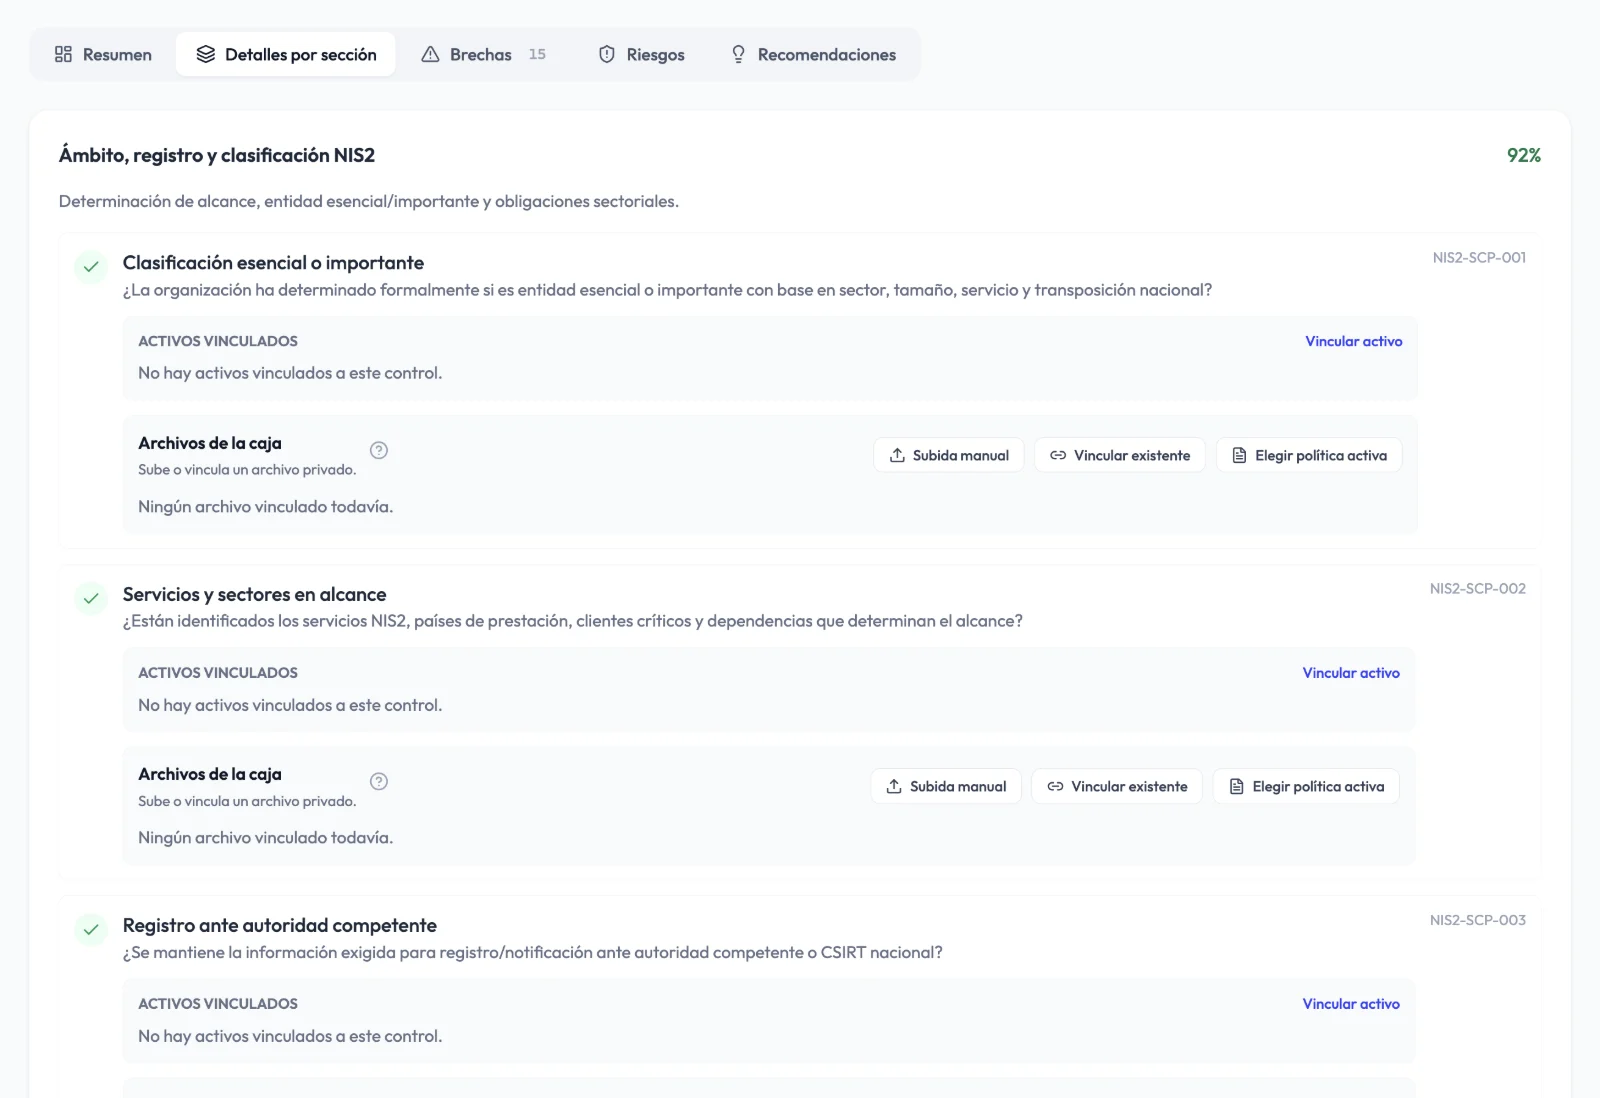
Die 49 Kontrollen sind in neun Domänen gegliedert, die der Struktur der Richtlinie folgen. Jede Kontrolle beschreibt, was zu prüfen ist, wie sie auszulegen ist, welche Schritte folgen, wenn Ihnen etwas fehlt, und, wenn es eine verlässliche Referenz gibt, aus welchem NIS2-Artikel sie stammt.
NIS2-Richtlinien
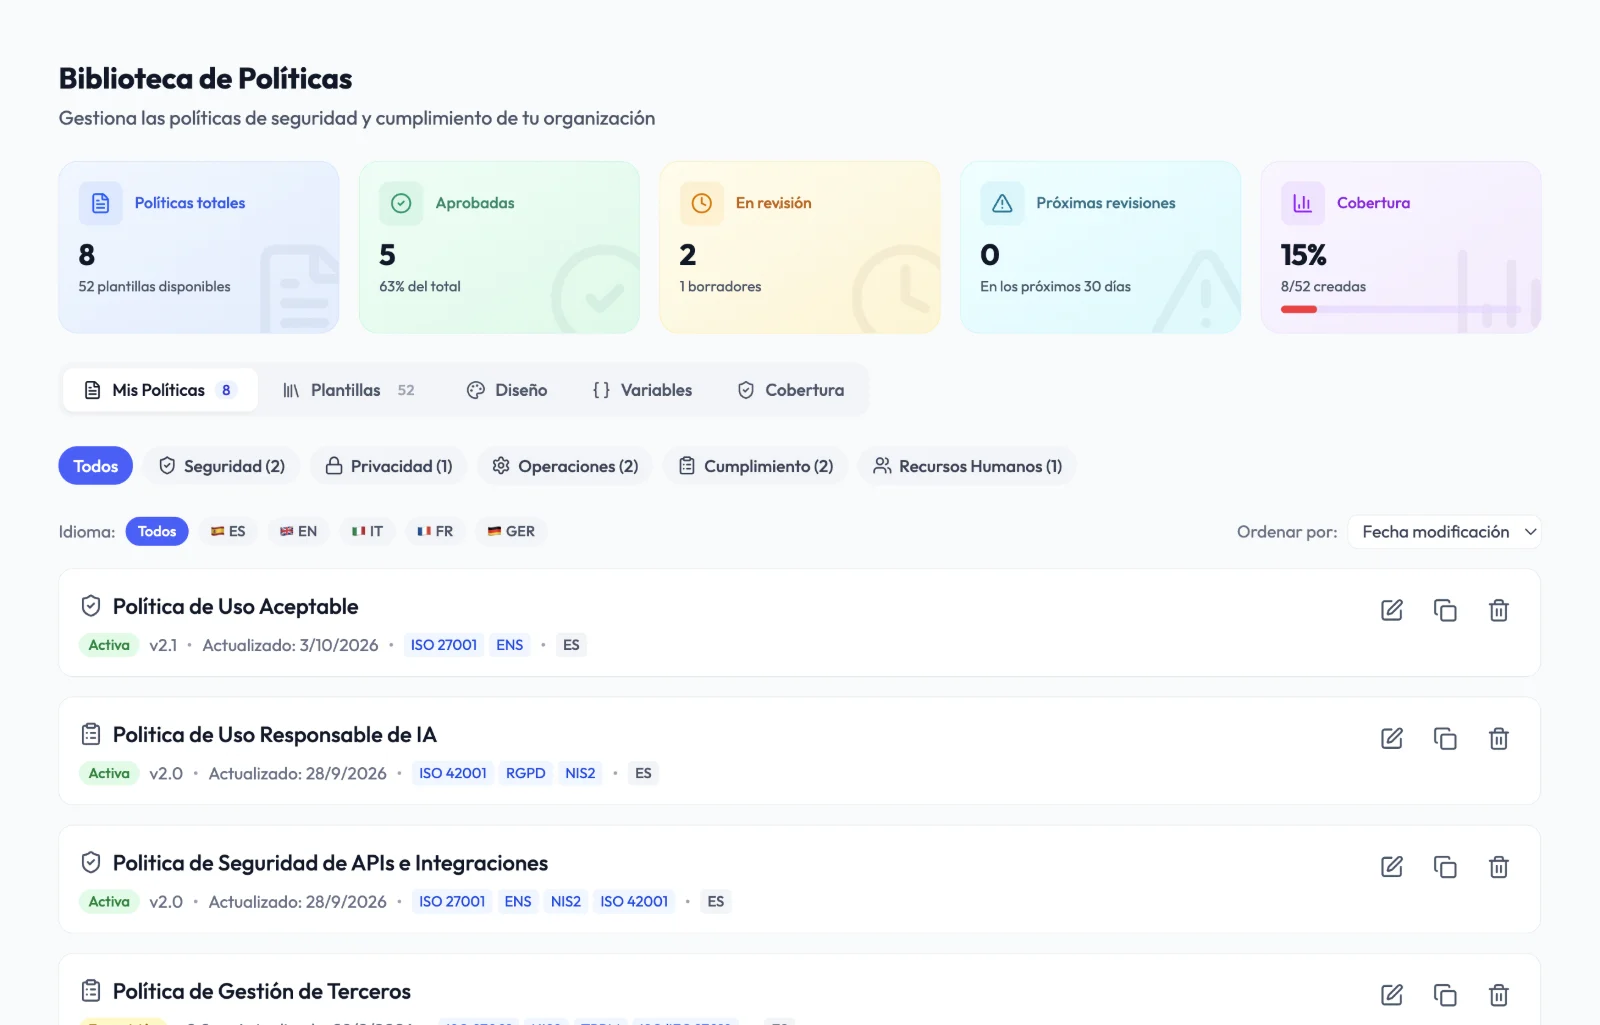
Starten Sie mit Sicherheitsvorlagen, passen Sie sie mit den Variablen Ihrer Organisation an und steuern Sie den gesamten Lebenszyklus: Version, Überprüfung, Freigabe und Signatur. Eine gültige Richtlinie lässt sich als Nachweis für die Kontrolle speichern.
NIS2-Maßnahmenplan
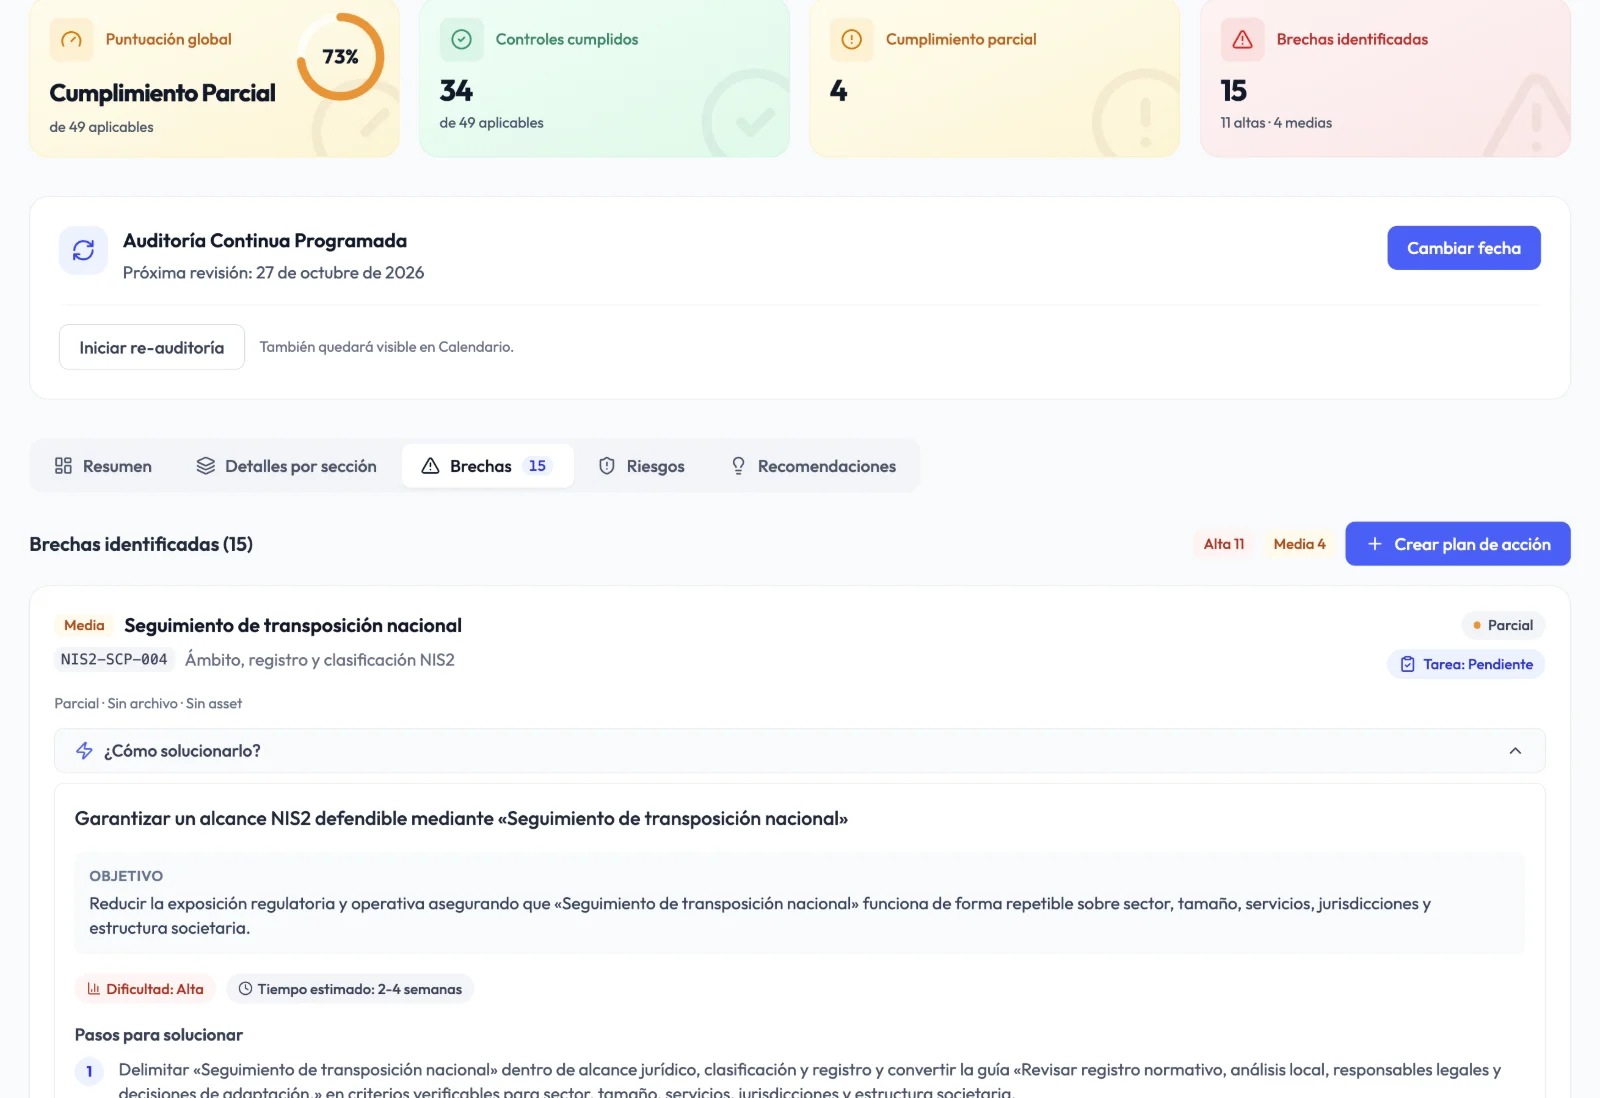
Jede Lücke kann zu einer Aufgabe mit Kontext zur Kontrolle, empfohlenen Schritten und erwarteten Nachweisen werden. Eine erledigte Aufgabe markiert die Kontrolle nicht als erfüllt: Erst Nachweis und Wiederholungsaudit bestätigen den Fortschritt.
Fokussierte Ansicht
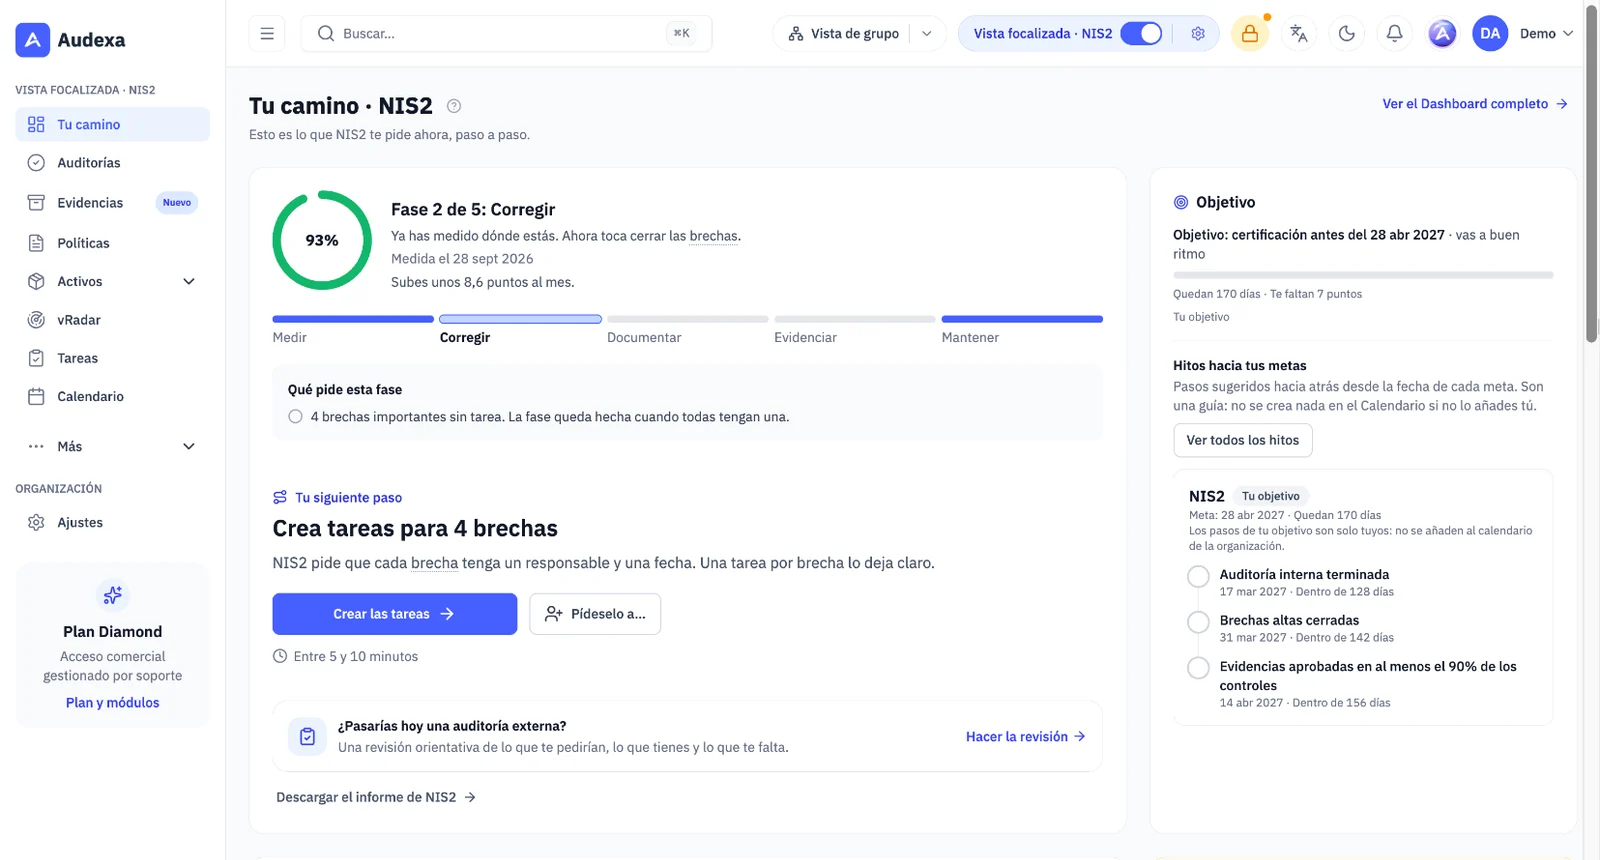
Im Fokusmodus reduziert sich das Menü auf das, was NIS2 von Ihnen verlangt. „Ihr Weg“ zeigt Ihnen, in welcher Phase Sie stehen, und gibt Ihnen einen einzigen nächsten Schritt, mit Begründung und ungefährem Zeitaufwand. Nichts wird gelöscht: Der Rest bleibt unter „Mehr“, und die Vollständige Ansicht kehrt mit einem Schalter zurück.
So funktioniert es
Legen Sie NIS2 als Fokus fest, beschreiben Sie Ihre Organisation, entscheiden Sie, welche Kontrollen gelten, und begründen Sie Ausschlüsse.
Beantworten Sie das NIS2-Audit Kontrolle für Kontrolle und erhalten Sie Ihren Score und priorisierte Lücken.
Weisen Sie Aufgaben zu, sammeln Sie Nachweise, geben Sie Richtlinien frei und teilen Sie den Bericht mit der Geschäftsleitung.
Vorher und nachher
Erste Bestandsaufnahme
Wochen voller Interviews und Excel
Geführtes Audit ab dem ersten Tag
Nachverfolgung von Lücken
Listen ohne Verantwortliche und Termine
Aufgaben mit Verantwortlichen, Fristen und erwarteten Nachweisen
Nachweise
Anhänge verstreut in E-Mails und Ordnern
Vertrauliches Archiv mit Ablaufdatum und Verlauf
Berichte an die Geschäftsleitung
Manuell erstellte Präsentationen
Exportierbarer Management-Bericht
Weitere Frameworks
Bei jeder Norm von vorn beginnen
Zuordnungen zu ISO 27001 und ENS
Häufige Fragen
Die Richtlinie ist seit 2023 in der EU in Kraft, und die Umsetzungsfrist ist am 17. Oktober 2024 abgelaufen. Für Unternehmen verbindlich wird sie über das jeweilige nationale Umsetzungsgesetz, und der Stand unterscheidet sich je nach Mitgliedstaat: Am 8. Juli 2026 hat die Kommission Irland, Spanien, Frankreich und die Niederlande wegen fehlender Umsetzung vor den Gerichtshof der EU gebracht. Prüfen Sie das für Sie geltende nationale Gesetz. Wer sich jetzt vorbereitet, muss später nicht improvisieren.
Mittlere und große Einrichtungen aus den Sektoren der Anhänge I und II der Richtlinie (Energie, Verkehr, Gesundheit, digitale Infrastruktur, verwaltete IKT-Dienste, verarbeitendes Gewerbe, Lebensmittel und weitere) und in bestimmten Fällen auch kleinere Einrichtungen aufgrund ihrer kritischen Rolle. Audexa enthält eine eigene Domäne, um Anwendungsbereich und Einstufung als wesentliche oder wichtige Einrichtung zu dokumentieren.
Nein. NIS2 ist keine Zertifizierung, und Audexa ersetzt nicht die zuständige Behörde. Audexa hilft Ihnen, Ihren Erfüllungsgrad zu messen, die Behebung umzusetzen und die Nachweise aufzubewahren, die die Einhaltung belegen.
Nein. Audexa enthält 61 Zuordnungen zwischen NIS2 und ISO 27001, um Nachweise und prüfbare Antworten zwischen beiden Frameworks wiederzuverwenden.
Das geführte Audit können Sie noch am selben Tag starten. Die Dauer hängt von Ihrer Organisation ab, doch Ergebnis, Lücken und Maßnahmenplan entstehen, sobald Sie den Fragebogen abgeschlossen haben.
Das NIS2-Audit bewertet, ob Sie Vorfälle innerhalb der Fristen nach Artikel 23 erkennen, einstufen und melden können. Die Lücken werden zu konkreten Aufgaben und Richtlinien, etwa einem Meldeverfahren.
Nein. Audexa schlägt Antworten mit ihrer Quelle vor, weist auf Unstimmigkeiten hin und zeigt Ihnen, welche Lücken Ihren Score am stärksten verbessern, aber eine Person entscheidet über jede Antwort. Nichts wird automatisch beantwortet oder abgesendet.
Audexa wird auf Infrastruktur in der Europäischen Union betrieben, mit rollenbasiertem Zugriff, Zwei-Faktor-Authentifizierung und Nachvollziehbarkeit aller Aktivitäten.
Demo anfragen
In einer 30-minütigen Demo gehen wir das NIS2-Audit, den Maßnahmenplan und den Bericht für die Geschäftsleitung mit Beispielen aus Ihrer Branche durch.