
Responsabilidad de la dirección
Los órganos de dirección aprueban las medidas de gestión de riesgos, supervisan su aplicación, reciben formación y pueden responder por los incumplimientos.
Directiva (UE) 2022/2555 · NIS2
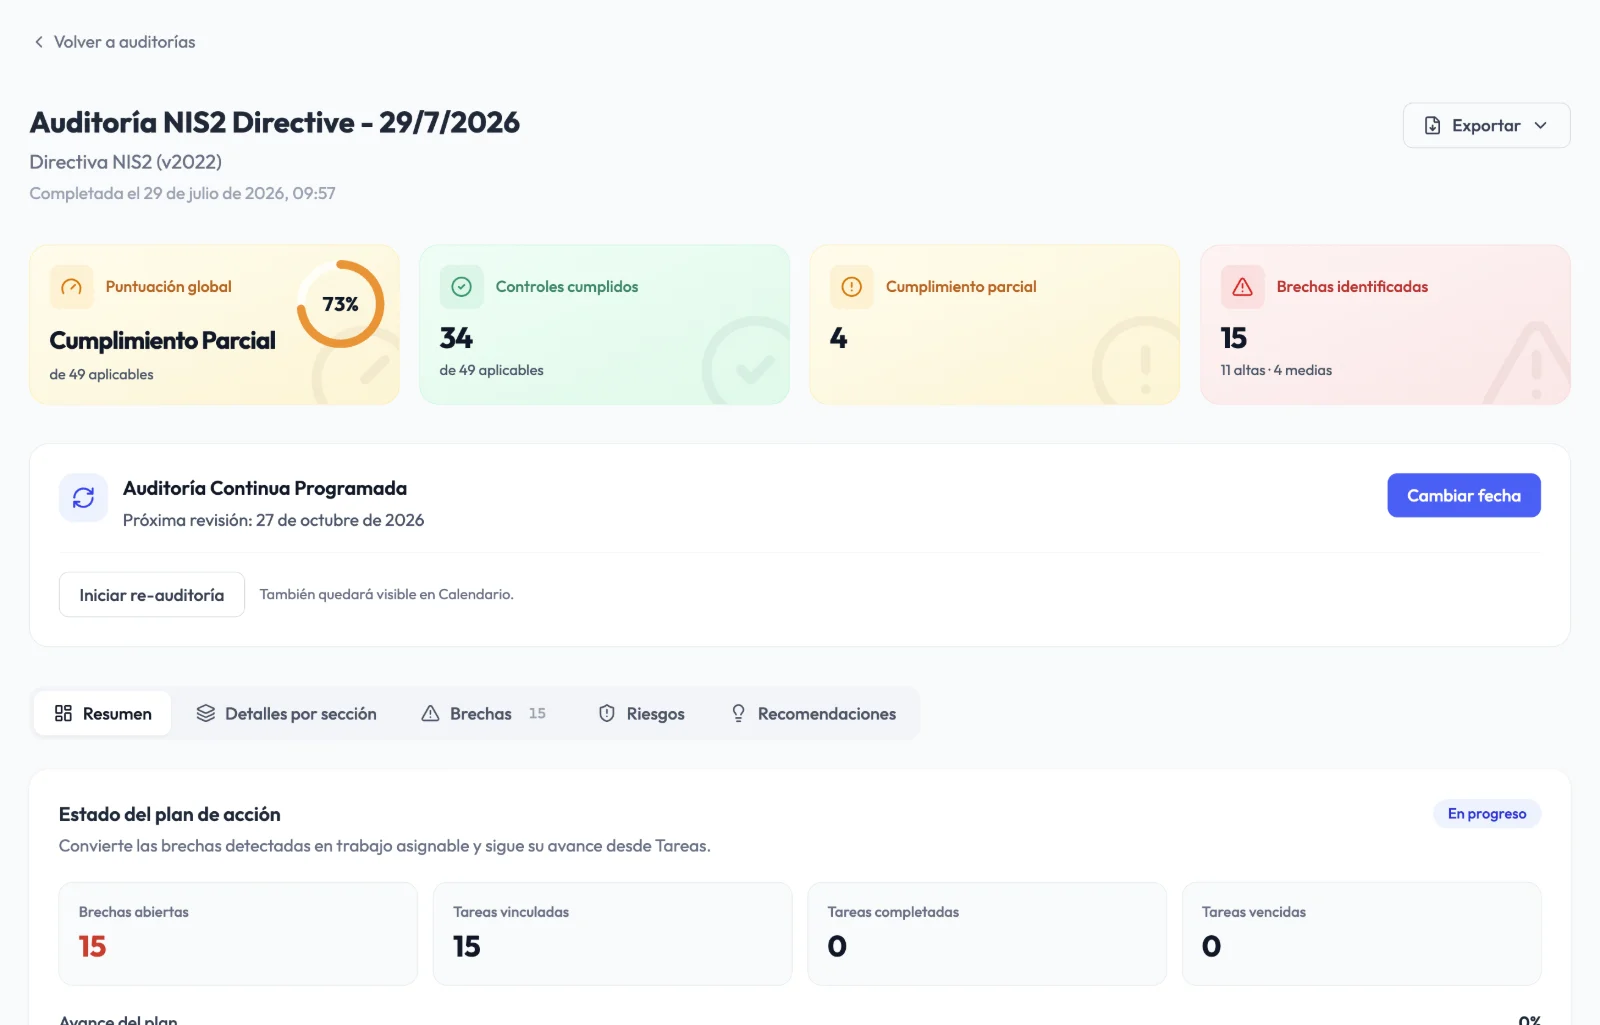
Audexa convierte NIS2 en trabajo medible: una auditoría guiada de 49 controles, brechas priorizadas por riesgo, políticas, evidencias y un informe ejecutivo para que la dirección apruebe y supervise las medidas.
Qué exige NIS2
La directiva amplía los sectores obligados y eleva el nivel de exigencia. No basta con tener medidas técnicas: hay que demostrar que se gestionan, se revisan y que la dirección las supervisa.
Los órganos de dirección aprueban las medidas de gestión de riesgos, supervisan su aplicación, reciben formación y pueden responder por los incumplimientos.
El artículo 21 enumera medidas mínimas: análisis de riesgos, gestión de incidentes, continuidad, cadena de suministro, desarrollo seguro, cifrado, control de acceso, formación y MFA, entre otras.
Los incidentes significativos exigen una alerta temprana en 24 horas, una notificación en 72 horas y un informe final en el plazo de un mes.
La seguridad de proveedores y prestadores de servicios forma parte de las medidas obligatorias, con evaluación de sus prácticas y vulnerabilidades.
La directiva fija multas máximas de, al menos, 10 millones de euros o el 2 % de la facturación mundial para entidades esenciales, y 7 millones o el 1,4 % para las importantes.
Las autoridades pueden pedir pruebas de cumplimiento. Una auditoría puntual sin seguimiento deja huecos entre revisiones.
Fuentes: Directiva (UE) 2022/2555 (EUR-Lex) · Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad (Ministerio del Interior)
Cómo te ayuda Audexa
Un único espacio para evaluar, priorizar, ejecutar y reportar, sin hojas de cálculo dispersas ni documentos sin versión.
Sabe dónde estás frente a cada requisito.
Cada pregunta trae Qué te piden, Explícamelo y el artículo de NIS2 al que responde, contrastado con el texto oficial.
En tu primera auditoría NIS2, Audexa propone las respuestas que ya conoce por tus evidencias, Activos, políticas y otras auditorías. Las aceptas o cambias una a una.
Marca controles no aplicables o fuera de alcance con su justificación y exporta la declaración de aplicabilidad.
Sí, Parcial y No con impacto proporcional para que el resultado refleje la situación real.
Convierte cada brecha en trabajo con dueño.
Crea tareas desde todas o algunas brechas, con responsable, fechas y evidencia esperada.
Cuánto sube cada brecha tu puntuación y qué esfuerzo pide, con las ganancias rápidas primero en tu plan hacia tu objetivo.
Valora probabilidad e impacto y decide mitigar, aceptar o transferir con firma y aprobación de dirección.
Relaciona activos y proveedores con los controles y detecta exposición CVE con vRadar.
Ten preparada la prueba para dirección y supervisores.
Documentos privados con caducidad, revisión e historial, reutilizables entre controles y marcos.
Plantillas editables con aprobación, firma y paso directo a evidencia.
PDF, Excel y Word con evolución, brechas, riesgos y hoja de ruta para la dirección.
La disponibilidad de algunas funciones depende del plan contratado y de los módulos activos.
Controles NIS2
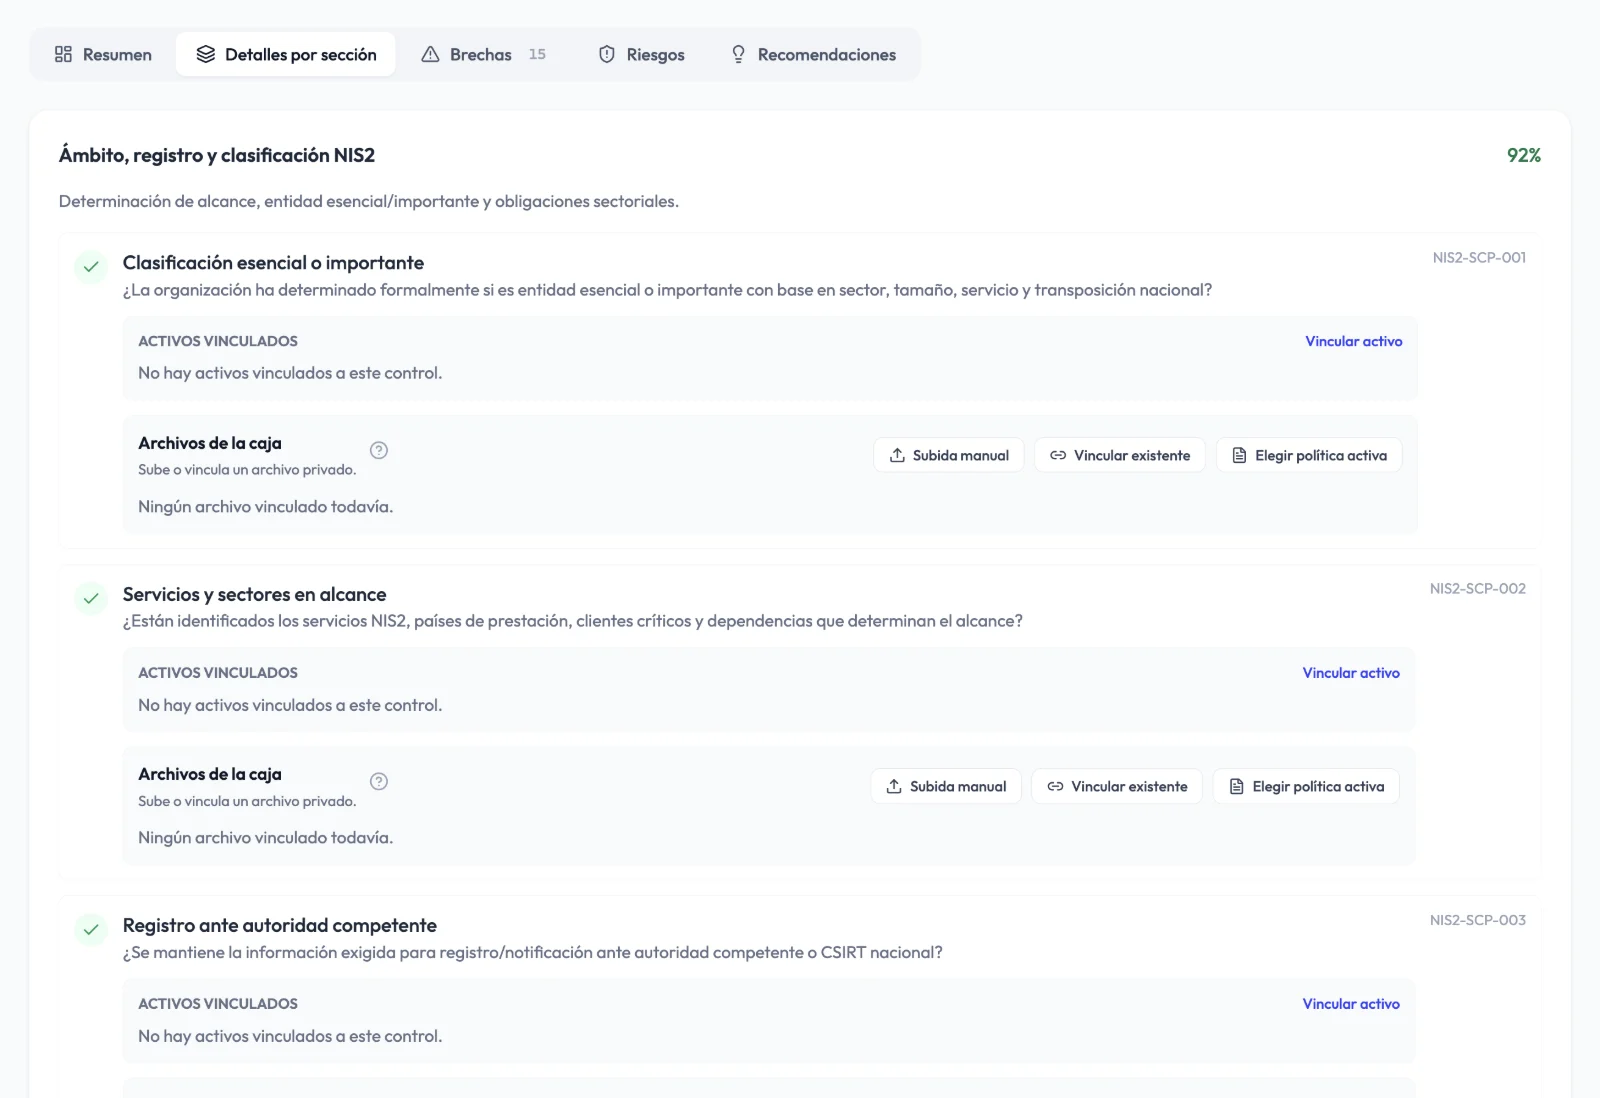
Los 49 controles se organizan en nueve dominios que siguen la estructura de la directiva. Cada uno incluye qué revisar, cómo interpretarlo, qué pasos seguir si te falta algo y, cuando existe una referencia fiable, el artículo de NIS2 del que sale.
Políticas NIS2
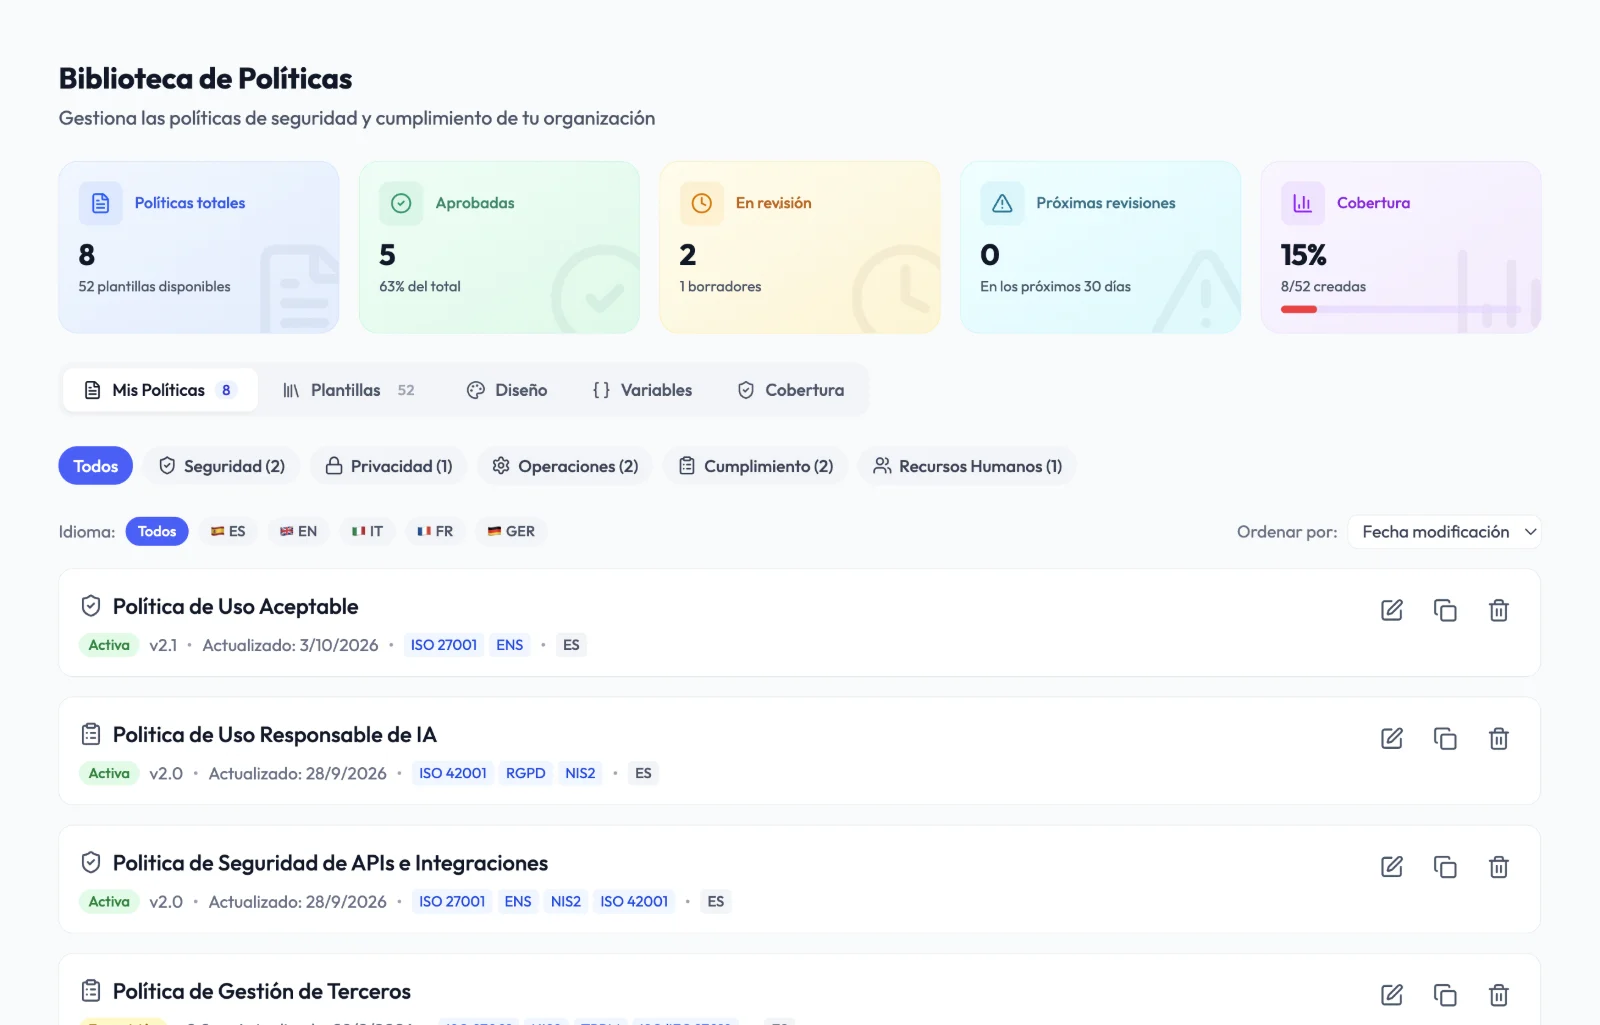
Parte de plantillas de seguridad, adáptalas con variables de tu organización y mantén el ciclo completo: versión, revisión, aprobación y firma. Una política vigente puede guardarse como evidencia del control.
Plan de acción NIS2
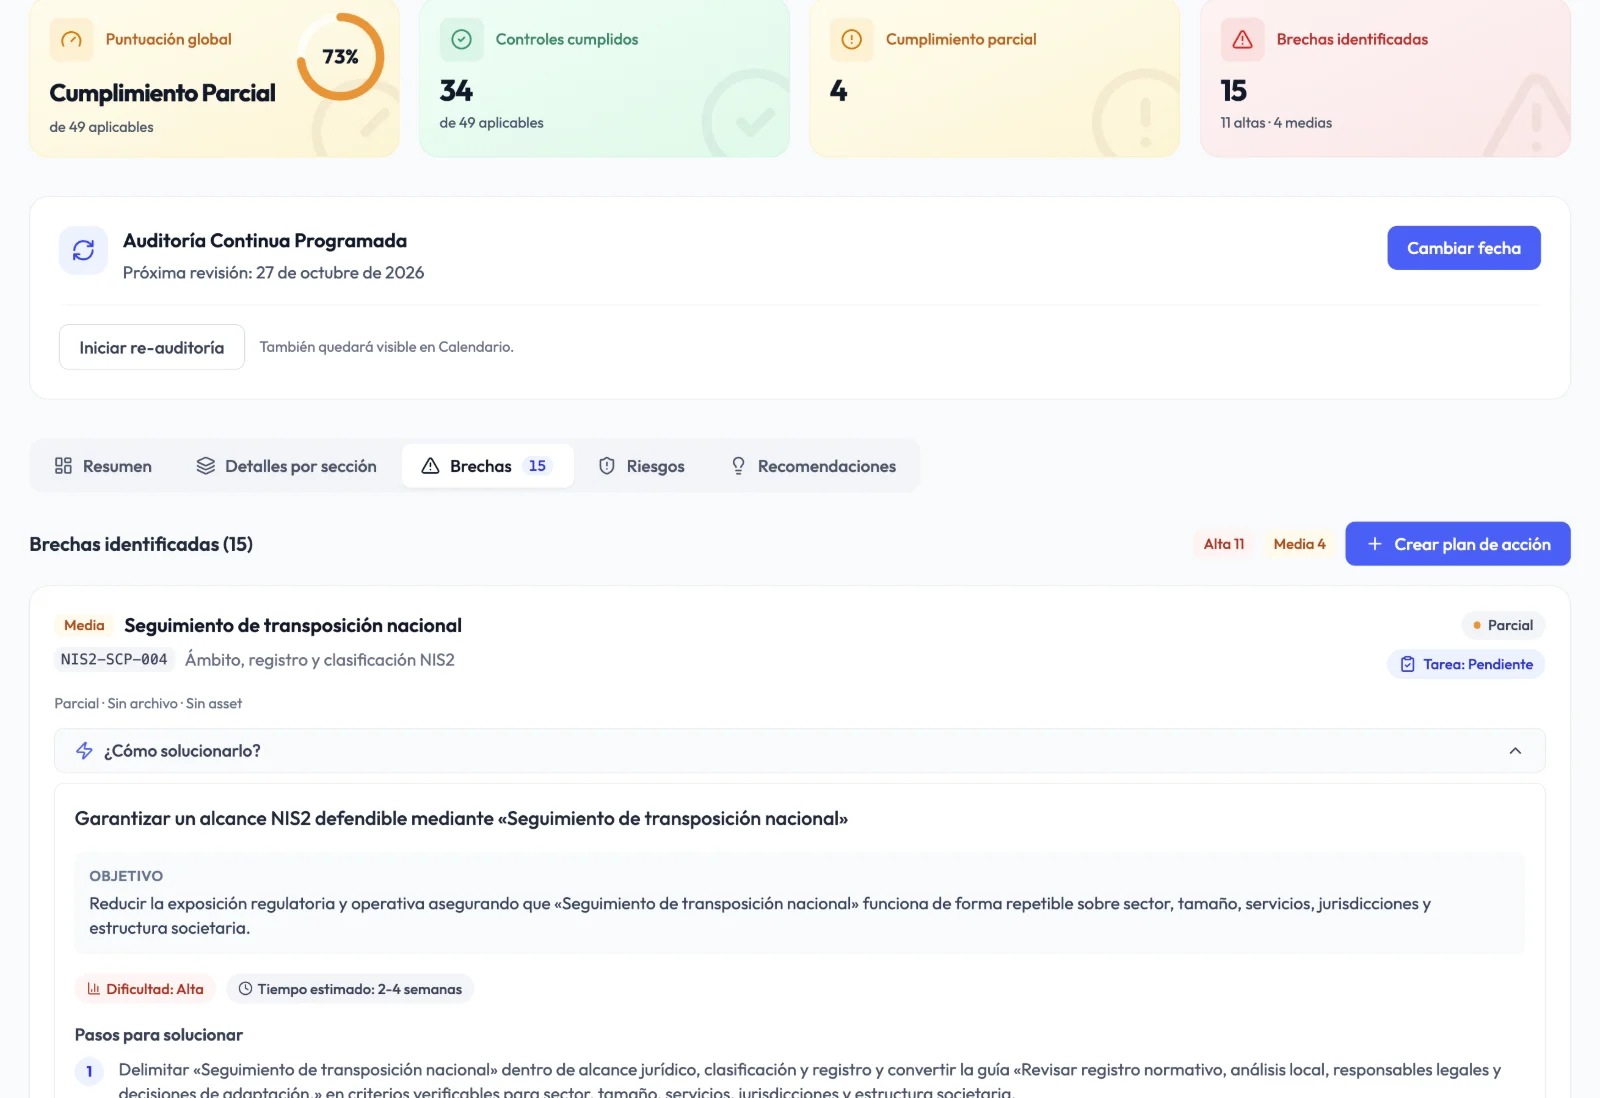
Cada brecha puede convertirse en una tarea con contexto del control, pasos recomendados y evidencia esperada. Completar una tarea no marca el control como cumplido: la evidencia y la reauditoría confirman el avance.
Vista focalizada
Con Modo foco, el menú se reduce a lo que NIS2 te exige. Tu camino te dice en qué fase estás y te da un único siguiente paso, con su porqué y el tiempo aproximado. No se borra nada: el resto sigue en Más y la Vista completa vuelve con un interruptor.
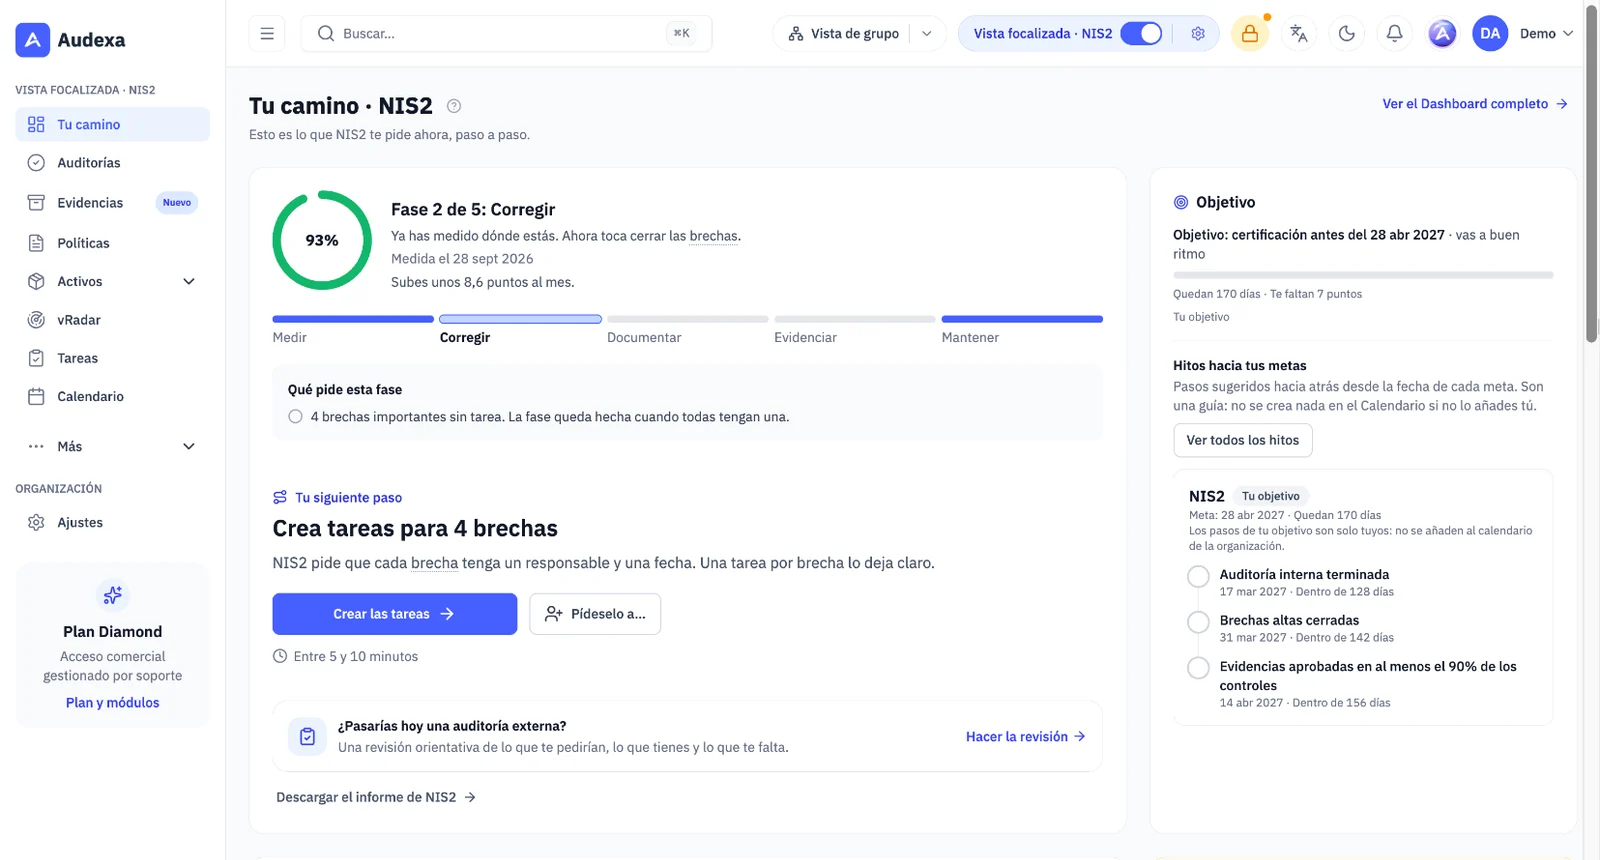
Cómo funciona
Fija NIS2 como foco, describe tu organización, decide qué controles aplican y justifica las exclusiones.
Responde la auditoría NIS2 control a control y obtén tu puntuación y tus brechas priorizadas.
Asigna tareas, reúne evidencias, aprueba políticas y comparte el informe con la dirección.
Antes y después
Diagnóstico inicial
Semanas de entrevistas y Excel
Auditoría guiada desde el primer día
Seguimiento de brechas
Listas sin responsable ni fecha
Tareas con dueño, plazos y evidencia esperada
Evidencias
Adjuntos dispersos en correo y carpetas
Caja privada con caducidad e historial
Reporte a dirección
Presentaciones manuales
Informe ejecutivo exportable
Otros marcos
Empezar de cero en cada norma
Correspondencias con ISO 27001 y ENS
Preguntas frecuentes
La directiva está en vigor en la UE desde 2023 y el plazo de trasposición venció el 17 de octubre de 2024, pero España aún no ha aprobado su ley de trasposición (el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad se aprobó en primera vuelta en enero de 2025). Mientras tanto sigue vigente el régimen NIS1. Prepararse ahora evita improvisar cuando la ley se publique.
A entidades medianas y grandes de los sectores de los anexos I y II de la directiva (energía, transporte, salud, infraestructura digital, servicios TIC gestionados, fabricación, alimentación y otros), y en algunos casos a entidades más pequeñas por su papel crítico. Audexa incluye un dominio específico para documentar el ámbito y la clasificación como entidad esencial o importante.
No. NIS2 no es una certificación y Audexa no sustituye a la autoridad competente. Audexa te ayuda a medir tu adecuación, ejecutar la remediación y conservar las evidencias que demuestran el cumplimiento.
No. Audexa incluye 61 correspondencias entre NIS2 e ISO 27001 para reutilizar evidencias y respuestas revisables entre ambos marcos.
La auditoría guiada se puede empezar el mismo día. El tiempo depende de tu organización, pero el resultado, las brechas y el plan de acción se generan en cuanto completas el cuestionario.
La auditoría NIS2 evalúa tu capacidad de detectar, clasificar y notificar incidentes en los plazos del artículo 23, y las brechas se convierten en tareas y políticas concretas, como el procedimiento de notificación.
No. Audexa propone respuestas con su fuente, avisa de lo que no cuadra y te dice qué brechas suben más tu puntuación, pero una persona decide cada respuesta. Nada se responde ni se envía solo.
Audexa opera sobre infraestructura en la Unión Europea, con acceso por roles, doble factor de autenticación y trazabilidad de la actividad.
Solicitar demo
En una demo de 30 minutos recorremos la auditoría NIS2, el plan de acción y el informe para dirección con ejemplos de tu sector.