
ISO 27001 · A.5.9
Inventario de la información y otros activos asociados, con un propietario asignado.
Inventario de activos · GRC
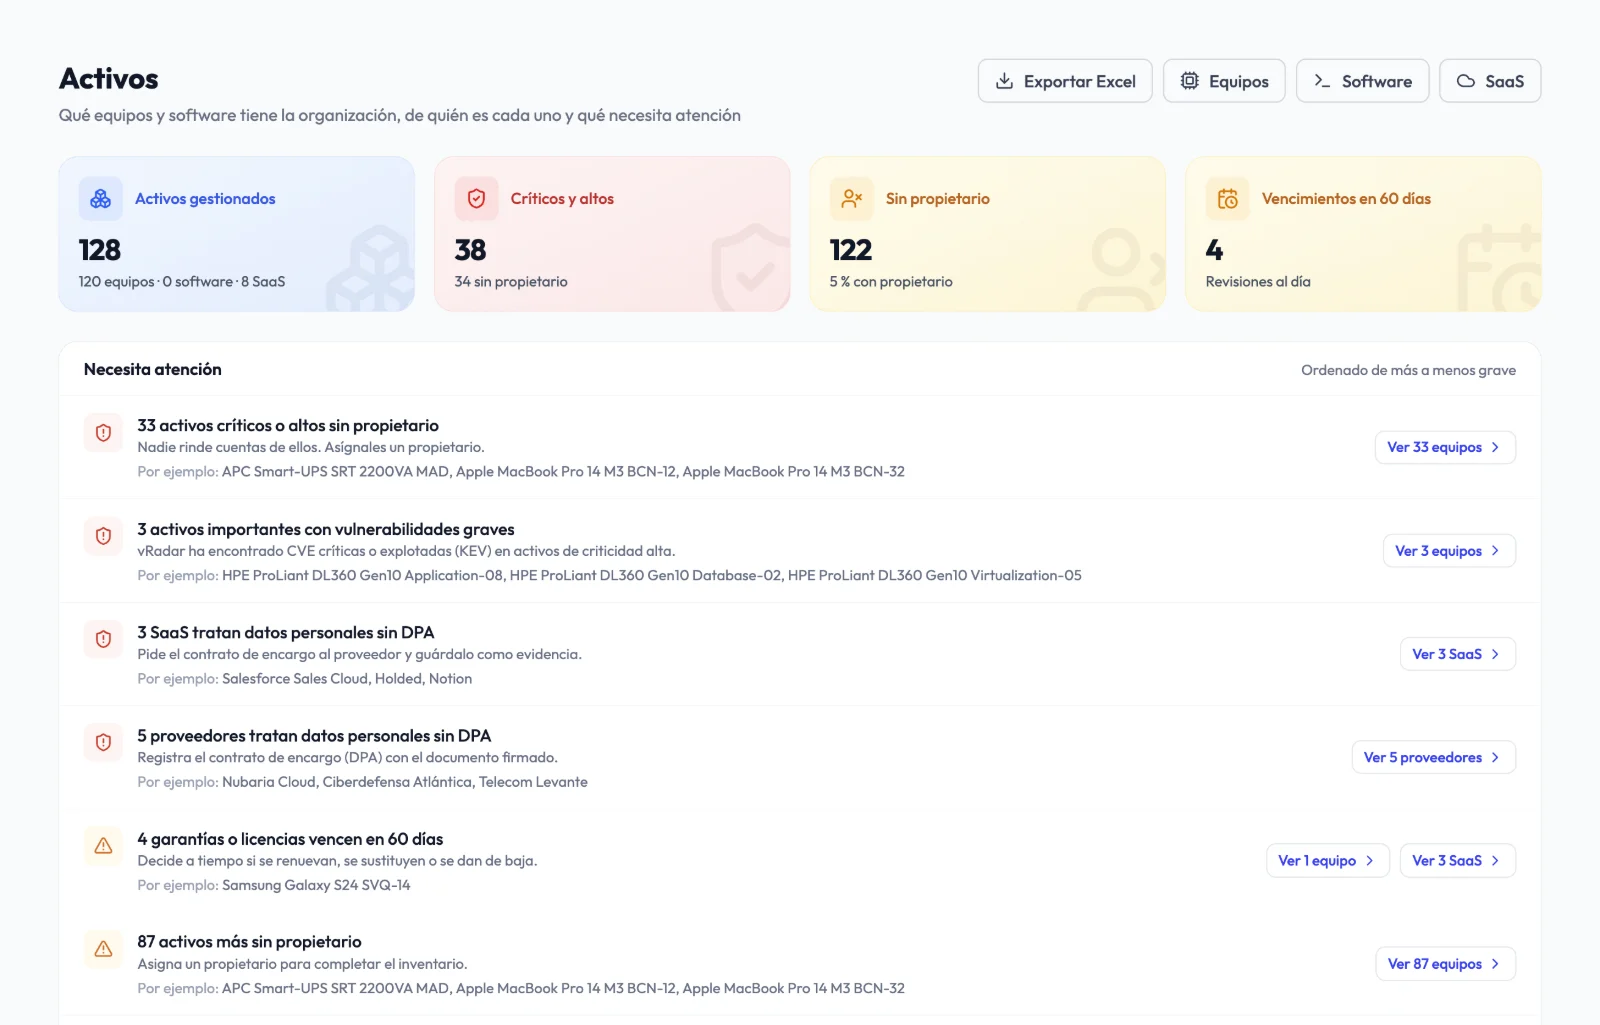
Casi todas las normas empiezan por saber qué tienes. Audexa reúne equipos, software, SaaS, proveedores y contratos en un inventario con propietario, revisión periódica y alertas, conectado a tus controles, evidencias y riesgos.
Por qué importa
ISO 27001 pide un inventario de activos con propietario. NIS2 y DORA exigen controlar la cadena de suministro y a los proveedores TIC. El RGPD necesita saber dónde están los datos personales.
Inventario de la información y otros activos asociados, con un propietario asignado.
La seguridad de proveedores y prestadores de servicios forma parte de las medidas obligatorias.
Registro de información de todos los acuerdos con proveedores TIC y estrategias de salida.
Contratos de encargo (DPA) con los proveedores que tratan datos personales por tu cuenta.
Inventario de activos y configuración segura de los equipos y sistemas.
Saber qué versiones tienes instaladas es la base para detectar exposición a CVE conocidos.
Cómo te ayuda Audexa
No es una lista de equipos: cada activo tiene dueño, fechas de revisión, estado de seguridad y relación con controles, evidencias, riesgos y tareas.
Todo lo que usas, en un mismo sitio.
Importa desde Excel o CSV, o sincroniza en modo lectura con NinjaOne y SentinelOne. En un grupo, repartes sus equipos entre sedes con un mapa de alcance.
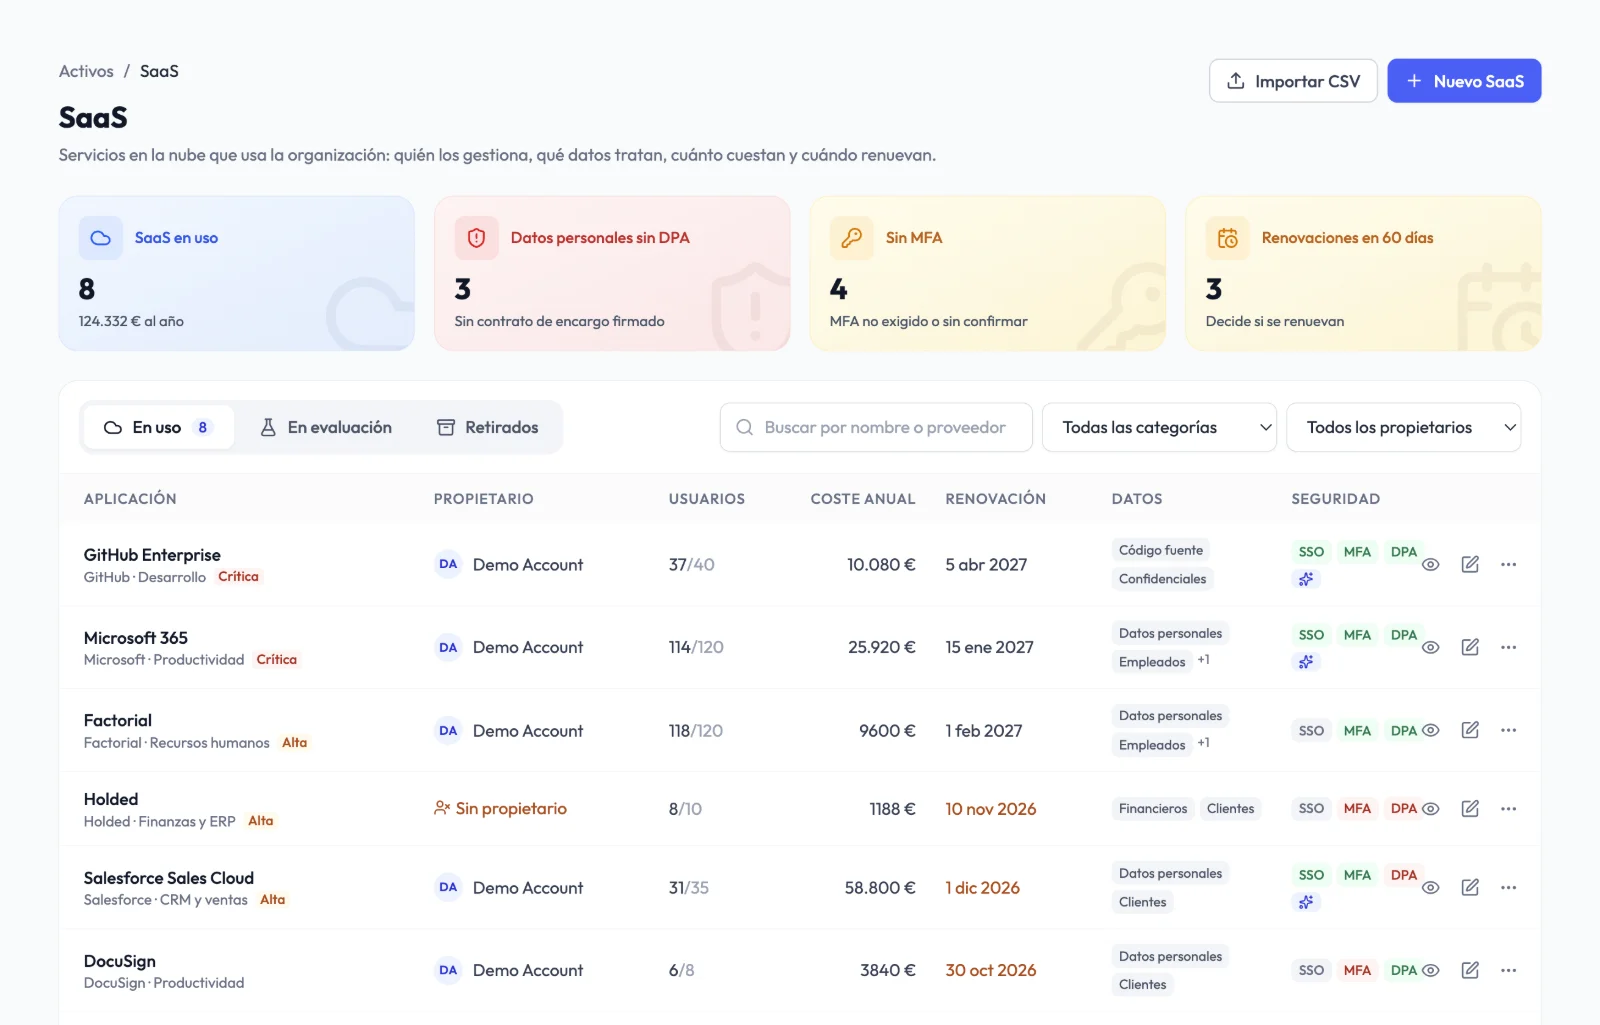
Plan, usuarios, coste, renovación, ubicación de los datos, SSO, MFA y funciones de IA.
Razón social, NIF, LEI, criticidad, dependencias, tipo de contrato y fechas clave. «Registrar DPA», «Asignar propietario» y «Qué depende» están en la propia fila.
Lo que necesita atención, primero.
Propietario (responde del activo) y asignado (lo usa), con asignación a varios a la vez, y revisión según criticidad: 6, 12 o 24 meses.
Datos personales sin DPA, MFA no exigido, falta de SSO o sin responsable asignado.
Alertas a 90, 60 y 30 días del preaviso y del vencimiento, también en el Calendario. Cada proveedor nuevo tiene su primera revisión a los 6 meses si es crítico y a los 12 si no.
El inventario como evidencia.
Controles, evidencias, riesgos y tareas relacionados con cada activo.
Fecha, destino, borrado de datos y certificado de destrucción como evidencia.
Resumen, equipos, software, SaaS, proveedores, contratos y registro de información DORA.
La disponibilidad de algunas funciones depende del plan contratado y de los módulos activos.
SaaS
Registra cada aplicación con su responsable, los datos que trata y dónde se alojan. Audexa marca las aplicaciones críticas sin SSO, sin MFA o con datos personales sin contrato de encargo.
Sedes y grupo
Con Sedes y grupo, la sede principal comparte proveedores, SaaS y acuerdos marco y asigna qué sedes los usan, con sus licencias y su propietario local. Cada sede también puede marcarlos con «Lo usamos aquí». Sedes y grupo lo activa Audexa a petición en Premium (3 sedes) y Diamond (5), ampliable.
Exposición CVE
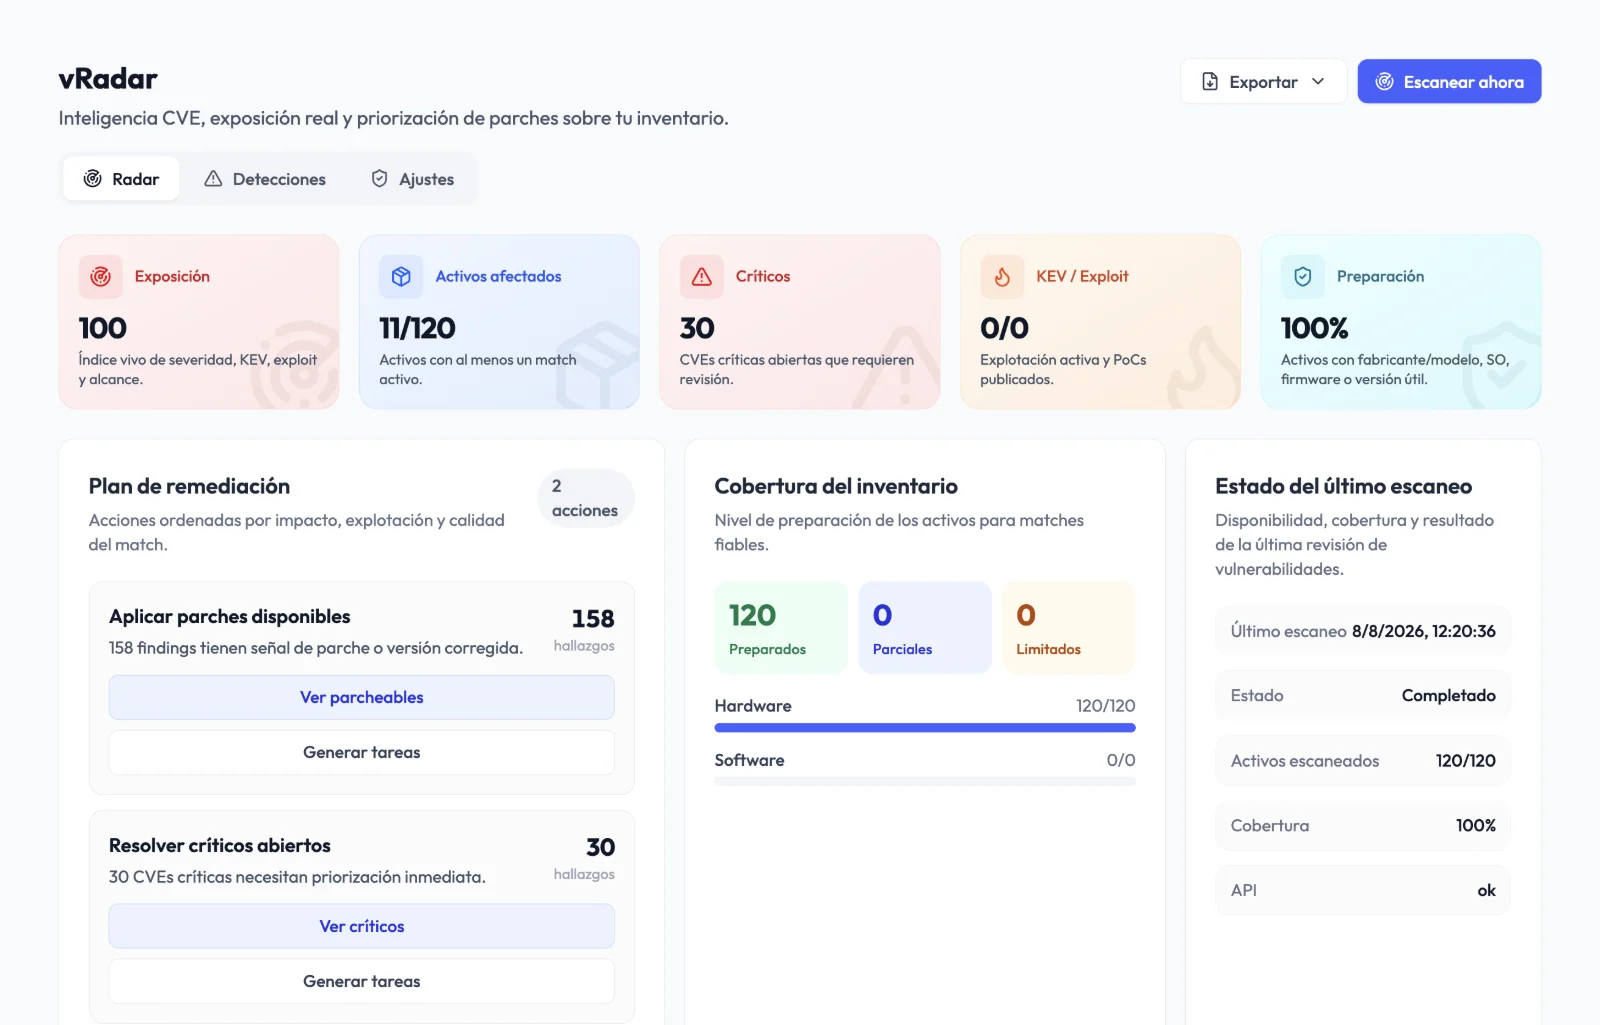
vRadar cruza fabricante, modelo, firmware, sistema operativo y versión instalada con inteligencia CVE, muestra por qué cada hallazgo afecta a un activo y lo convierte en una tarea de remediación.
Cómo funciona
Importa desde Excel o CSV, sincroniza tus herramientas o da de alta SaaS y proveedores.
Pon propietario a cada activo, también a varios a la vez, y deja que Audexa recuerde las revisiones y los vencimientos en el Calendario.
Relaciona activos con controles, evidencias y riesgos y expórtalo para el auditor.
Antes y después
Propietarios
Columna que nadie actualiza
Propietario y asignado reales, con revisión periódica
Contratos
Renovaciones automáticas no deseadas
Avisos antes del preaviso
SaaS
Desconocido para IT
Postura de seguridad y DPA a la vista
Auditoría
Inventario sin relación con los controles
Activos vinculados a controles y evidencias
Vulnerabilidades
Escáner aparte
Exposición CVE sobre el propio inventario
Preguntas frecuentes
No. Puedes importar equipos, software y SaaS desde Excel o CSV con nuestra plantilla, o sincronizar en modo lectura con NinjaOne y SentinelOne.
No. Los campos validados por una persona no se sobrescriben; los conflictos se envían a una bandeja de revisión.
Depende del plan: 20 por sección en Core, 200 por sección en Premium e ilimitados en Diamond. Solo cuentan los activos en uso.
Sí. Los contratos con proveedores TIC recogen los datos que pide DORA y la exportación a Excel incluye la hoja «Registro de información (DORA)».
Sí. Audexa genera etiquetas QR para identificar los equipos del inventario.
El propietario responde del activo ante una auditoría; el asignado es quien lo usa. Puedes asignar propietario a varios activos a la vez.
Sí. Con Sedes y grupo, que Audexa activa a petición en Premium y Diamond, cada sede conserva sus activos y la sede principal comparte proveedores, SaaS y contratos, ve una vista consolidada con el DPA, los contratos y el gasto por sede y detecta duplicados.
Solicitar demo
En 30 minutos te enseñamos cómo se cargan equipos, SaaS, proveedores y contratos y cómo se conectan con tus auditorías.