
ISO 27001 · A.5.9
Inventaire des informations et autres actifs associés, avec un propriétaire désigné.
Inventaire des actifs · GRC
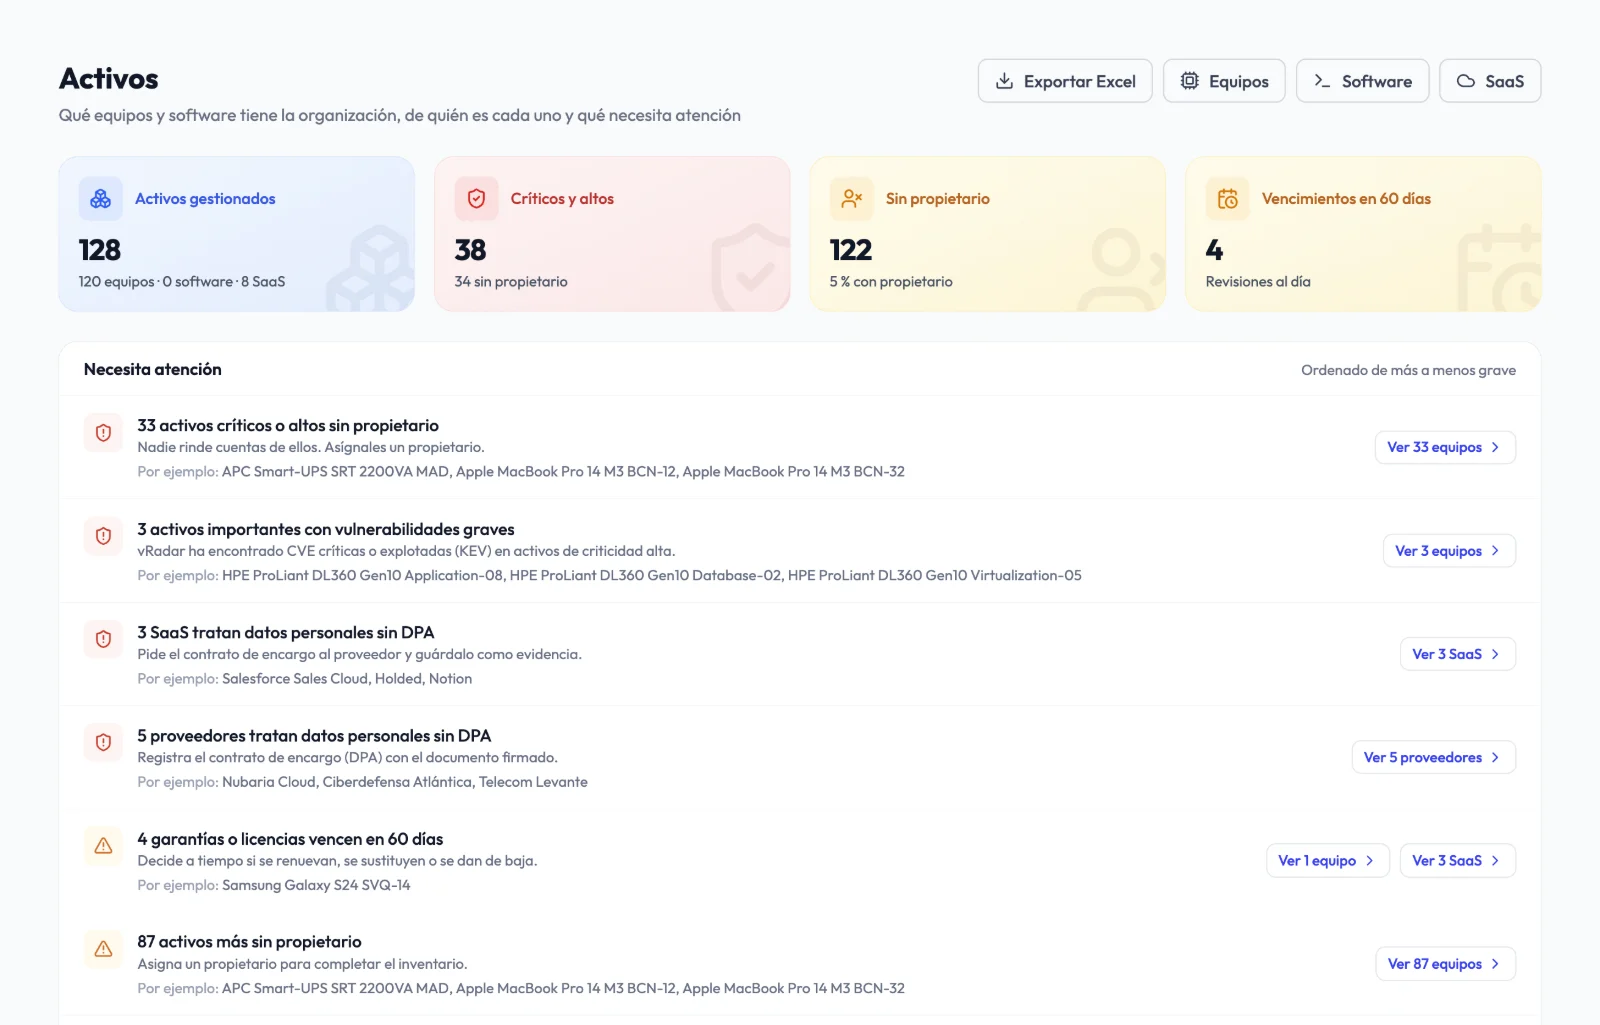
Presque toutes les normes commencent par savoir ce que vous possédez. Audexa réunit équipements, logiciels, SaaS, fournisseurs et contrats dans un inventaire avec propriétaire, revue périodique et alertes, relié à vos contrôles, vos preuves et vos risques.
Pourquoi c'est important
L'ISO 27001 exige un inventaire des actifs avec propriétaire. NIS2 et DORA imposent de maîtriser la chaîne d'approvisionnement et les prestataires TIC. Le RGPD exige de savoir où se trouvent les données personnelles.
Inventaire des informations et autres actifs associés, avec un propriétaire désigné.
La sécurité des fournisseurs et des prestataires de services fait partie des mesures obligatoires.
Registre d'informations de tous les accords avec des prestataires TIC et stratégies de sortie.
Accords de sous-traitance (DPA) avec les fournisseurs qui traitent des données personnelles pour votre compte.
Inventaire des actifs et configuration sécurisée des équipements et des systèmes.
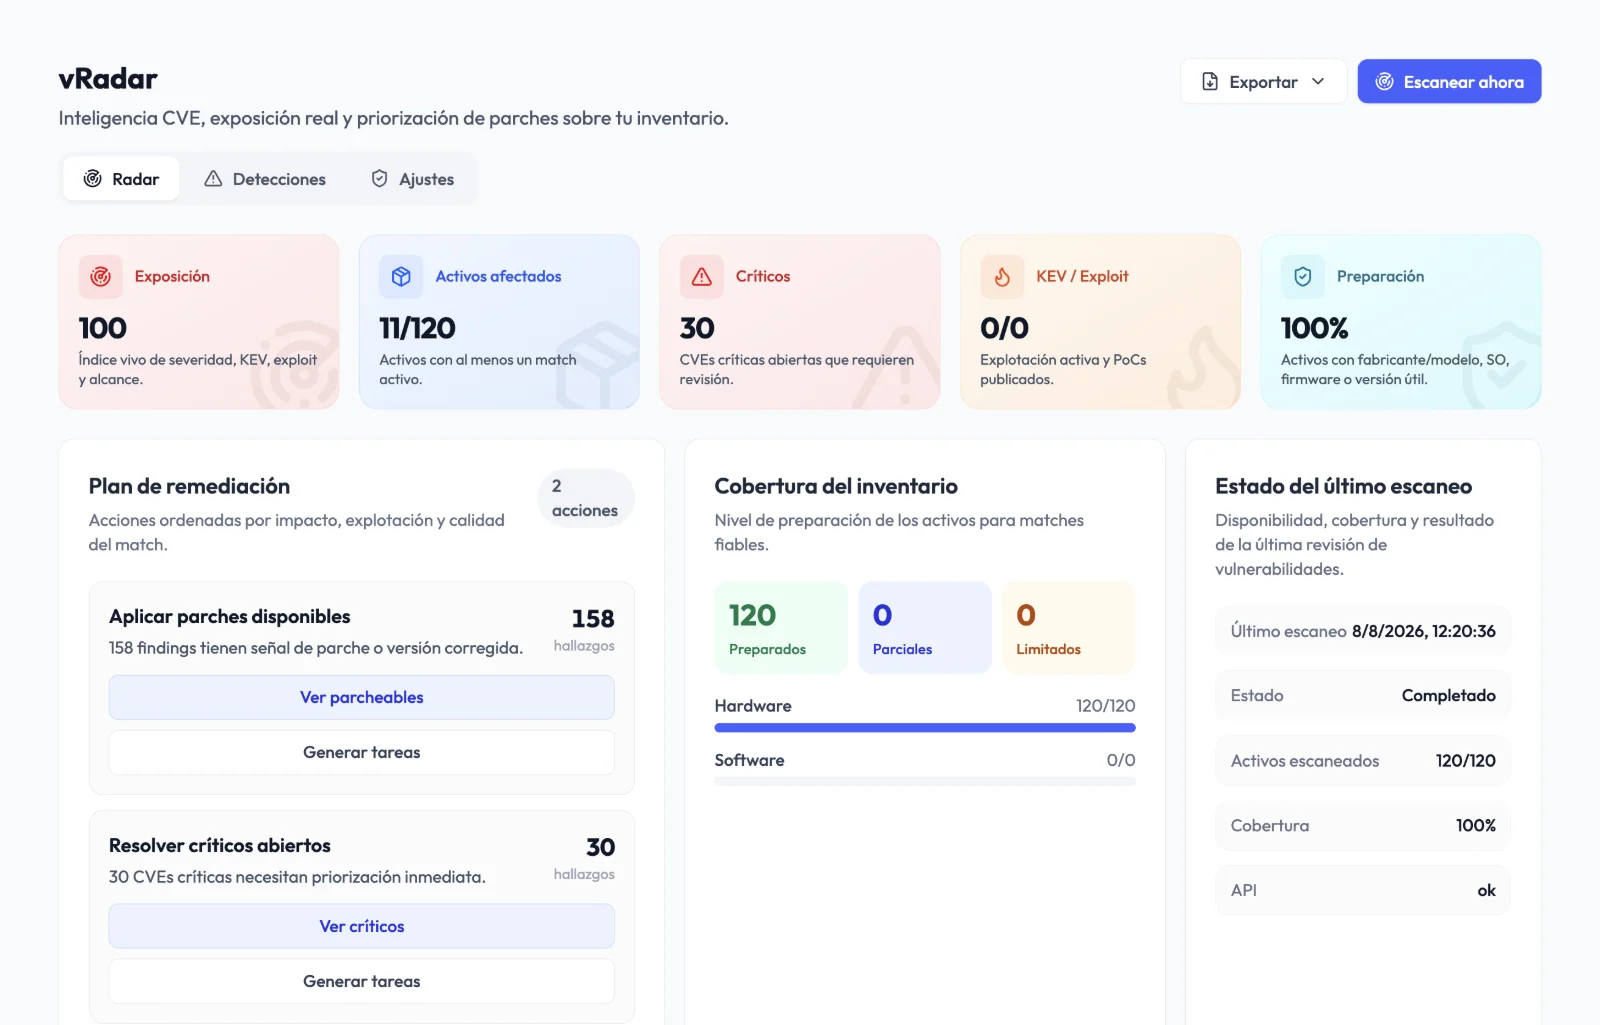
Savoir quelles versions sont installées est la base pour détecter l'exposition à des CVE connues.
Comment Audexa vous aide
Ce n'est pas une simple liste d'équipements : chaque actif a un propriétaire, des dates de revue, un état de sécurité et des liens avec les contrôles, les preuves, les risques et les tâches.
Tout ce que vous utilisez, au même endroit.
Importez depuis Excel ou CSV, ou synchronisez en lecture seule avec NinjaOne et SentinelOne. Dans un groupe, vous répartissez leurs équipements entre les sites avec une carte de périmètre.
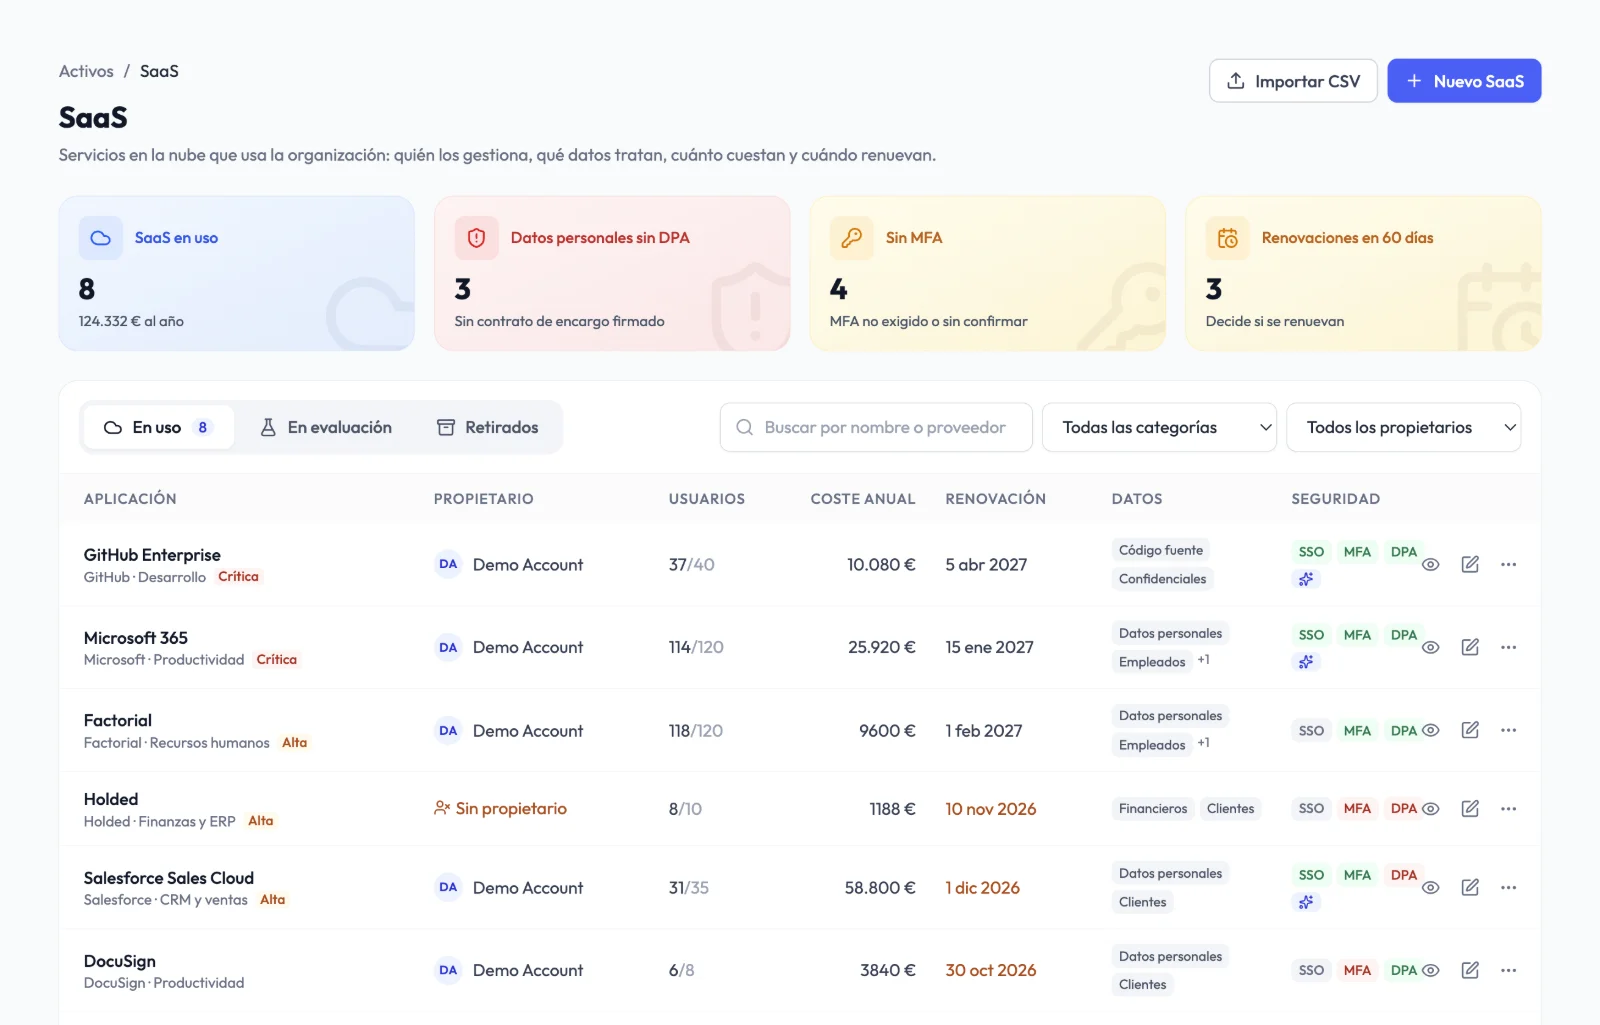
Abonnement, utilisateurs, coût, renouvellement, localisation des données, SSO, MFA et fonctions d'IA.
Raison sociale, identifiant fiscal, LEI, criticité, dépendances, type de contrat et dates clés. « Enregistrer le DPA », « Attribuer un propriétaire » et « Dépendances » sont directement sur la ligne.
Ce qui demande votre attention, en premier.
Un propriétaire (qui répond de l'actif) et une personne attribuée (qui l'utilise), avec attribution en masse, et une revue selon la criticité : 6, 12 ou 24 mois.
Données personnelles sans DPA, MFA non imposée, absence de SSO ou aucun responsable désigné.
Alertes à 90, 60 et 30 jours du préavis et de l'échéance, également dans le Calendrier. Chaque nouveau fournisseur a sa première revue à 6 mois s'il est critique et à 12 mois sinon.
L'inventaire comme preuve.
Contrôles, preuves, risques et tâches liés à chaque actif.
Date, destination, effacement des données et certificat de destruction comme preuve.
Synthèse, équipements, logiciels, SaaS, fournisseurs, contrats et registre d'informations DORA.
Certaines fonctionnalités dépendent de votre offre et des modules activés.
SaaS
Enregistrez chaque application avec son responsable, les données qu'elle traite et leur lieu d'hébergement. Audexa signale les applications critiques sans SSO, sans MFA ou traitant des données personnelles sans accord de sous-traitance.
Sites et groupe
Avec Sites et groupe, le site principal partage fournisseurs, SaaS et accords-cadres et indique quels sites les utilisent, avec leurs licences et leur propriétaire local. Chaque site peut aussi les marquer avec « Utilisé ici ». Audexa active Sites et groupe sur demande en Premium (3 sites) et Diamond (5), extensible.
Exposition aux CVE
vRadar croise fabricant, modèle, firmware, système d'exploitation et version installée avec le renseignement sur les CVE, montre pourquoi chaque résultat concerne un actif et le transforme en tâche de remédiation.
Comment ça marche
Importez depuis Excel ou CSV, synchronisez vos outils ou ajoutez SaaS et fournisseurs.
Désignez un propriétaire pour chaque actif, y compris pour plusieurs à la fois, et laissez Audexa rappeler les revues et les échéances dans le Calendrier.
Associez les actifs aux contrôles, aux preuves et aux risques, puis exportez le tout pour l'auditeur.
Avant / après
Propriétaires
Une colonne que personne ne met à jour
Un vrai propriétaire et une vraie personne attribuée, avec revue périodique
Contrats
Renouvellements automatiques non souhaités
Alertes avant le préavis
SaaS
Inconnus de l'équipe IT
Posture de sécurité et DPA visibles
Audit
Inventaire sans lien avec les contrôles
Actifs liés aux contrôles et aux preuves
Vulnérabilités
Scanner à part
Exposition aux CVE sur l'inventaire lui-même
Questions fréquentes
Non. Vous pouvez importer équipements, logiciels et SaaS depuis Excel ou CSV avec notre modèle, ou synchroniser en lecture seule avec NinjaOne et SentinelOne.
Non. Les champs validés par une personne ne sont pas écrasés ; les conflits sont envoyés dans une file de revue.
Cela dépend du plan : 20 par section avec Core, 200 par section avec Premium et un nombre illimité avec Diamond. Seuls les actifs en service sont comptabilisés.
Oui. Les contrats avec les prestataires TIC reprennent les données demandées par DORA, et l'export Excel inclut la feuille « Registre d'informations (DORA) ».
Oui. Audexa génère des étiquettes QR pour identifier les équipements de l'inventaire.
Le propriétaire répond de l'actif lors d'un audit ; la personne attribuée est celle qui l'utilise. Vous pouvez désigner le propriétaire de plusieurs actifs à la fois.
Oui. Avec Sites et groupe, qu'Audexa active sur demande en Premium et Diamond, chaque site conserve ses actifs et le site principal partage fournisseurs, SaaS et contrats, dispose d'une vue consolidée avec le DPA, les contrats et les dépenses par site, et détecte les doublons.
Demander une démo
En 30 minutes, nous vous montrons comment charger équipements, SaaS, fournisseurs et contrats, et comment ils se relient à vos audits.