Nouveau Audexa 1.7 : Mode focus, audit intelligent et Sites et groupe

Audexa · Logiciel GRC pour NIS2, DORA, ISO 27001 et l'AI Act

Du chaos des audits à la clarté de la conformité opérationnelle.

Audits guidés, traitement des risques, coffre-fort de preuves, politiques toujours à jour, inventaire des actifs et reporting exécutif pour NIS2, DORA, ISO 27001, ENS, RGPD, l'AI Act et plus encore. Conçu pour remplacer des processus très dépendants du conseil externe par un système interne reproductible.

1 audit ISO 27001 gratuit pour tester la plateforme22 référentiels et 1 065 contrôles guidésPremier audit guidé le jour mêmePlateforme, politiques et rapports en 5 langues

Se conformer aux principales réglementations

NIS2DORAISO 27001RGPDAI ActENSISO 22301ISO 27018ISO 42001ISO 9001ISO 14001NIST CSF 2.0TPRMSOC 2ISO 27017ISO 27701ISO 45001ISO 20000-1ISO 37301 / UNE 19601LOPDGDD et LSSICyber Resilience ActLanceurs d'alerte (UE 2019/1937)

Nouveau dans Audexa 1.7

Audexa se concentre sur votre référentiel et grandit avec votre groupe.

Deux grandes nouveautés : le Mode focus, pour avancer sur NIS2, DORA ou l’ISO 27001 pas à pas, et Sites et groupe, pour piloter la conformité de tous vos sites et filiales depuis un seul endroit.

Mode focus et audit intelligent

Uniquement ce que demande votre référentiel, avec une seule prochaine étape.

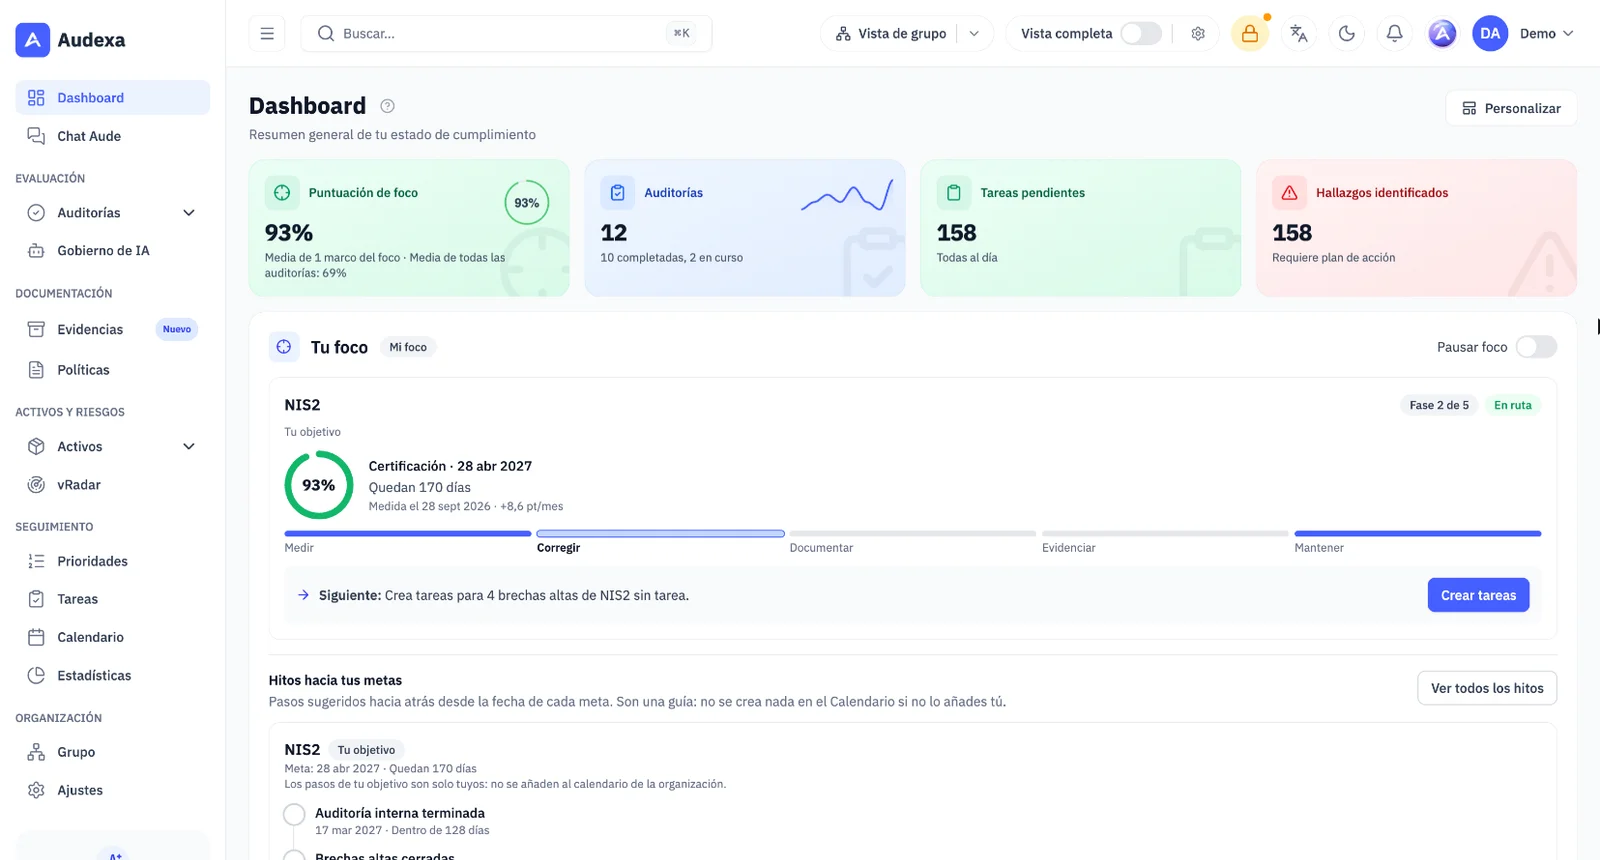
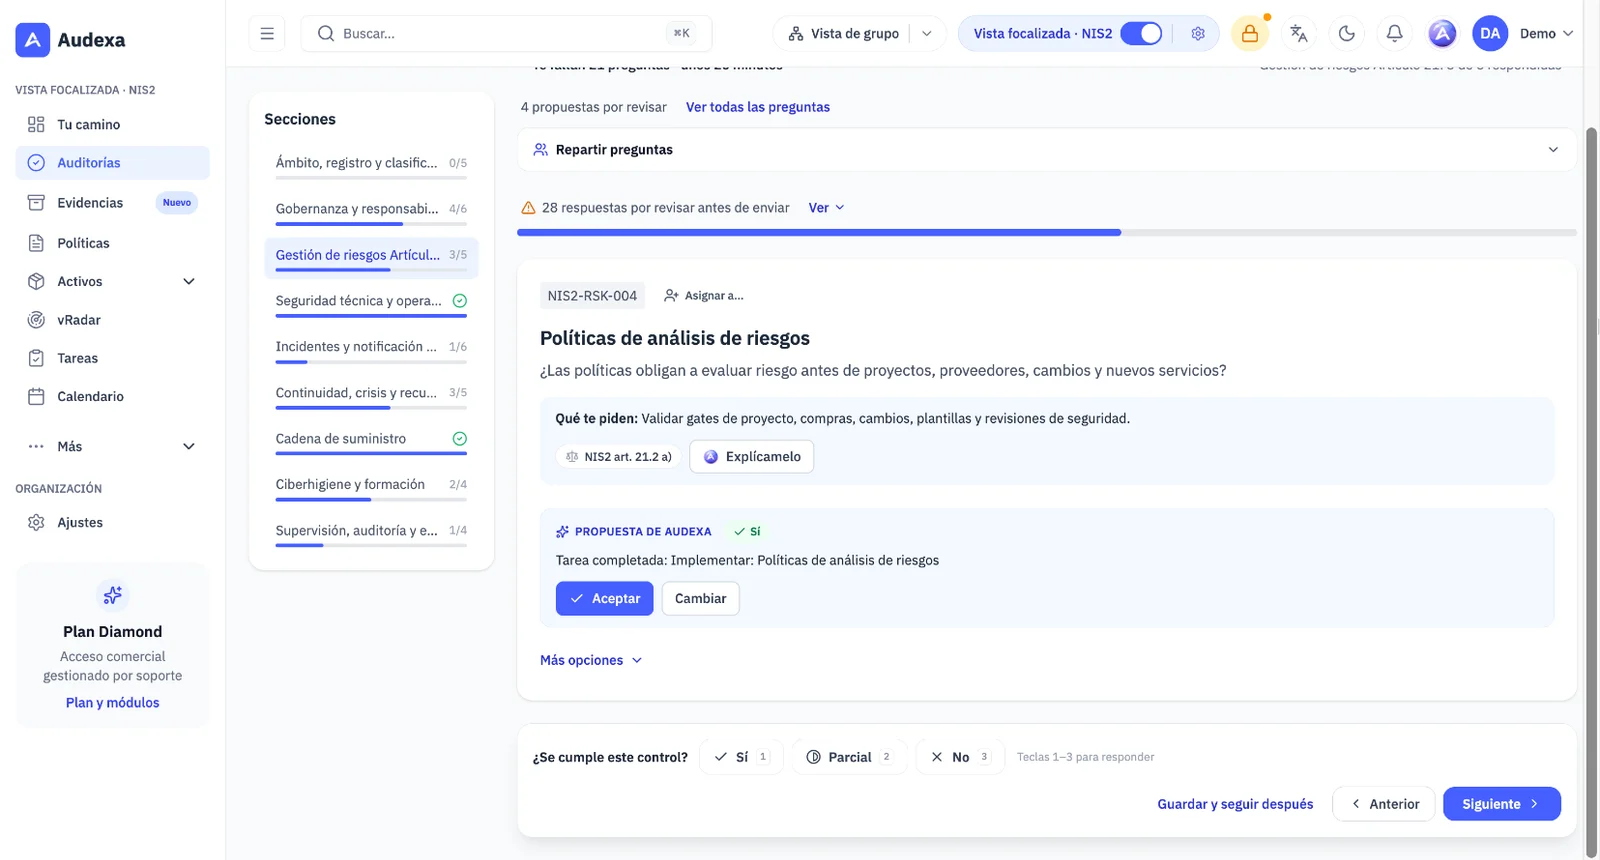
Choisissez le référentiel sur lequel vous voulez travailler et Audexa se simplifie : Votre parcours vous indique à quelle phase vous êtes et quoi faire maintenant. Lorsque vous répondez, Audexa propose des réponses avec leur source, affiche la référence exacte de chaque question et vérifie la cohérence avant l’envoi.

  • Votre parcours : cinq phases et une prochaine étape, avec sa raison et sa durée
  • Référence exacte : l’article de NIS2, de DORA ou de l’ENS dans chaque question
  • Réponses proposées que vous acceptez ou modifiez, une par une
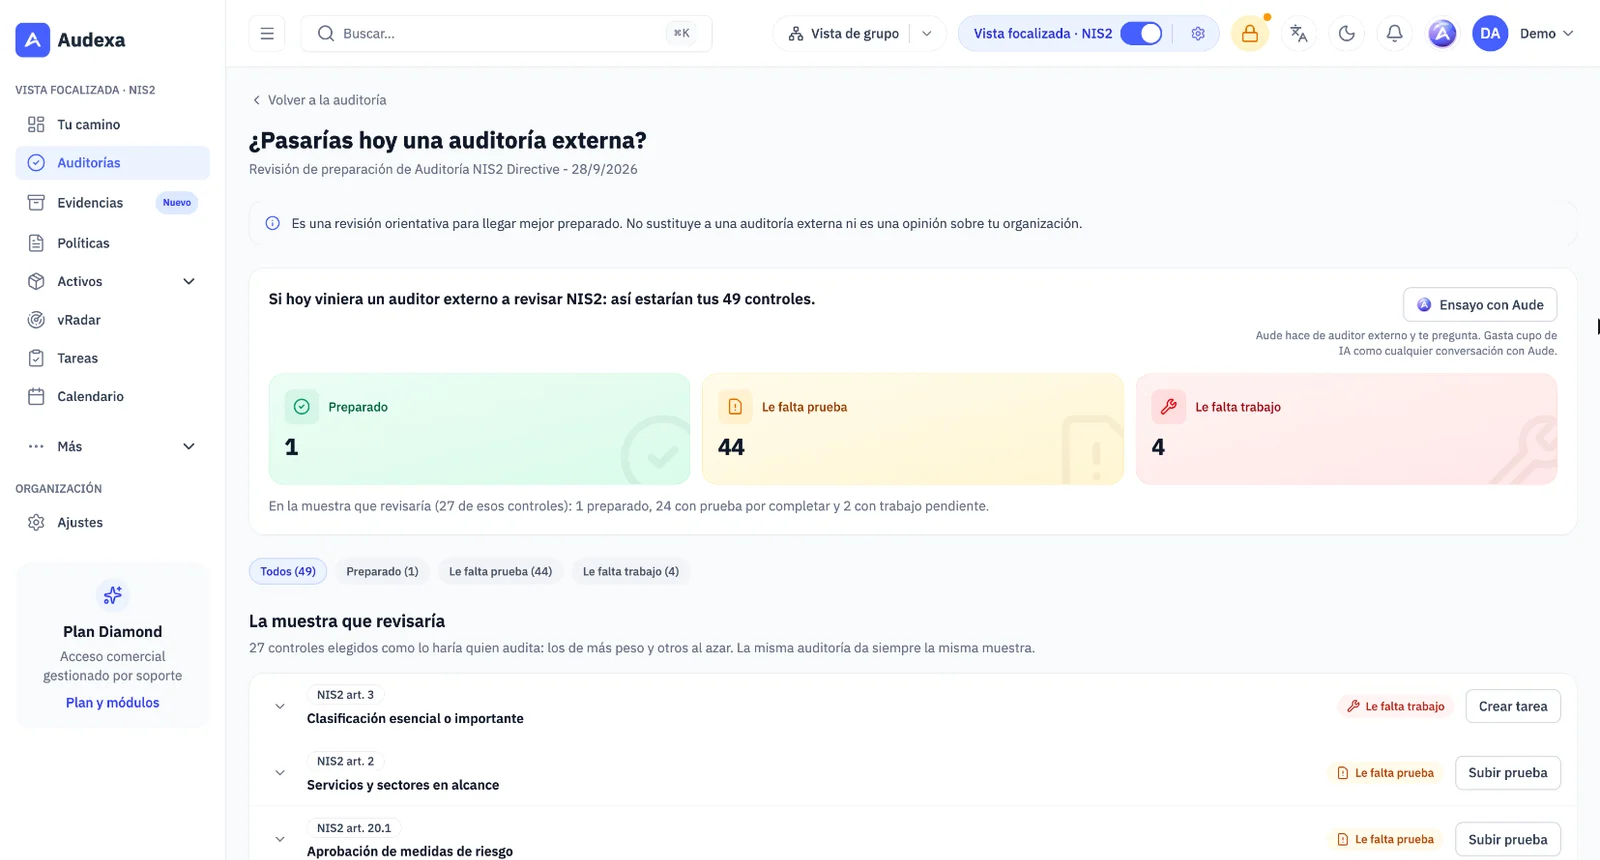
  • Passeriez-vous un audit externe aujourd’hui ? Un examen indicatif par contrôle

Vue ciblée avec un référentiel dans tous les plans ; plusieurs référentiels, objectifs et jalons à partir de Premium.

Découvrir le Mode focus
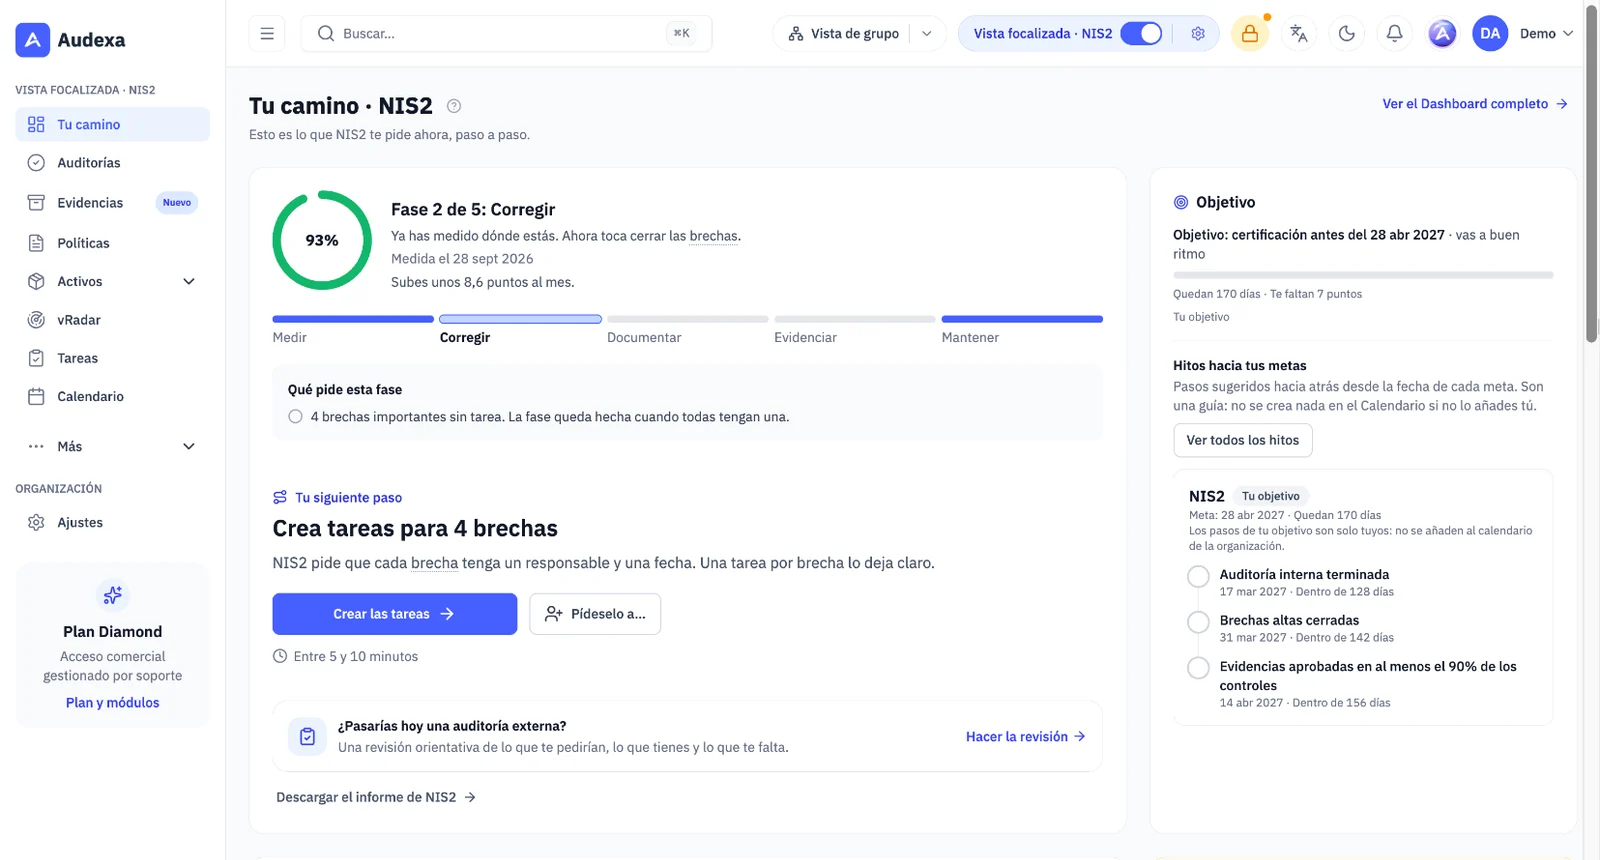
Votre parcours NIS2 dans Audexa : phase 2 sur 5, prochaine étape et objectif avec jalons
Votre parcours : la phase où vous en êtes, ce qu’elle demande et votre prochaine étape.

Sites et groupe

Tous vos sites et filiales, sur une seule plateforme.

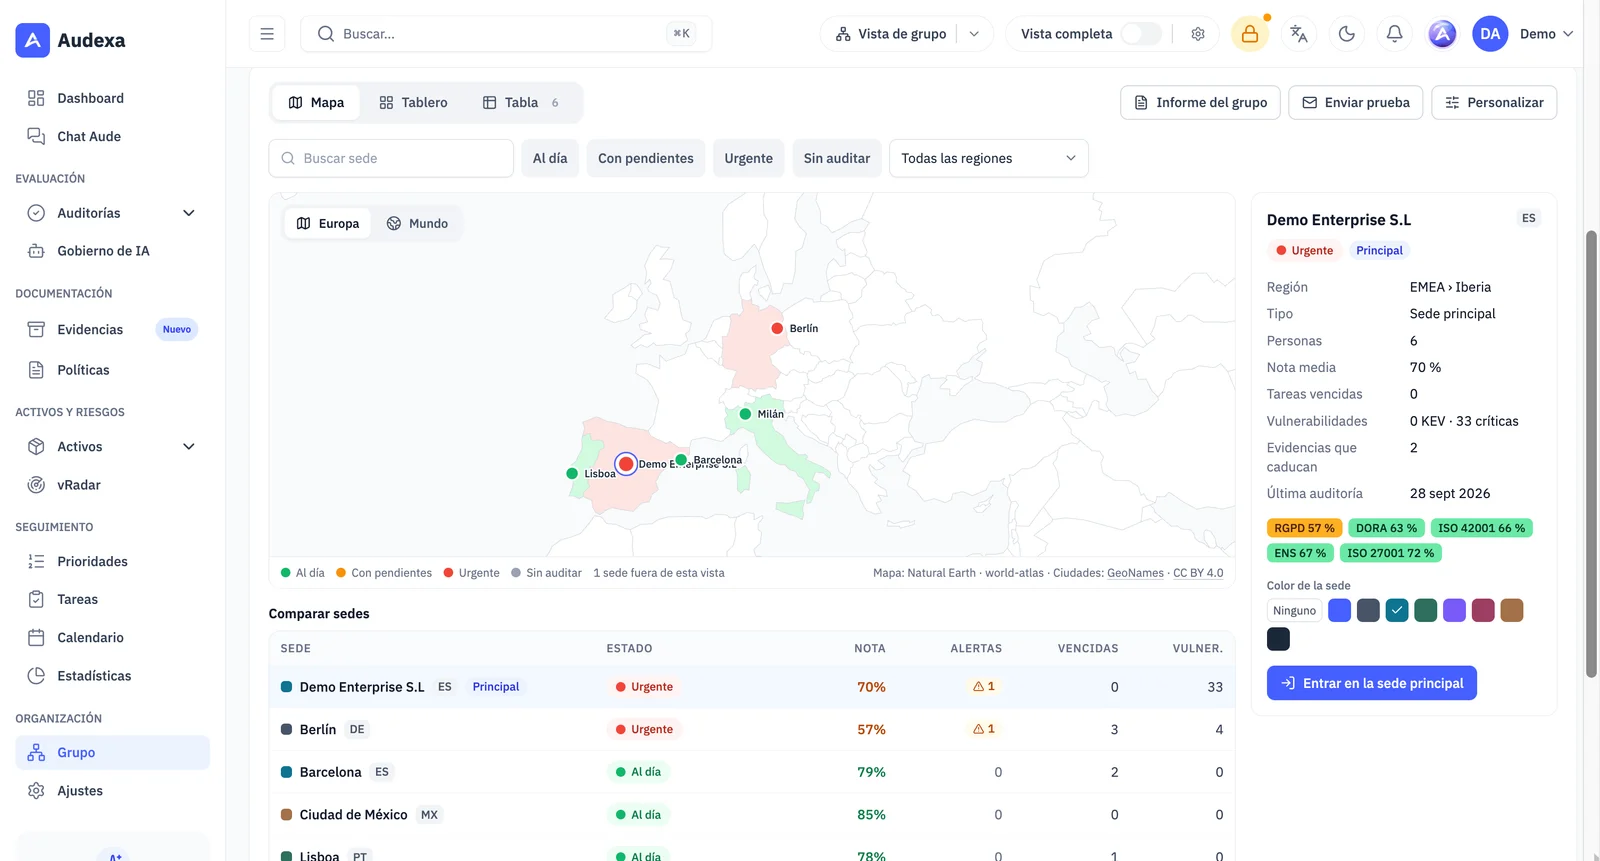
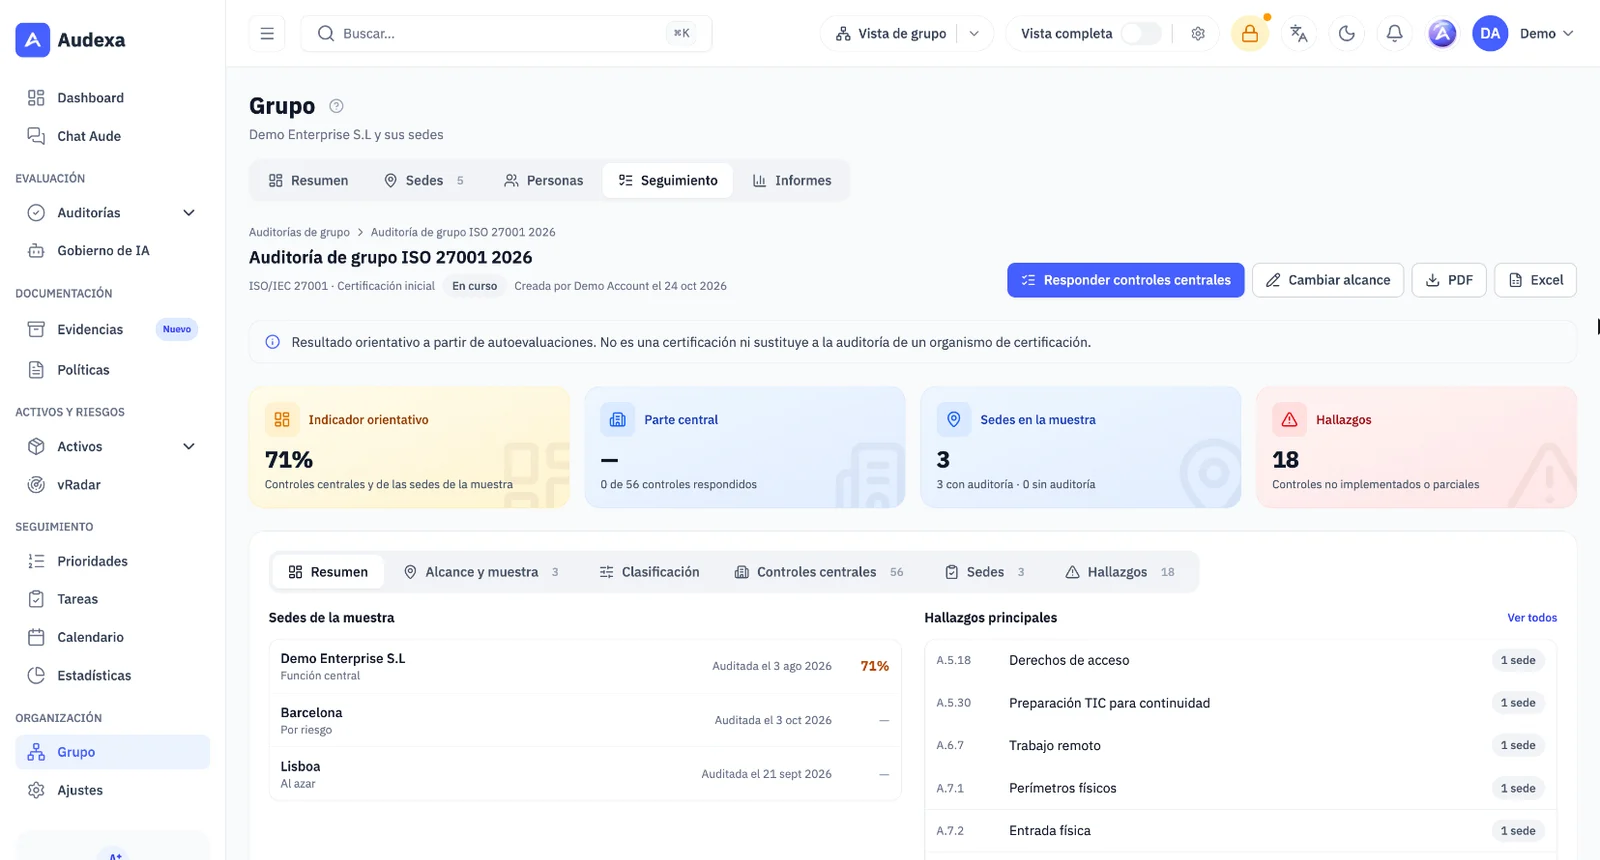
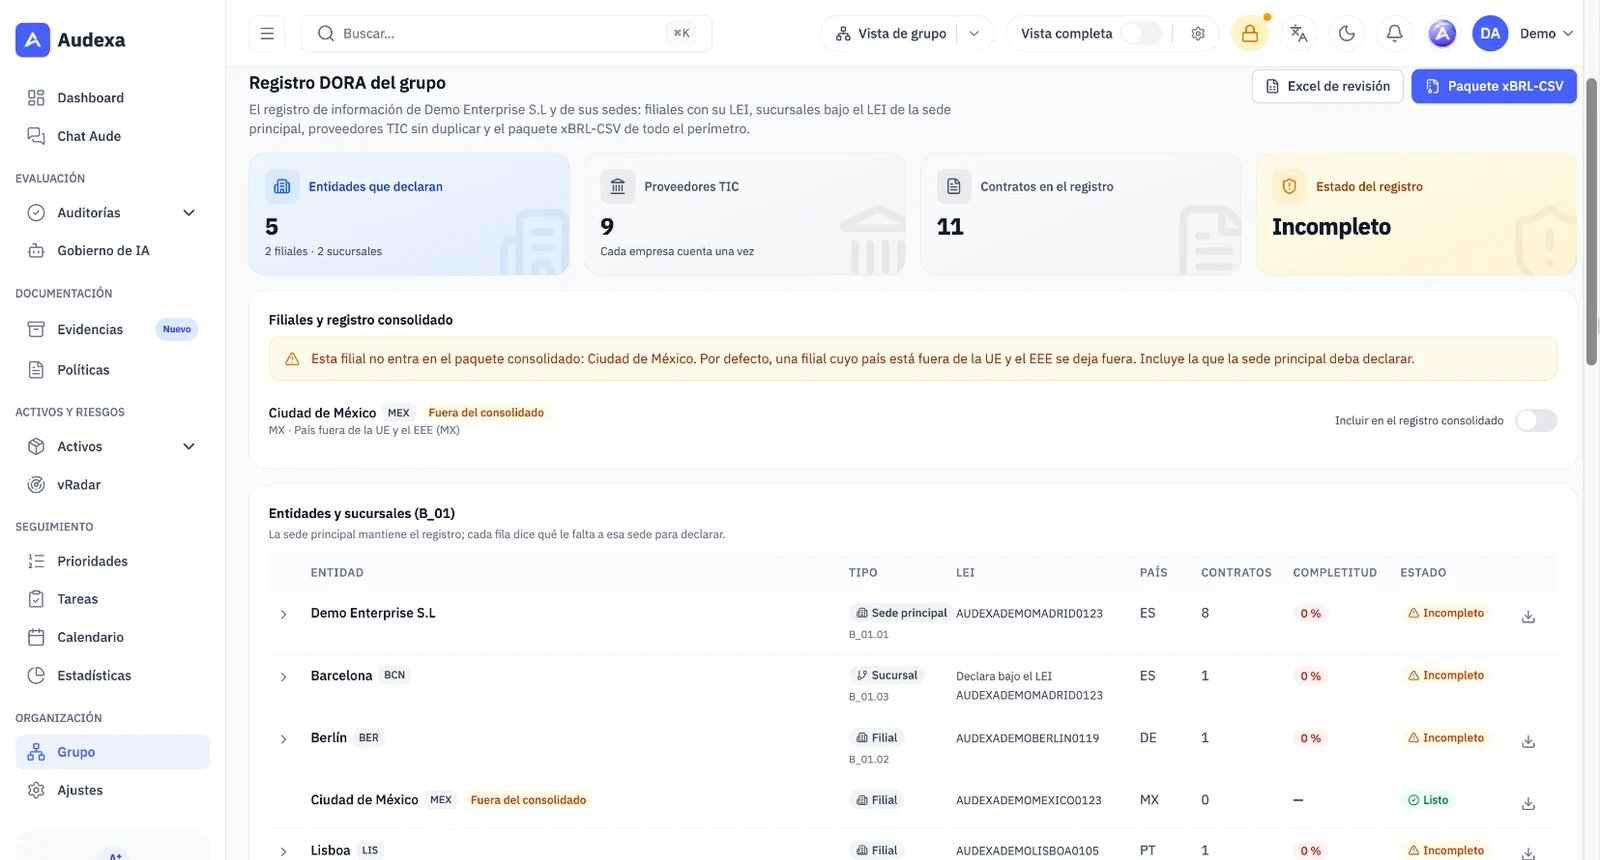
Un site principal gère ses sites, qui conservent leurs propres données et leur propre équipe. Vous voyez le groupe sur une carte, comparez leur conformité, répartissez les accès par site ou par région et préparez l’audit ISO 27001 multisite et le registre DORA du groupe.

  • Vue du groupe avec carte, classement et comparateur de sites
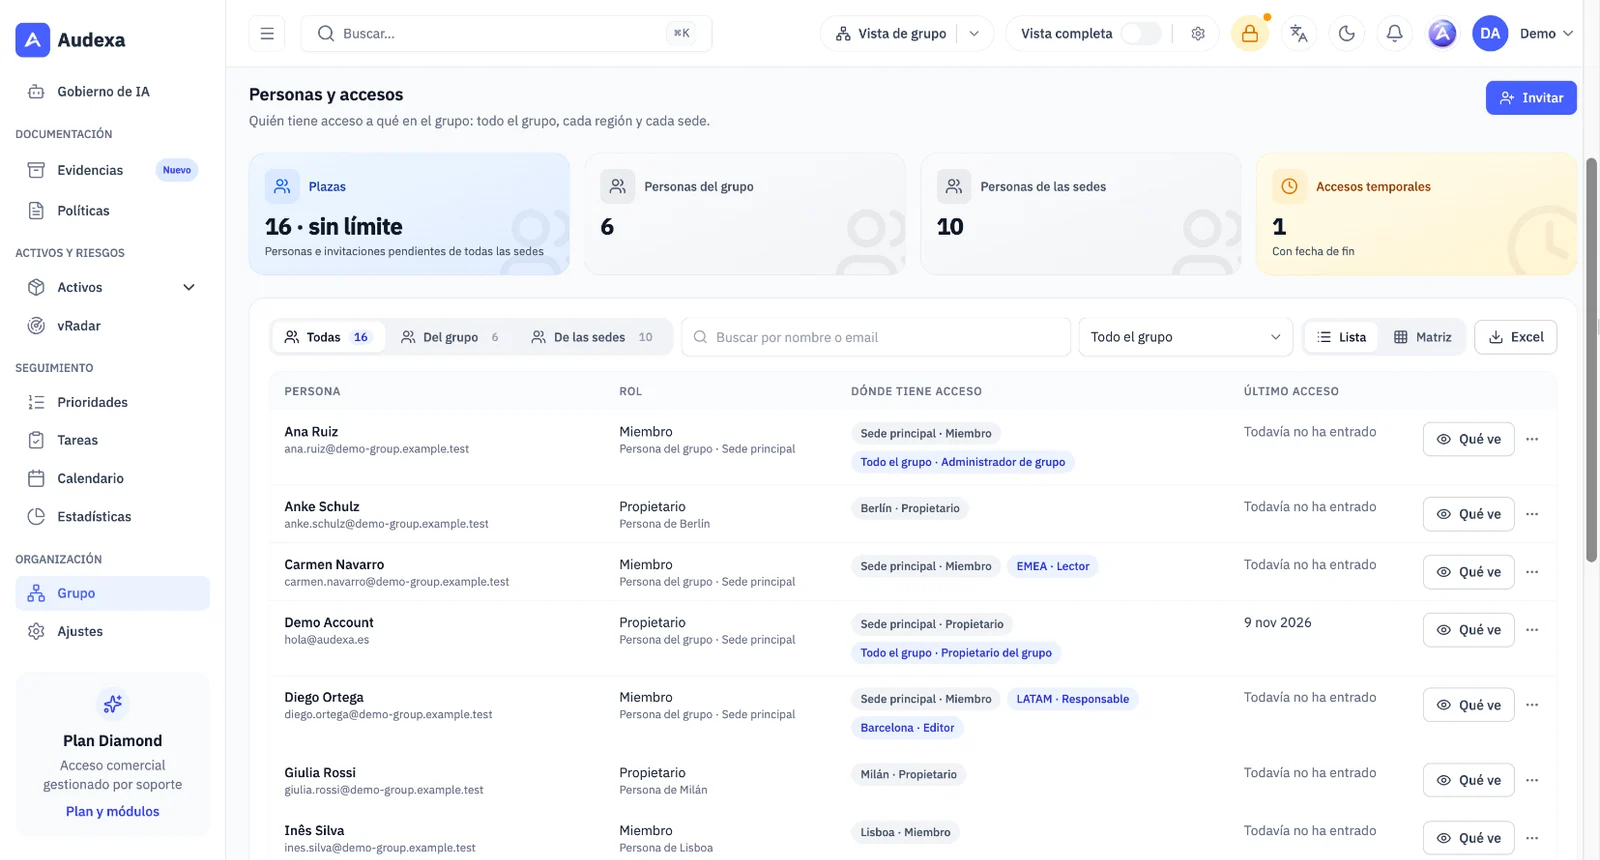
  • Rôles sur mesure par groupe, région ou site, et accès qui expirent
  • Fournisseurs, politiques et preuves partagés sans refaire le travail
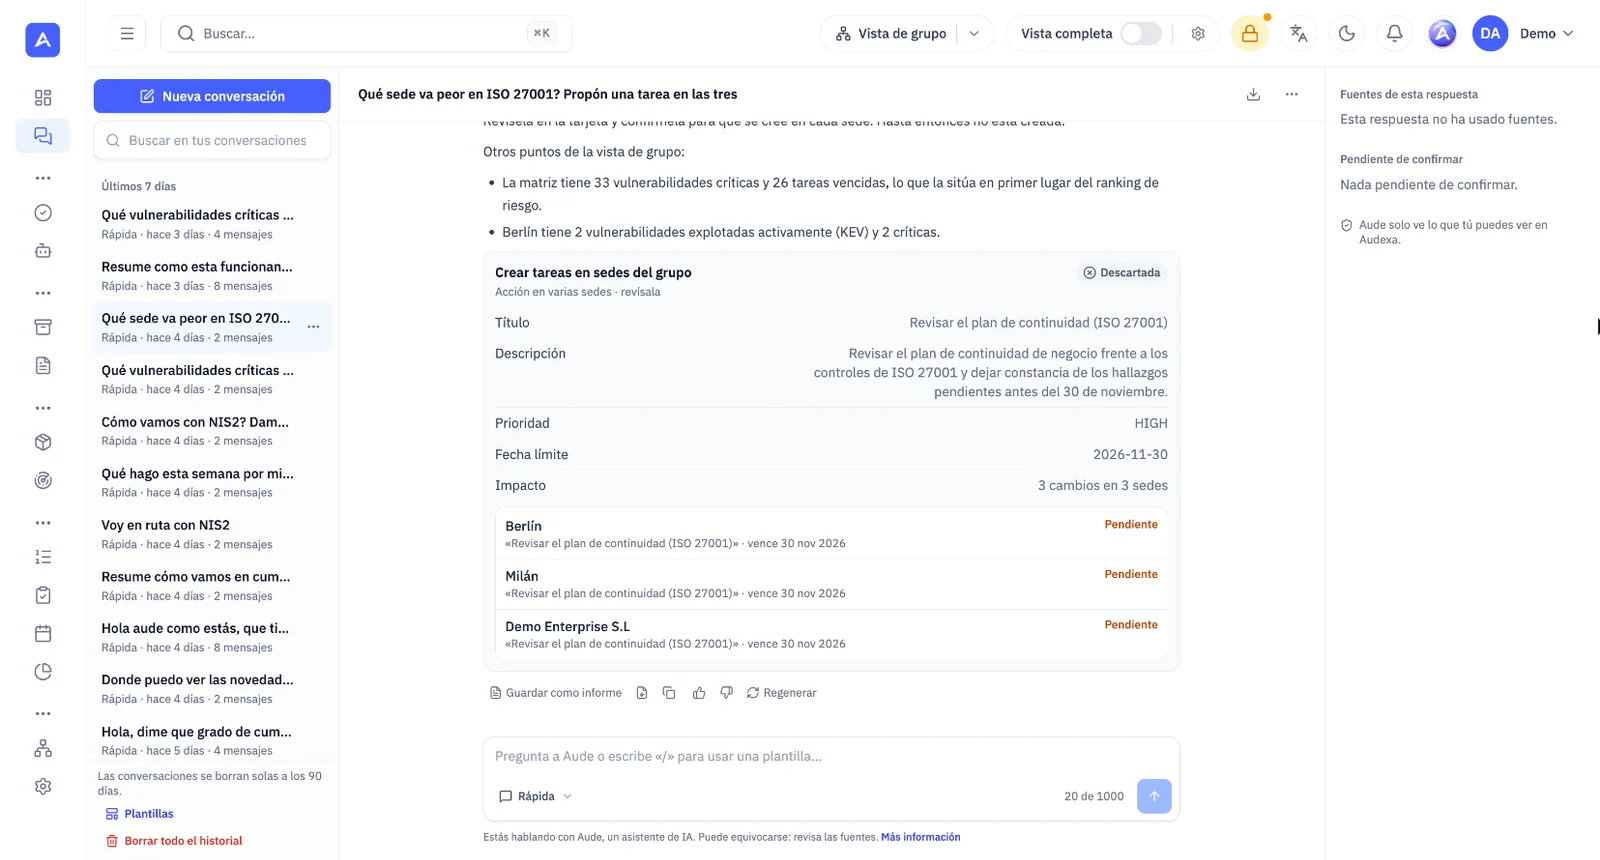
  • Aude répond sur tout le groupe et propose des modifications que vous confirmez

Premium inclut 3 sites et Diamond 5, extensible. Audexa l’active sur demande.

Découvrir Sites et groupe
Vue du groupe dans Audexa avec la carte de l’Europe, l’état de chaque site et le tableau pour comparer les sites
L’état de chaque site sur une carte, avec le tableau pour les comparer.

Et aussi, dans la 1.7

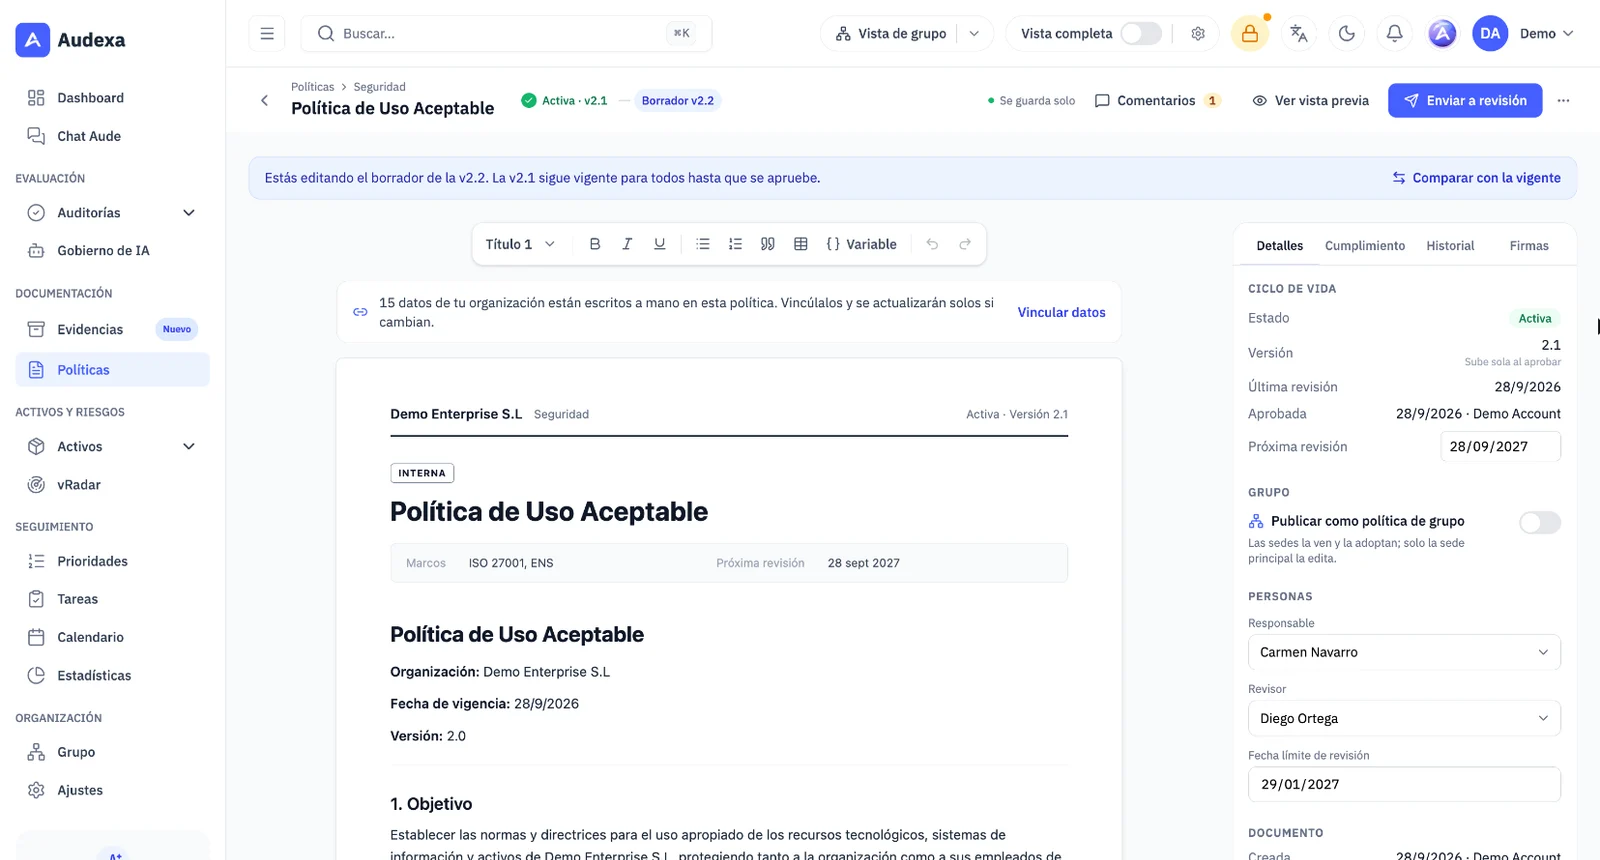
  • Éditeur de politiques Versions avec brouillon, commentaires dans le texte, variables vivantes et lecture de l’équipe.
  • Remettre à l’auditeur Paquet par contrôles avec empreinte SHA-256 et lien en lecture seule qui expire.
  • Délais dans vRadar Jours de correction par gravité, alertes sur les nouveautés et exceptions qui expirent.
  • Votre clé d’IA Aude avec votre compte Anthropic, OpenAI ou Mistral, sans consommer le quota d’Audexa.
Toutes les nouveautés de la 1.7

Comment ça marche

De la première évaluation à la preuve, dans un seul flux.

Ce qui vit aujourd’hui dans des tableurs, des e-mails et des dossiers partagés devient un seul flux dans Audexa, avec le même contexte du début à la fin.

  1. 01 · Évaluer

    Évaluez avec un guide, contrôle par contrôle

    Choisissez votre référentiel et Audexa ne vous montre que ce qu’il demande. Chaque question affiche sa référence exacte et des réponses proposées avec leur source, que vous acceptez ou modifiez, et une vérification de cohérence a lieu avant l’envoi.

  2. 02 · Détecter

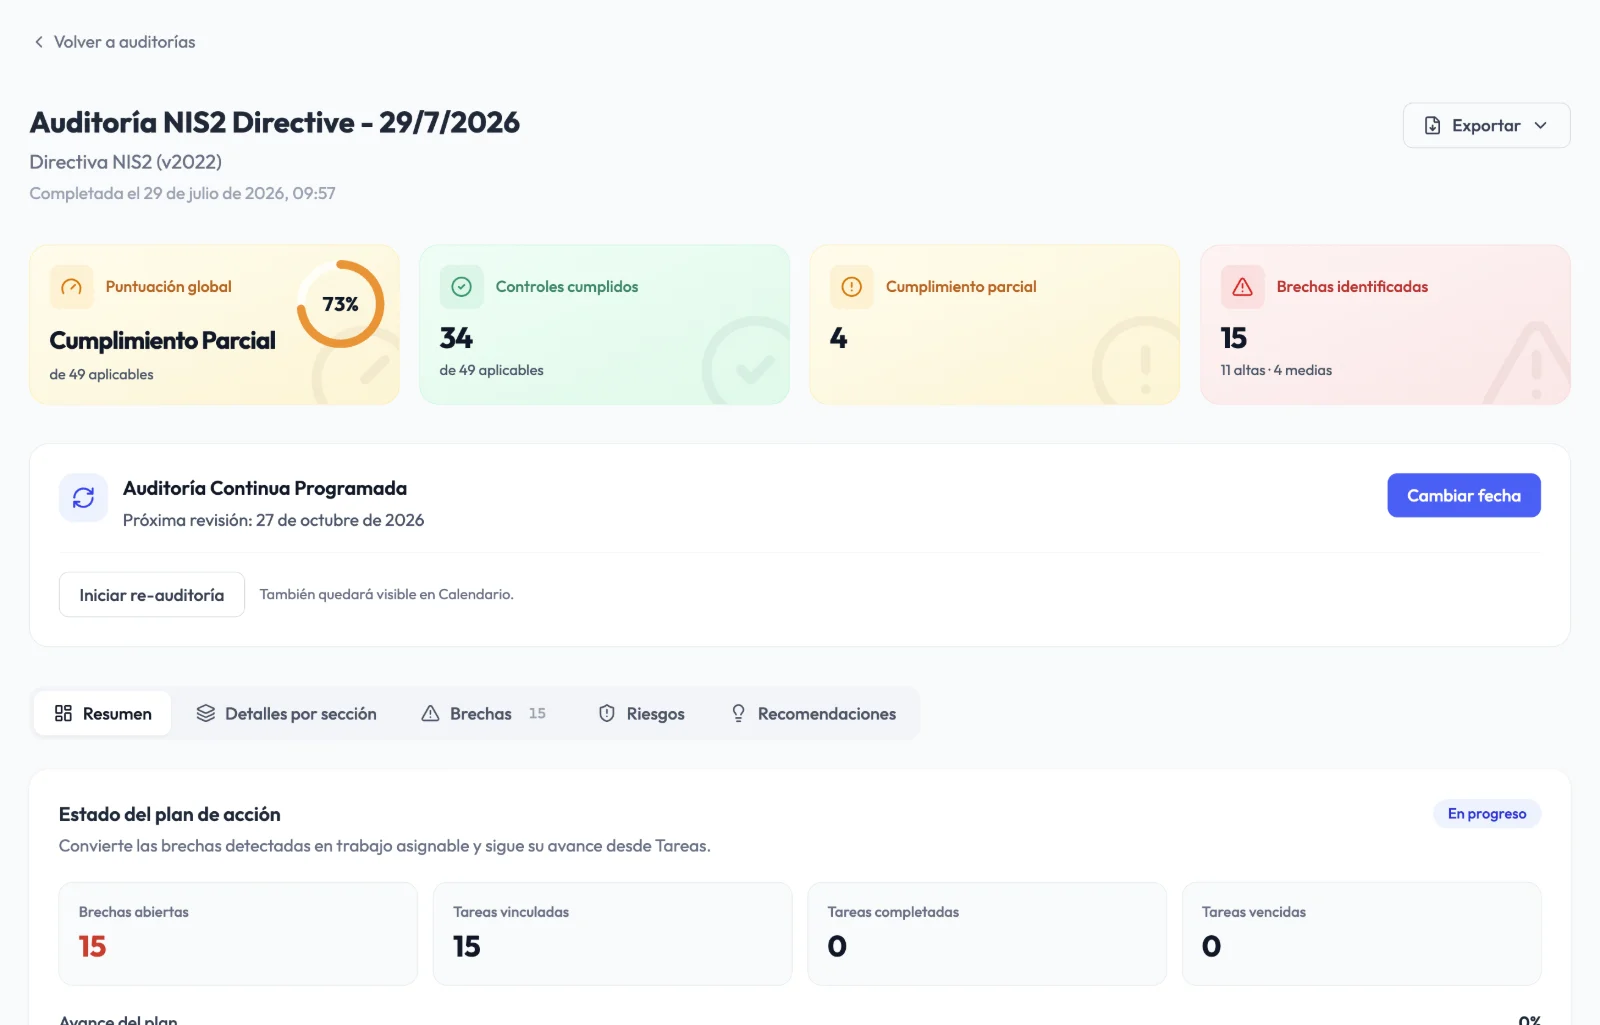
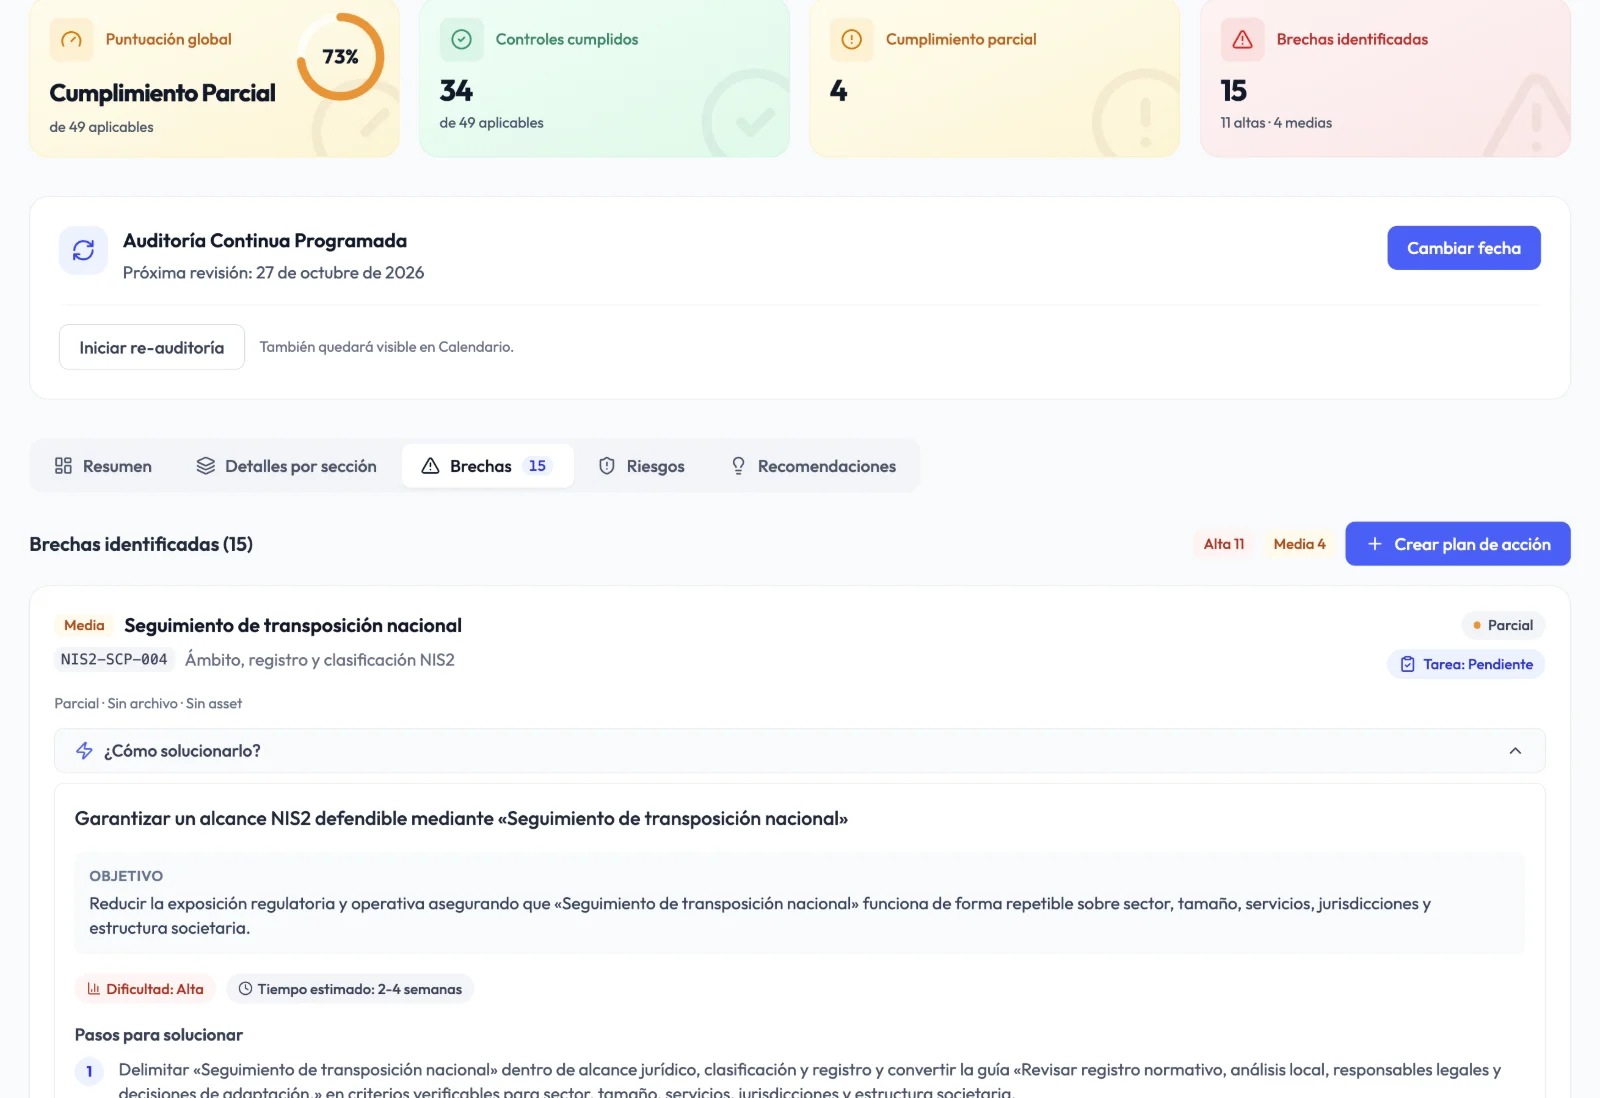
    Repérez les écarts et les risques

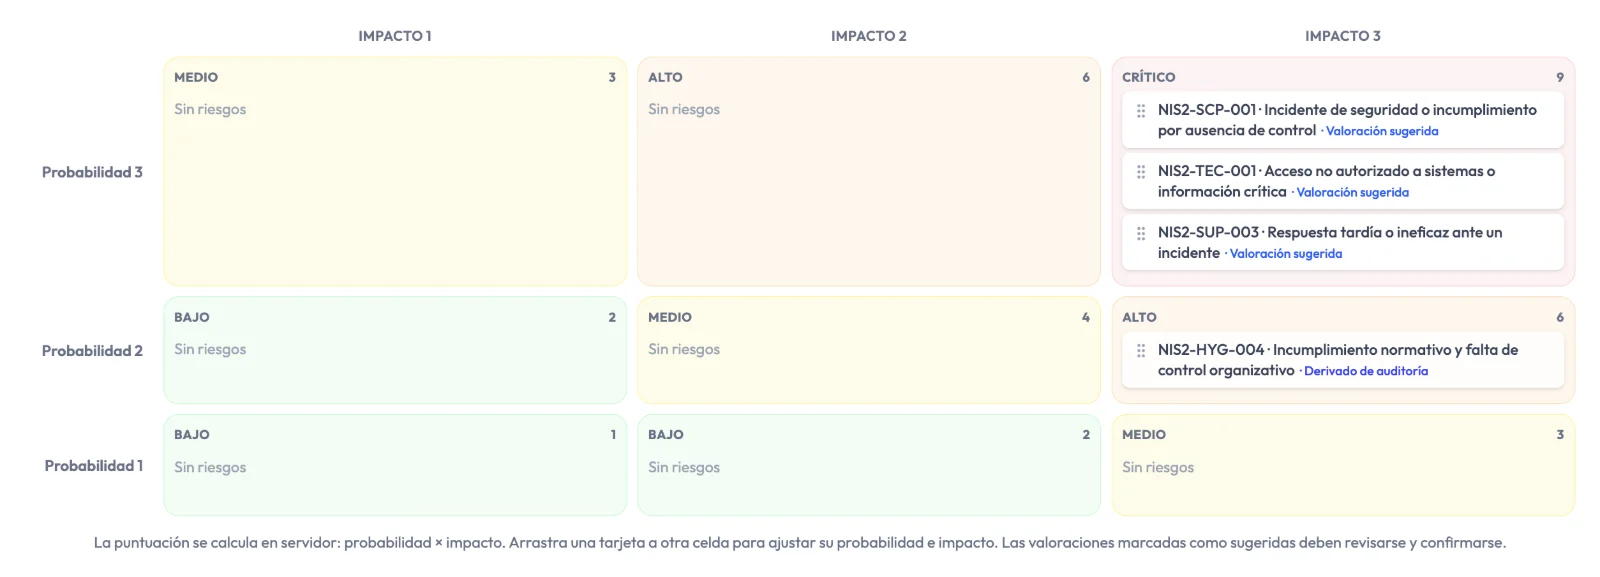
    Les écarts sont classés par gravité et deviennent des risques avec probabilité et impact, prêts pour que la direction décide de leur traitement.

  3. 03 · Corriger

    Corrigez avec un responsable

    Chaque écart devient une tâche avec un responsable, des étapes recommandées et la preuve attendue.

  4. 04 · Prouver

    Prouvez-le à qui le demande

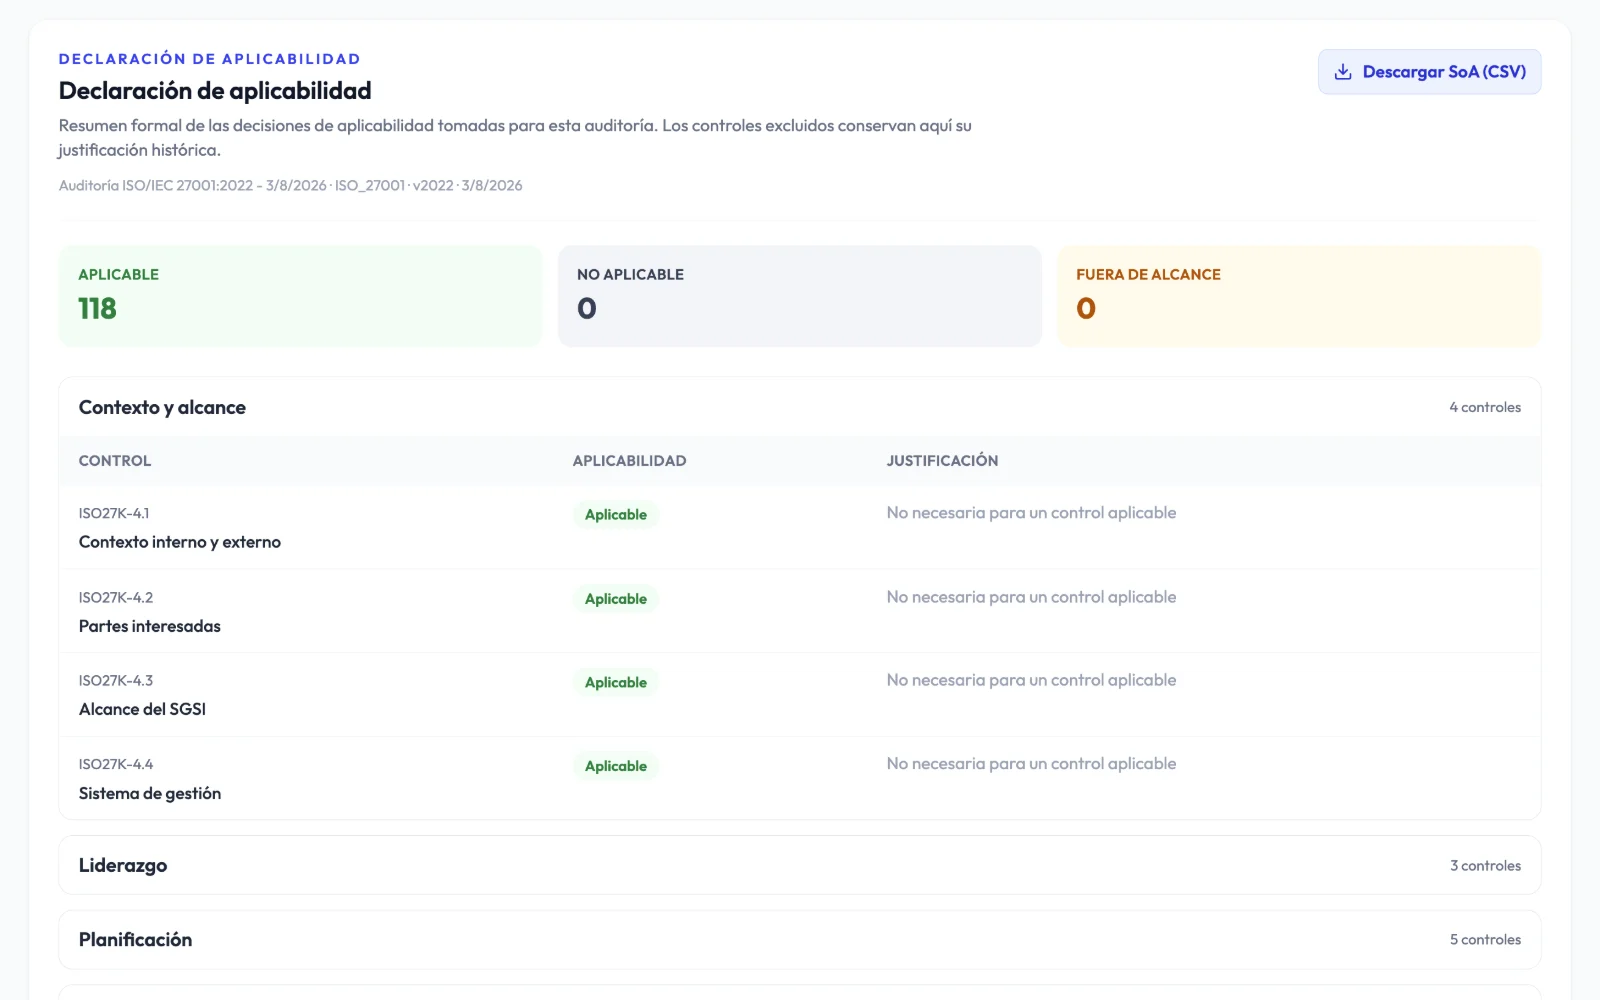
    Déclaration d’applicabilité, rapports pour la direction et un paquet pour l’auditeur avec index et empreinte SHA-256 de chaque preuve, ou un lien en lecture seule qui expire.

Plateforme

Tout ce qui fait tourner votre programme de conformité, au même endroit.

Politiques, risques, actifs, preuves et gouvernance de l’IA reliés à vos audits, pour ne jamais refaire le même travail d’un référentiel à l’autre ni d’un site à l’autre.

Politiques et signatures

Éditeur avec versions, commentaires, variables vivantes, signature et lecture de l'équipe, sur 67 modèles avec couverture par référentiel.

En savoir plus

Traitement des risques

Risques dérivés des écarts sur une matrice probabilité x impact, avec approbation signée par la direction.

En savoir plus

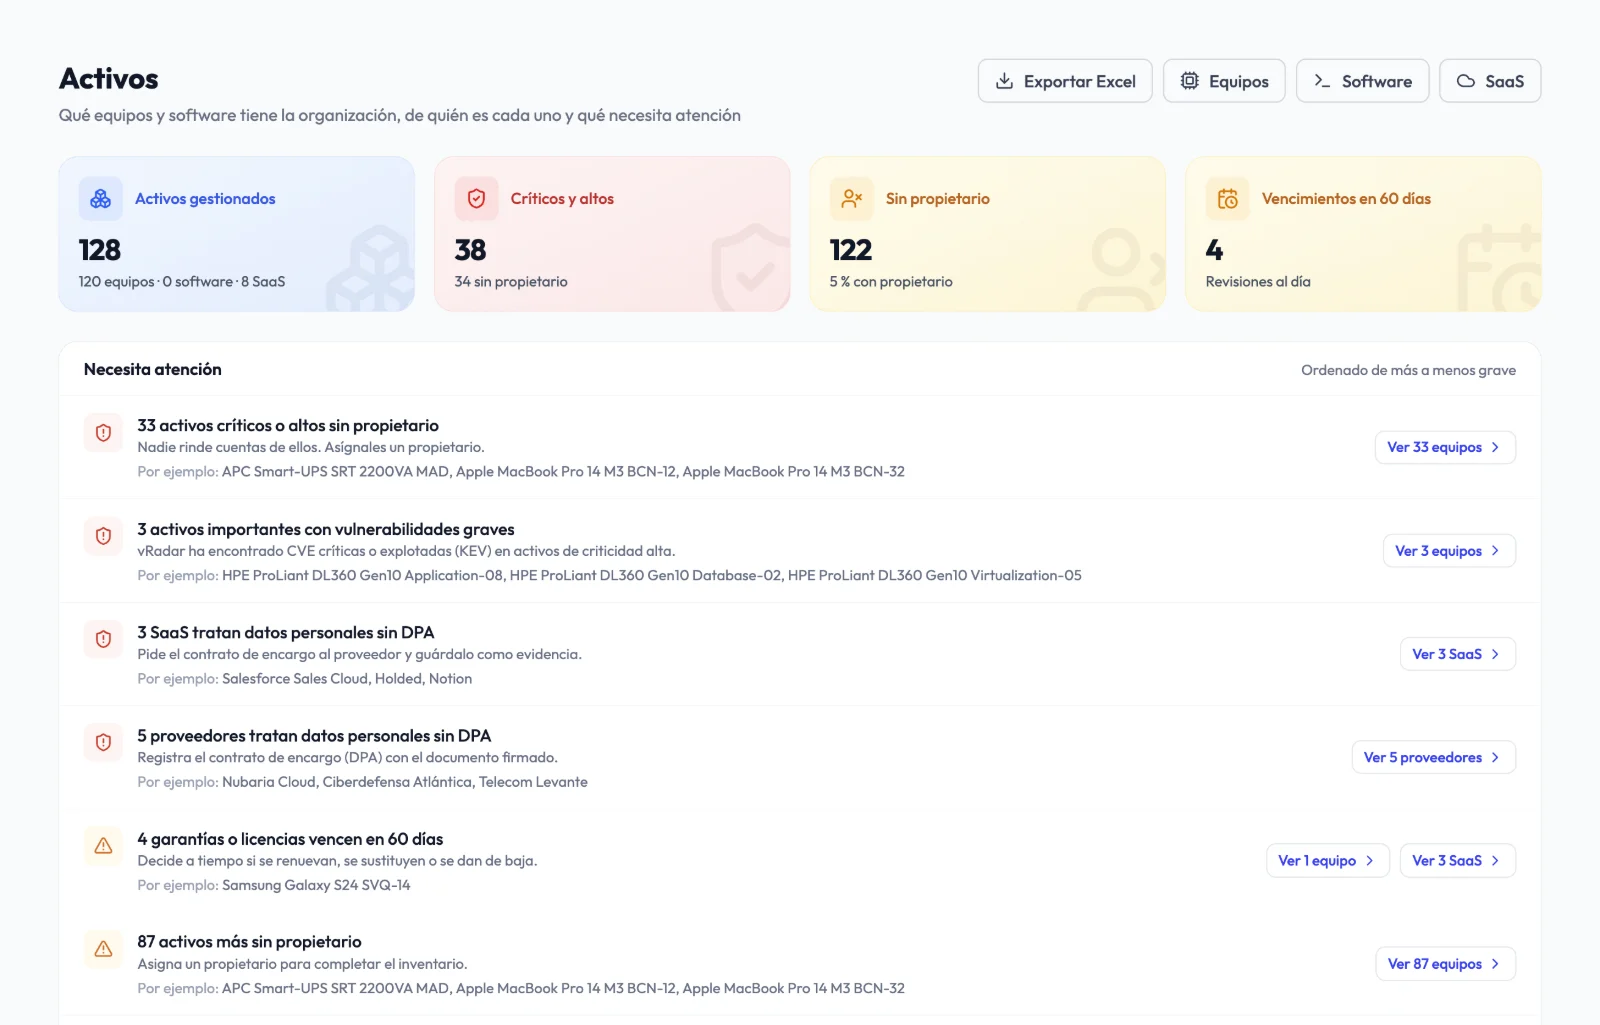
Inventaire des actifs

Équipements, logiciels, SaaS, fournisseurs et contrats avec responsables, revues périodiques et alertes de renouvellement.

En savoir plus

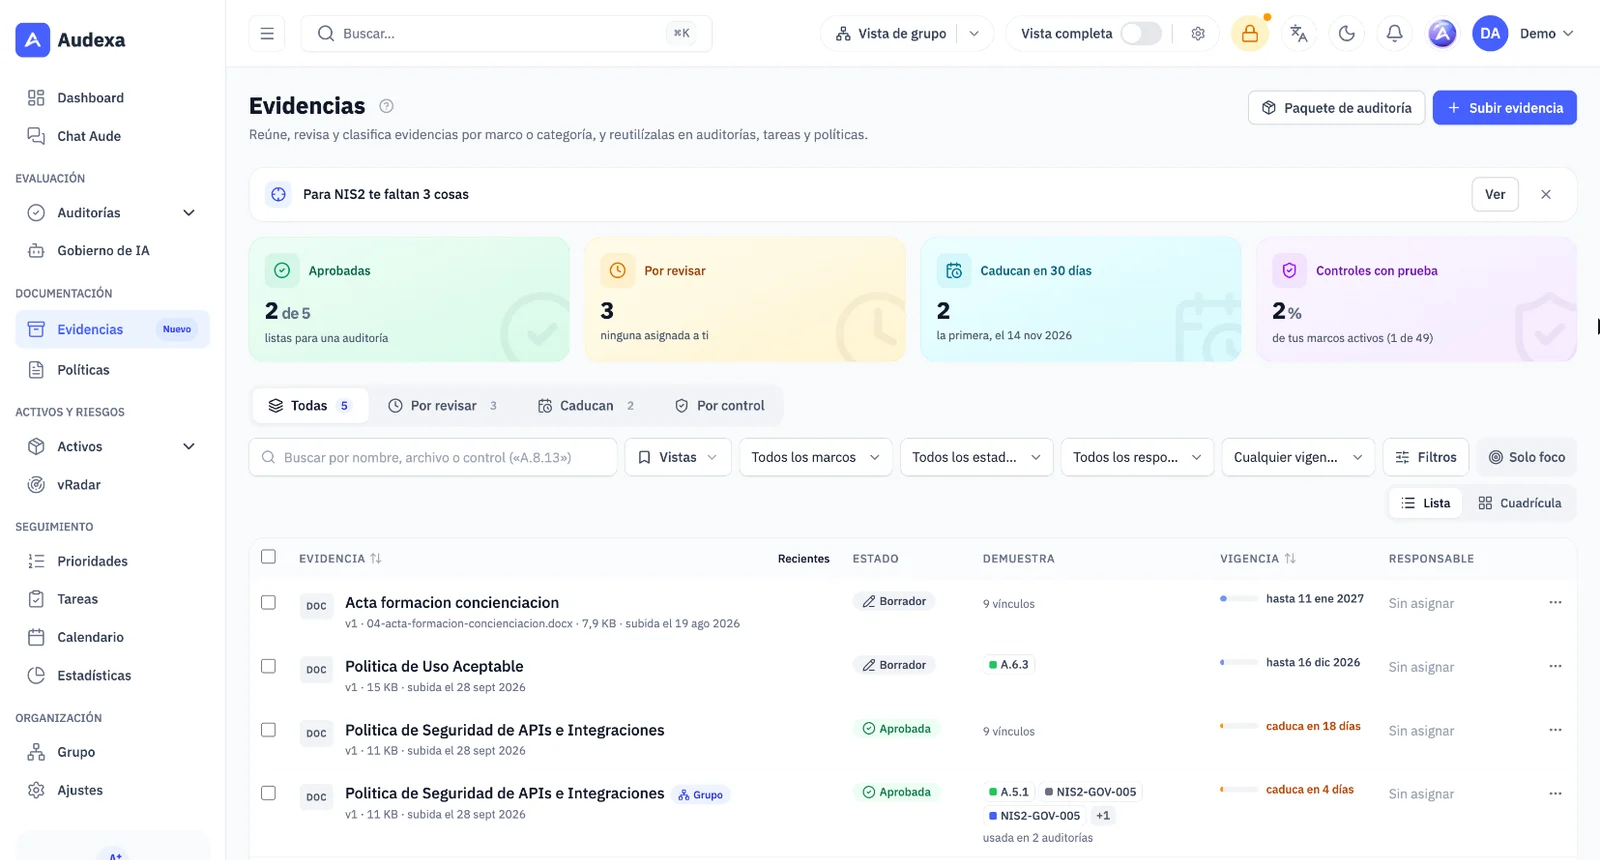
Coffre-fort de preuves

Quels contrôles chaque preuve démontre, jusqu'à quand elle est valable et qui en est responsable, avec remise à l'auditeur et empreinte SHA-256 de chaque fichier.

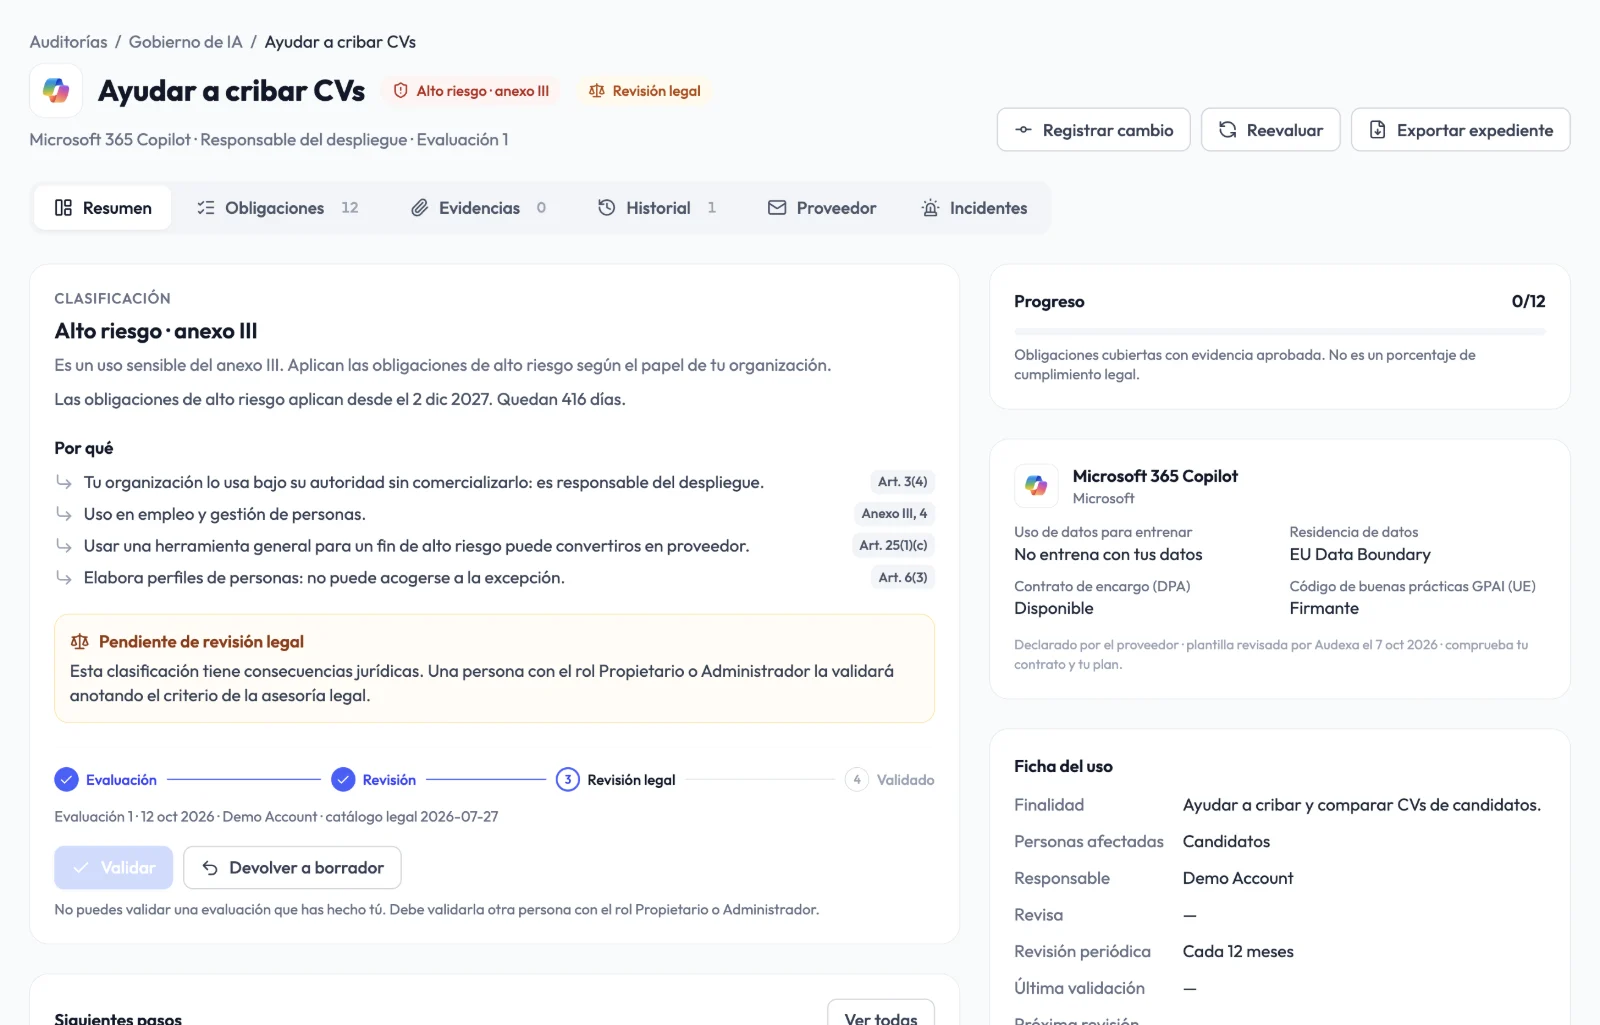
Gouvernance de l'IA

Recensez les usages de l'IA, classez-les selon l'AI Act européen et suivez les obligations avec preuves à l'appui.

En savoir plus

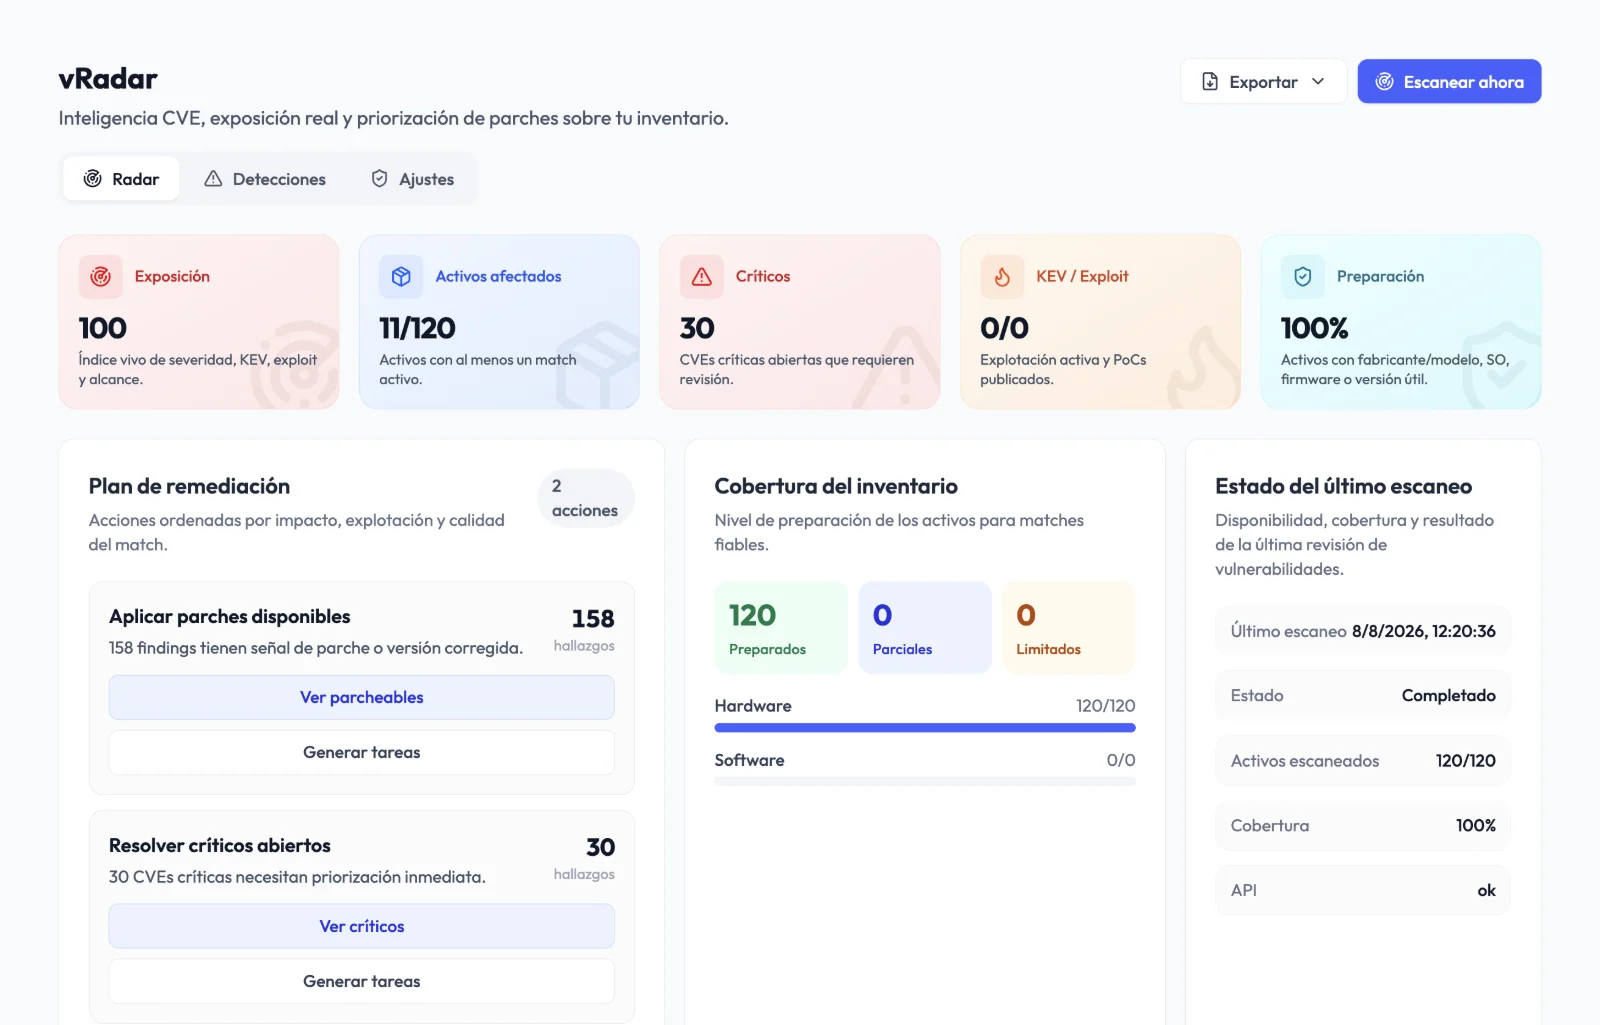
Intelligence CVE vRadar

Priorisez l'exposition réelle grâce aux signaux CVE, CVSS, EPSS, KEV et actifs, avec des délais de correction par gravité.

Et aussi

  • Mode focus et Votre parcours Audexa ne vous montre que ce que demande votre référentiel et vous donne une seule prochaine étape, avec objectifs et jalons à partir de Premium.
  • Des constats à la remédiation Créez des tâches à partir des écarts ou des vulnérabilités CVE avec risque, responsable, étapes et preuves attendues.
  • Rapports exécutifs + techniques Synthèses pour la direction et dossiers techniques en PDF, Excel et Word, en 5 langues.
  • Sites et groupe Plusieurs sites ou filiales avec leurs propres données, vue du groupe, rôles sur mesure et ressources partagées. Sur demande, en Premium et Diamond.

Référentiels

22 référentiels au contenu expert, reliés entre eux.

Chaque contrôle comprend un guide d’interprétation, des preuves suggérées et des étapes de remédiation. Grâce aux correspondances, ce que vous prouvez pour un référentiel est réutilisé dans les référentiels liés.

Carte des correspondances

22 référentiels 1 763 contrôles 2 543 correspondances

61 122 43 130 53 48 68 60 78 61 121 80 58 72 135 57 49 46 54 42 77 44 58 54 43 92 70 63 113 35 56 61 85 43 111 48 52 ISO 27001 118 contrôles ENS 175 contrôles NIS2 49 contrôles RGPD 52 contrôles ISO 42001 94 contrôles ISO 14001 56 contrôles ISO 9001 83 contrôles ISO 22301 77 contrôles SOC 2 61 contrôles NIST CSF 2.0 106 contrôles DORA 81 contrôles CRA 67 contrôles ISO 27017 64 contrôles ISO 27018 129 contrôles ISO 27701 73 contrôles LOPDGDD et LSSI 48 contrôles EU AI Act 93 contrôles ISO 45001 65 contrôles ISO 20000-1 75 contrôles ISO 37301 / UNE 19601 68 contrôles Lanceurs d’alerte 61 contrôles TPRM 68 contrôles

Survolez ou touchez un référentiel · Les chiffres indiquent les paires de contrôles liées

  • ISO 27001 – NIS2: 61
  • ISO 27001 – ENS: 122
  • ISO 27001 – RGPD: 43
  • ISO 27001 – NIST CSF 2.0: 130
  • ISO 27001 – ISO 9001: 53
  • ISO 27001 – ISO 14001: 48
  • ISO 27001 – DORA: 68
  • ISO 27001 – TPRM: 60
  • ISO 27001 – ISO 42001: 78
  • ISO 27001 – ISO 22301: 61
  • ISO 27001 – ISO 27018: 121
  • ISO 27001 – ISO 27017: 80
  • ISO 27001 – ISO 27701: 58
  • ISO 27001 – ISO 20000-1: 72
  • ISO 27001 – SOC 2: 135
  • ISO 27001 – CRA: 57
  • ISO 14001 – ISO 9001: 49
  • DORA – ISO 22301: 46
  • DORA – NIS2: 54
  • DORA – TPRM: 42
  • NIS2 – ENS: 77
  • NIS2 – CRA: 44
  • ISO 42001 – ISO 9001: 58
  • ISO 27018 – RGPD: 54
  • ISO 27017 – ISO 27018: 43
  • ISO 27701 – RGPD: 92
  • ISO 27701 – ISO 27018: 70
  • LOPDGDD et LSSI – RGPD: 63
  • EU AI Act – ISO 42001: 113
  • EU AI Act – RGPD: 35
  • ISO 45001 – ISO 9001: 56
  • ISO 45001 – ISO 14001: 61
  • ISO 20000-1 – ISO 9001: 85
  • ISO 20000-1 – ISO 22301: 43
  • SOC 2 – NIST CSF 2.0: 111
  • ISO 37301 / UNE 19601 – Lanceurs d’alerte: 48
  • ISO 37301 / UNE 19601 – ISO 9001: 52

Systèmes de management

  • ISO 9001 83 contrôles
  • ISO 14001 56 contrôles
  • ISO 45001 65 contrôles
  • ISO 20000-1 75 contrôles
  • ISO 22301 77 contrôles

Parcours personnalisé

Différents rôles, une seule couche d'exécution de la conformité.

Mettez en place la conformité sans créer de nouveau service

Difficulté actuelle: Vous avez besoin de visibilité, de contrôle budgétaire et d’exécution prévisible sans ajouter de frais de consultation.

Avec Audexa: Audexa centralise les référentiels, les risques, les rapports et la remédiation dans une seule couche opérationnelle.

Ce qui change

Un tableau de bord unique pour tous les référentiels, risques et échéances

Ce qui s'améliore au cours des 30 premiers jours

  • Contrôles et responsables consolidés dans un seul tableau de bord
  • Instantané exécutif hebdomadaire sans diapositives manuelles
  • Feuille de route prévisible pour NIS2, ENS, ISO et risque de vulnérabilité

Coût et maîtrise

Ce qui change par rapport à une dépendance au conseil.

Domaine Conseil traditionnel Avec Audexa
Délai avant le premier audit Des semaines d’entretiens et de préparation Le jour même
Prévisibilité des coûts Portée de conseil variable Plans par niveaux avec une proposition ferme
Travail entre référentiels Chaque référentiel repart de zéro 2 543 correspondances pour réutiliser les preuves
Visibilité des vulnérabilités Scanners et tableurs séparés Intelligence CVE liée à l’inventaire
Cycle de vie des politiques Documents statiques Modèles, variables, versions et signature
Connaissance du programme Elle part à la fin du projet Elle reste dans votre plateforme, avec l’historique
Plusieurs sites ou filiales Un Excel par site Vue du groupe et ressources partagées

Plans

Trouvez le bon point de départ pour votre programme de conformité.

Free

Essayez Audexa avec un audit ISO 27001 gratuit.

  • 1 audit ISO 27001 gratuit
  • Accès à la plateforme
  • 1 rapport exécutif (PDF)
  • Tâches d'audit
  • Vue ciblée et Votre parcours
Commencez gratuitement

Core

Pour commencer avec les flux essentiels de conformité.

  • 5 audits / mois
  • NIS2, ISO 27001 et ENS
  • Rapports techniques (PDF / Excel)
  • Déclaration d'applicabilité et statistiques
  • Matrice des risques et dossier des risques acceptés
  • 20 actifs par section
  • 1 utilisateur
Demander une démo

Diamond

Pour les organisations qui ont besoin de la couche complète de conformité.

  • Audits illimités · les 22 référentiels
  • Tout ce qu'inclut Premium
  • Intelligence d'exposition CVE vRadar
  • Actifs et utilisateurs illimités
  • Plus de capacité pour Aude et l'API
  • Votre propre clé d'IA incluse
  • 2FA obligatoire
Demander une démo
Voir le comparatif complet des offres

Sécurité et intégrations

Se connecte à vos outils et protège vos informations.

Audexa s’intègre aux outils que vous utilisez déjà et applique des contrôles d’accès et de fichiers pensés pour les informations sensibles.

Intégrations

  • Microsoft Entra ID

    Authentification unique (SSO) avec votre compte d’entreprise.

  • NinjaOne

    Synchronise les équipements et logiciels avec l’inventaire des actifs.

  • SentinelOne

    Intègre à l’inventaire les postes protégés par vos agents.

  • Jira Cloud

    Crée des tickets Jira à partir des tâches de remédiation (Premium et Diamond).

  • API et MCP

    Connectez vos outils et assistants IA, avec les permissions définies sur chaque clé (Premium et Diamond).

  • Votre clé d’IA

    Aude peut utiliser votre compte Anthropic, OpenAI ou Mistral sans consommer le quota d’Audexa (Diamond ; Premium sur demande).

Sécurité de la plateforme

  • Double authentification (2FA)

    Par e-mail ou application d’authentification. Obligatoire en Diamond.

  • Rôles et permissions

    Chacun travaille avec son rôle : propriétaire, administrateur, éditeur, lecteur ou membre. Dans un groupe, des rôles sur mesure par site ou région.

  • Accès qui expirent

    Donnez accès à un auditeur externe avec une date de fin : Audexa vous prévient 7 jours avant et le retire automatiquement.

  • Signatures avec empreinte

    Les politiques et les risques acceptés sont signés avec une empreinte SHA-256 de la version approuvée.

  • Fichiers privés

    Preuves et pièces jointes privées, téléchargement authentifié et blocage des fichiers manifestement malveillants.

  • Données isolées par organisation

    Chaque organisation travaille dans son propre espace et les identifiants des intégrations sont stockés chiffrés.

  • Données dans l’Union européenne

    Bases de données et sauvegardes à Barcelone ; preuves et pièces jointes à Paris.

FAQ

Réponses aux questions clés de l’adoption.

Où sont hébergées nos données et comment sont-elles protégées ?

Audexa fonctionne sur une infrastructure européenne avec des flux de données cryptés et un accès basé sur les rôles. L’historique des activités reste traçable pour l’examen des audits internes et externes.

Combien de temps prend la mise en œuvre ?

La plupart des équipes lancent leur premier audit guidé le même jour et terminent l'évaluation initiale en moins de 60 minutes.

Quelle assistance est incluse après l'intégration ?

Tous les plans incluent le support produit. Les appels réguliers avec un expert et l'assistance renforcée sont proposés séparément dans le plan de support Enterprise.

Peut-on essayer Audexa avant de s'engager ?

Oui. Le plan Free comprend un audit ISO 27001, un rapport exécutif au format PDF et un accès à la plateforme afin que vous puissiez valider l'ajustement avant la mise à l'échelle.

Y a-t-il un engagement à long terme ?

Cela dépend du contrat signé et de l'accord conclu dans chaque cas. Un engagement plus long peut s'accompagner de remises intéressantes ; nous définissons les conditions avec vous avant la souscription.

Audexa délivre-t-elle des certificats officiels ?

Non. Audexa vous prépare : avec « Remettre à l’auditeur », vous vérifiez ce qui manque et téléchargez un paquet par contrôles avec index et empreinte SHA-256 de chaque fichier, et l’examen « Passeriez-vous un audit externe aujourd’hui ? » est un guide indicatif, jamais un verdict. Les certificats officiels sont délivrés par des auditeurs externes accrédités.

Qu’est-ce que vRadar ?

vRadar est le module d'intelligence CVE d'Audexa. Il connecte l'inventaire matériel et logiciel aux signaux de vulnérabilité tels que CVSS, EPSS, KEV et les activités d'exploitation publiques afin que les équipes puissent prioriser l'exposition réelle et créer des tâches de remédiation. Vous fixez les délais de correction par gravité et vRadar vous signale ce qui est hors délai.

Audexa convient-elle aux cabinets de conseil ?

Oui. Audexa aide les cabinets de conseil à mener les audits de leurs clients avec une méthodologie guidée, des correspondances entre référentiels et des exports prêts pour l’auditeur. Si vous travaillez avec plusieurs clients, parlez-nous de votre cas et nous vous proposerons comment l’organiser.

Comment Audexa gère-t-elle les politiques dans le temps ?

Elles sont créées à partir de 67 modèles et modifiées directement sur le document tel qu’il sera produit. Modifier une politique active crée le brouillon de la version suivante, qui est commenté, revu et approuvé ; les variables vivantes tiennent à jour le nom de votre organisation ou le responsable, et votre équipe confirme quelle version elle a lue.

Audexa répond-elle à l’audit à ma place ?

Non. Audexa propose des réponses avec leur source (preuves, autres audits, actifs, politiques et tâches), signale les réponses qui ne concordent pas et vous indique ce qui vaut comme preuve pour chaque question, mais une personne accepte ou modifie chaque réponse et décide quand envoyer.

Puis-je gérer plusieurs sites ou filiales ?

Oui, avec Sites et groupe. Un site principal gère des succursales et des filiales qui conservent leurs propres données et leur propre équipe, avec une vue du groupe, des rôles sur mesure par site ou région et des ressources partagées. Premium inclut 3 sites et Diamond 5, extensible, et Audexa l’active sur demande.

Puis-je donner accès à un auditeur externe ?

Oui. Vous pouvez lui donner un accès avec date de fin, qu’Audexa retire automatiquement, ou partager un lien en lecture seule vers le paquet de preuves, qui expire, que vous pouvez révoquer et dont chaque accès est visible.

Commencer

Parlons de vos priorités de conformité.

Dites-nous où vous souhaitez améliorer la visibilité, l’exécution et le contrôle des risques, et nous vous aiderons à identifier le bon point de départ.

  • Centralisez les audits, les risques, les politiques, les preuves et les actifs dans une seule couche opérationnelle.
  • Transformez les résultats en actions claires avec des responsables, des délais et une traçabilité complète.
  • Donnez à la direction une vision exécutive des progrès, des risques et des prochaines étapes.

Les champs marqués d’un * sont obligatoires.

Nous utiliserons ces données pour répondre à votre demande et assurer son suivi. Consulter notre politique de confidentialité.

Remplissez les champs obligatoires pour envoyer votre demande.

Courte démo

Présentation guidée d'un audit NIS2 (1 min)

  • Comment les audits guidés s'adaptent au cadre que vous avez sélectionné
  • Comment les lacunes et les résultats de vRadar deviennent des tâches de correction
  • Comment les politiques, les preuves et les rapports restent versionnés